Por CryptoTotem Research. Datos actualizados al 29 de septiembre de 2026.
Quién realizó esta investigación. CryptoTotem.com es una plataforma de información sobre proyectos crypto y proveedores de servicios. Esta investigación fue preparada por CryptoTotem Research para SpazioCrypto, sobre un corpus definido de documentación pública. CryptoTotem declara no tener inserciones de pago, comisiones de afiliación ni otros vínculos comerciales con los proveedores incluidos en el estudio. La redacción de SpazioCrypto verificó los datos y las fuentes, e integró la sección sobre el contexto europeo.
Una empresa crypto europea puede adquirir hoy, desde una misma plataforma, verificación de identidad, control de sanciones, análisis blockchain y software para la Travel Rule. Pero comprar herramientas de KYC y AML para los CASP, es decir, para la identificación de clientes y la prevención del blanqueo de capitales, deja abierta una pregunta difícil: ¿puede el equipo de cumplimiento reconstruir cómo se evaluó a un cliente concreto o una transferencia concreta, qué servicios externos intervinieron y por qué alguien aprobó el resultado?
CryptoTotem Research examinó una muestra de 19 proveedores de cumplimiento con vinculación a la Unión Europea, codificando siete funciones y cinco áreas de información pública. Las categorías más representadas son el monitoreo de transacciones y el análisis blockchain, descritos o declarados por 12 proveedores cada uno. La Travel Rule aparece en siete. Sin embargo, según el análisis de CryptoTotem Research, el corpus documental original contenía información detallada sobre la exportación de evidencias solo para dos proveedores, y sobre el tratamiento de datos para uno únicamente.
Son resultados que atañen a un conjunto definido de documentos: no miden cuotas de mercado, eficacia de los productos ni conformidad normativa. Su valor práctico es mostrar dónde la descripción de un producto deja de responder las preguntas de quien compra, y dónde deben empezar una demostración, un contrato o una prueba operativa.
Para los prestadores de servicios de criptoactivos europeos, los CASP, la distinción importa ahora mismo. El período transitorio máximo previsto por el reglamento MiCA se cerró el 1 de julio de 2026, mientras se acercan los próximos plazos europeos en materia de prevención del blanqueo de capitales. Quien compra debería verificar la configuración propuesta frente a las obligaciones actuales e identificar qué modificaciones serán necesarias para las próximas fechas de aplicación.
El calendario europeo de MiCA y AML
MiCA, el reglamento europeo sobre mercados de criptoactivos, se aplica con carácter general desde el 30 de diciembre de 2024; las normas sobre tokens vinculados a activos y tokens de dinero electrónico ya estaban en vigor con anterioridad. El período transitorio máximo para los CASP terminó el 1 de julio de 2026, y los Estados miembros podían acortarlo o no aplicarlo en absoluto (artículo 149 MiCA; artículo 143). Que el plazo sea real lo ilustran también las verificaciones iniciadas por los reguladores europeos sobre los servicios que Binance continúa ofreciendo a clientes de la UE sin licencia MiCA.
La autorización MiCA y la operativa de prevención del blanqueo responden a preguntas distintas. La autorización atañe al derecho de prestar determinados servicios en criptoactivos, con un procedimiento específico para algunos intermediarios ya supervisados (artículo 60). La diligencia debida con el cliente, el monitoreo y las notificaciones son, en cambio, procesos continuos. Y la presencia de un proveedor de software en este estudio no dice nada sobre si ese proveedor está, a su vez, autorizado para prestar servicios regulados en criptoactivos (artículo 59 MiCA).
El Reglamento sobre transferencias de fondos (TFR) introduce un conjunto separado de obligaciones de información para las transferencias de criptoactivos, aplicables también desde el 30 de diciembre de 2024. Quien compra debe distinguir el intercambio de datos sobre ordenante y beneficiario del análisis de riesgo blockchain: que un mensaje se entregue no demuestra que el riesgo de la transferencia haya sido evaluado (Reglamento (UE) 2023/1113, artículos 14-17 y 40). Fuera de Europa, la misma lógica está derivando en exigencias aún más invasivas: en Brasil, por ejemplo, Binance solicitará el propósito y la contraparte de cada transferencia crypto con el exterior.
El Reglamento europeo antiblaqueo (AMLR) se aplica con carácter general desde el 10 de julio de 2027, también para los CASP. La Autoridad de Lucha contra el Blanqueo de Capitales de la UE (AMLA) es el organismo de supervisión, y su hoja de ruta es independiente de la fecha de aplicación del AMLR. El primer procedimiento de selección para la supervisión directa está previsto entre julio y diciembre de 2027, con el inicio de la supervisión directa en 2028. Afectará a un máximo de 40 instituciones o grupos financieros del conjunto del sector, no a 40 empresas crypto ni a todos los CASP (AMLR, artículo 90; nota AMLA sobre supervisión directa).
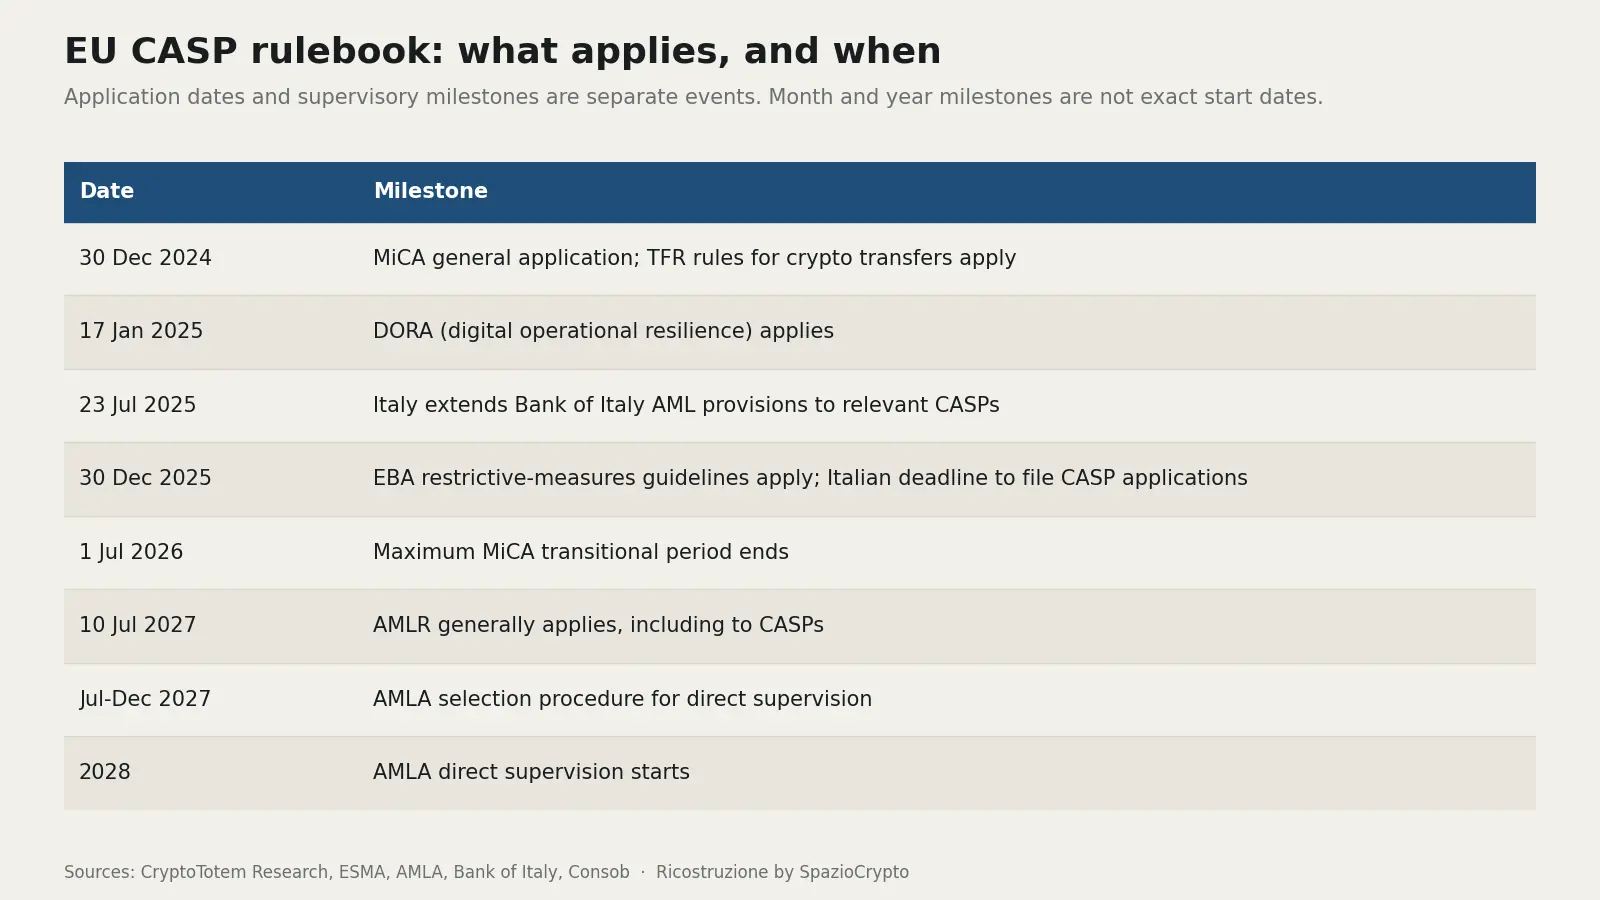
Las fechas de aplicación y los hitos de supervisión son eventos distintos. Los hitos indicados por mes o año no son fechas de inicio precisas. Fuentes: CryptoTotem Research, ESMA, AMLA, CNMV, Banco de España.
Para quien compra, la pregunta útil es qué controles configurados funcionan con las obligaciones actuales, y quién asume el trabajo necesario para la próxima modificación. Una entrada en la hoja de ruta y un proceso probado en producción deberían estar en columnas distintas de esa evaluación.
Qué mide la muestra de 19 proveedores
La investigación partió de 25 candidatos: siete de la lista inicial de CryptoTotem y 18 añadidos durante el análisis documental. Diecinueve cumplen el criterio de vinculación con la UE: uno con un caso de cliente europeo citado por nombre, 12 con una oferta explícitamente dirigida a Europa y seis con una vinculación indirecta documentada a través de una integración nombrada. El caso de cliente es histórico y no demuestra un contrato vigente.
Seis candidatos fueron excluidos porque los documentos examinados no acreditaban la vinculación europea requerida. La exclusión es un límite de la investigación, no un juicio sobre su disponibilidad en Europa.
Cada marca incluida fue codificada sobre siete funciones: verificación de identidad; verificación de empresas (KYB) y titular real; control de nombres y sanciones; monitoreo de transacciones y gestión de casos; análisis blockchain; servicios Travel Rule; orquestación de flujos de trabajo. Un proveedor puede aparecer en varias categorías. El denominador se mantiene en 19, por lo que los porcentajes no suman 100.
La codificación distingue un producto de marca propia descrito de forma operativa, una implementación explícita a través de socio, una declaración con pocos detalles y un dato desconocido. “Marca propia” no significa ser propietario de cada base de datos subyacente. Ninguna función fue codificada como ausencia confirmada: los casos no resueltos se registran como desconocidos.
Se trata de una muestra documental razonada, no de un censo. No contiene pruebas comparativas de los productos ni una búsqueda sistemática en toda la documentación de cada proveedor. El perímetro europeo es el de los 27 Estados miembros: una sede fuera de la UE no excluye automáticamente a una empresa, y las normas europeas no se extienden automáticamente a todos los países del Espacio Económico Europeo.
Funciones de los proveedores y evidencias de respaldo
El monitoreo de transacciones y el análisis blockchain aparecen cada uno en 12 de los 19 perfiles, lo que equivale al 63,2%, según los datos de CryptoTotem Research. El control de nombres y sanciones figura en diez, la verificación de identidad en ocho, Travel Rule y orquestación en siete cada uno, y la verificación de empresas y titulares reales en cinco.
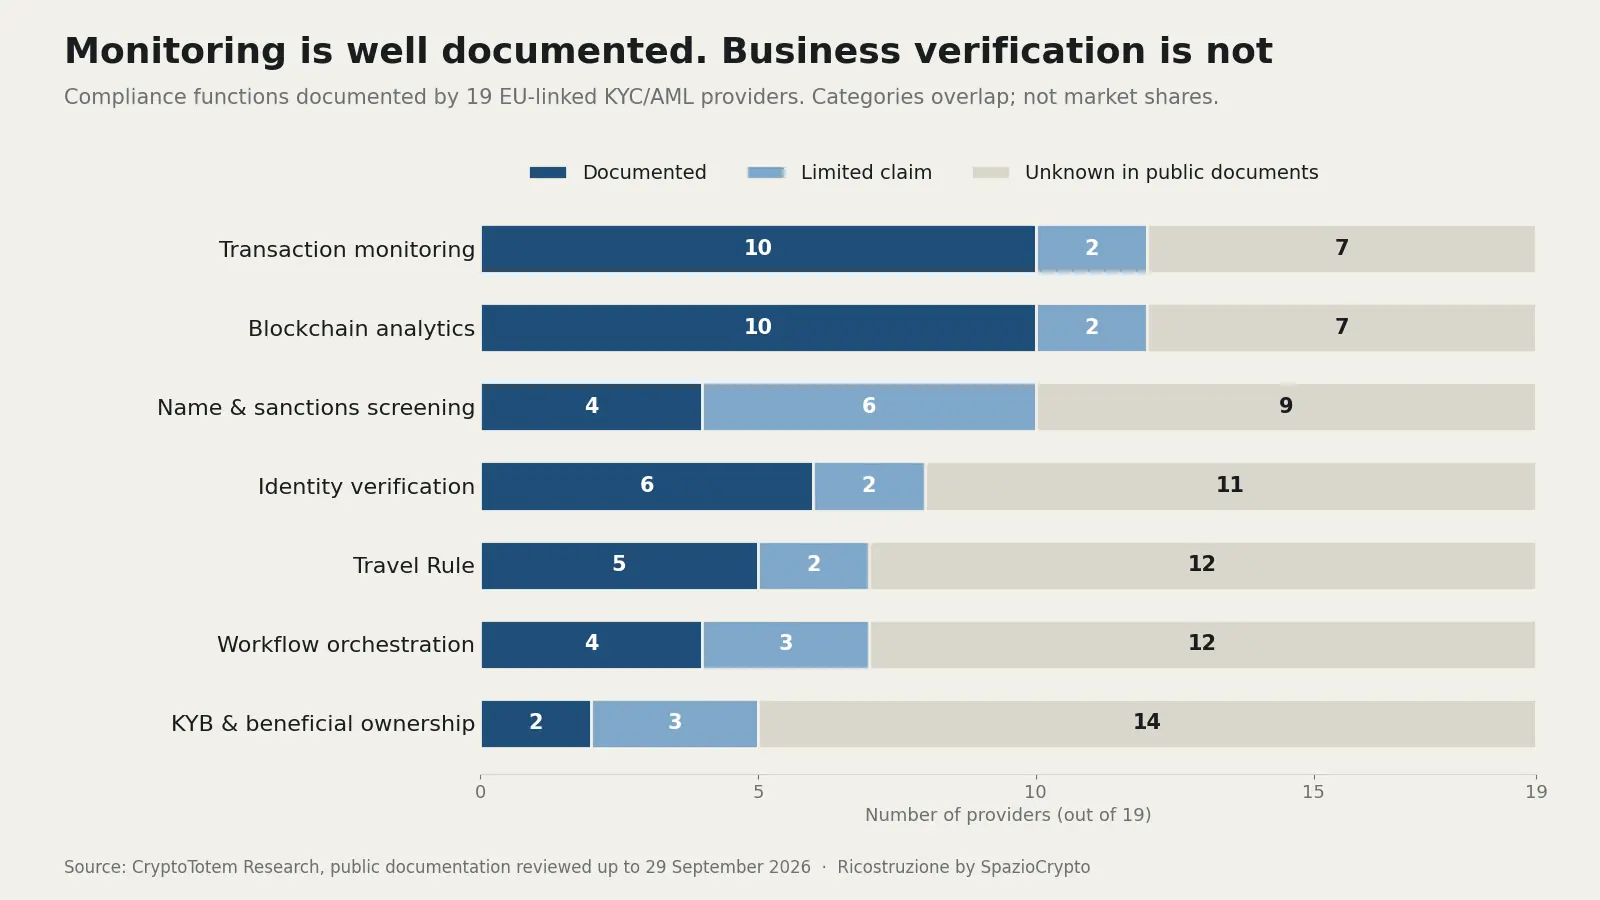
Funciones de compliance documentadas por 19 proveedores KYC/AML con oferta dirigida a los CASP europeos, según CryptoTotem Research con documentación pública examinada hasta el 29 de septiembre de 2026. Las categorías se superponen y no representan cuotas de mercado; “desconocido” indica un dato no encontrado en la documentación pública, no una ausencia confirmada.
El gráfico separa las descripciones operativas de las declaraciones menos detalladas e incorpora cuatro revisiones de codificación surgidas de una segunda verificación específica; los totales generales no cambiaron.
La concentración de entradas en monitoreo y análisis blockchain es coherente con la composición de la muestra seleccionada, pero no demuestra que estas categorías dominen todo el mercado europeo. Del mismo modo, cinco entradas sobre KYB no prueban que la verificación de empresas sea comercialmente escasa: una celda desconocida puede reflejar una investigación incompleta.
Tres perfiles describen o declaran las siete funciones. Esto invita a verificar cómo encajan los componentes entre sí, no a concluir que tres plataformas puedan sustituir un modelo operativo de compliance completo. El mismo total puede combinar un flujo operativo detallado, una integración con un socio y una breve declaración de producto.
Esto importa al comparar listas de funcionalidades aparentemente similares. La verificación de identidad pregunta quién es una persona; el KYB y el análisis del beneficiario efectivo examinan una empresa y las personas que la poseen o controlan. El screening de nombres y el screening de direcciones blockchain trabajan con objetos y pruebas distintas, como ilustra el caso de las wallets sancionadas por Irán que usaron USDT. La mensajería Travel Rule traslada información entre las partes. Una sola marca verde con la etiqueta “AML” borra todas estas distinciones antes de que la compra haya comenzado de verdad.
Qué cubren realmente las asociaciones entre proveedores
En la práctica, una integración mencionada por nombre puede ser una evidencia valiosa, pero por sí sola no indica qué empresa gestiona todo el flujo o firma el contrato con el cliente.
Un ejemplo es el anuncio de septiembre de 2026 entre Sardine y Notabene, que describe la integración de las funciones de Travel Rule y autorización de transacciones de Notabene en la plataforma de Sardine. La dirección importa: ese anuncio no debe convertirse en la afirmación de que Notabene proporciona de forma autónoma cada componente de verificación de identidad o de empresas de la oferta combinada. En la matriz, esas funciones están marcadas como implementaciones vía socio (oferta conjunta descrita por Notabene).
Las dependencias de datos también merecen un campo propio. La documentación de screening de Sumsub describe un flujo que utiliza datos antilavado de terceros, con ComplyAdvantage como proveedor predeterminado: en la configuración estándar, las coincidencias se procesan con algoritmos de ComplyAdvantage y de Sumsub, mientras que otros proveedores están disponibles mediante integraciones bring-your-own-key. La codificación revisada registra el producto descrito de forma separada a estas dependencias; de lo contrario, una sola etiqueta confundiría la titularidad del producto con la de la información de origen (configuración del screening de Sumsub).
La consecuencia práctica para la compra es precisa: hay que preguntar qué entidad proporciona cada dato de entrada, qué ocurre cuando no está disponible y cómo un cambio en ese dato llega a los controles del comprador. El logo de un socio no responde a estas preguntas, y el número de activos compatibles con un producto de mensajería no demuestra la cobertura de sus datos de riesgo blockchain. El tema de las dependencias de proveedores externos es el mismo que las autoridades europeas plantean sobre el uso de IA no europeas en las finanzas de la Unión.
Cómo una mejor documentación cambió cuatro clasificaciones
La segunda verificación encontró para Sumsub una documentación operativa más detallada, respecto a la fuente consultada inicialmente, sobre los flujos de verificación de identidad sin documentos y de verificación de empresas. Ambos pasaron de declaración con pocos detalles a producto de marca propia documentado. La celda de screening también se actualizó, manteniendo explícita la dependencia de los datos externos (flujo de verificación de identidad; flujo de verificación de empresas).
La cuarta revisión concierne a la API de procesamiento de transacciones de ComplyAdvantage, que describe la ejecución configurable de screening y monitoreo junto con los resultados de las transacciones: suficiente para un código de orquestación documentada dentro de ese perímetro, pero no para una orquestación extendida a cada sistema de onboarding o de terceros (API de procesamiento de transacciones).
Estos cambios revelan un límite de la investigación documental: los resultados dependen de qué se encontró y con qué atención se leyó. Las modificaciones están registradas, no sobrescritas en silencio, y siguen siendo una mejora específica, no una revisión independiente con un segundo codificador ni una auditoría técnica de igual profundidad sobre los 19 proveedores.
Los totales por categoría siguen siendo útiles como mapa de este corpus, pero no deben convertirse en un ranking. Antes de usar una sola celda para seleccionar un proveedor, quien compra debería solicitar documentación actualizada y probar el flujo que pretende utilizar.
Qué dejan sin respuesta las informaciones públicas
El primer análisis examinó cinco campos según una cuadrícula definida: desconocido, parcial o genérico, detallado a nivel operativo. Según CryptoTotem Research, información detallada sobre cobertura aparece en 4 de los 19 proveedores, sobre dependencias nombradas en tres, sobre unidad de precio en tres, sobre exportación de evidencias en dos y sobre tratamiento de datos en uno.
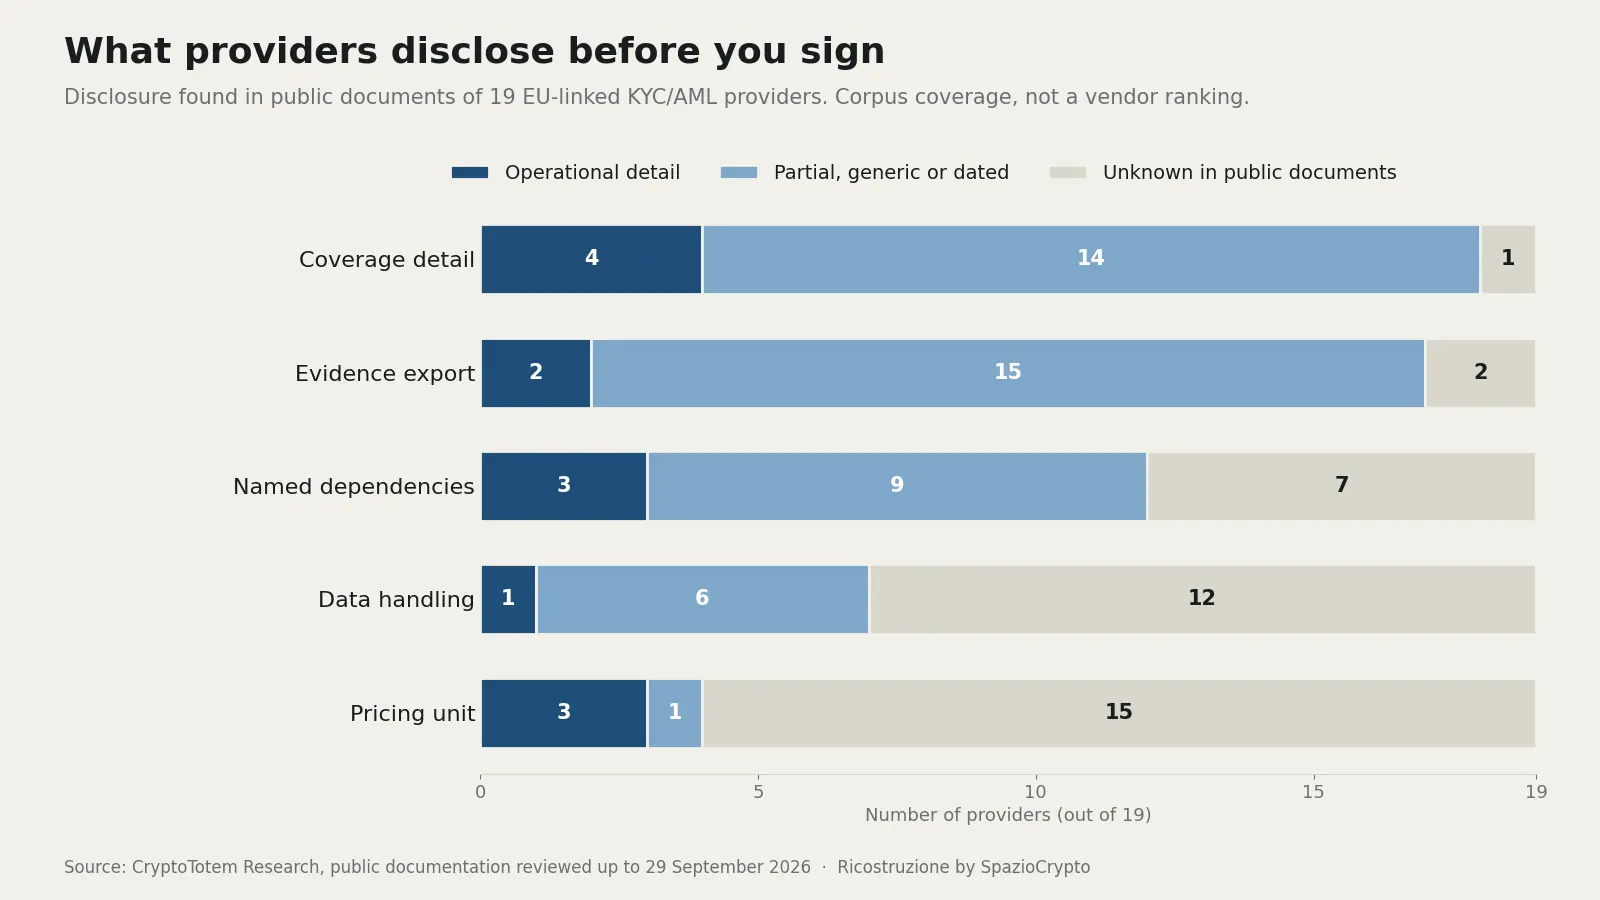
Información encontrada en la documentación pública de los mismos 19 proveedores sobre cobertura, exportación de evidencias, dependencias de terceros, tratamiento de datos y unidad de precio. Es una medida de la transparencia de los documentos públicos, no un ranking de proveedores.
El gráfico mantiene el corpus original: la verificación específica posterior sobre las funciones no actualizó sistemáticamente estos cinco campos para cada proveedor. Los números bajos no demuestran que las demás empresas carezcan de contratos, exportaciones o protecciones de privacidad. Parte de la información puede encontrarse en documentos fuera del corpus, estar disponible bajo petición o depender de una configuración negociada. El resultado es que el equipo de investigación no pudo resolver estas preguntas con el material codificado en esta fase.
Incluso la información detallada tiene sus límites. Un precio público por verificación puede no incluir repeticiones, trabajo manual, mínimos garantizados ni otros módulos. Una página de privacidad no equivale a un análisis del sujeto contratante, la configuración o el flujo de datos. Un informe de ejemplo muestra cómo se presentan las evidencias, pero no demuestra que las decisiones pasadas sigan siendo reconstruibles tras un cambio de configuración.
Quien compra puede usar estas incógnitas para estructurar sus solicitudes: una exportación de ejemplo de un caso, la descripción del servicio aplicable, la lista de dependencias y el precio para la configuración propuesta, conservando también los supuestos con los que se realizó la demostración.
Qué significa para los CASP en Italia
Italia es un ejemplo concreto de la diferencia entre autorización y controles continuos. Con el decreto legislativo 129/2024, que adaptó el ordenamiento a MiCA, Italia designó a la Consob y al Banco de Italia como autoridades competentes para la autorización de los CASP: la autorización la otorga la Consob, en coordinación con el Banco de Italia para los aspectos de su competencia (Banco de Italia, página CASP). Antes de MiCA, los operadores en monedas virtuales (VASP) estaban inscritos en un registro gestionado por el OAM, el Organismo Agentes y Mediadores.
El régimen transitorio nacional, prorrogado por el decreto ley 95/2025, permitía a los VASP inscritos en el registro OAM al 27 de diciembre de 2024 seguir operando si habían presentado solicitud de autorización como CASP, en Italia o en otro Estado miembro, antes del 30 de diciembre de 2025, hasta la concesión o denegación de la autorización y en todo caso no más allá del 30 de junio de 2026 (aviso conjunto Consob-Banco de Italia del 2 de julio de 2025). Al cierre del período, el comunicado conjunto del 30 de junio de 2026 indicó que en Italia había 9 sujetos habilitados: 8 CASP autorizados por la Consob, en estrecha coordinación con el Banco de Italia, más un intermediario bancario notificado. Quienes no habían obtenido autorización en al menos un país de la UE debían cesar la actividad, limitándose al cierre ordenado de las relaciones en cumplimiento de las obligaciones antilavado (comunicado conjunto del 30 de junio de 2026). En materia de supervisión, la Consob sigue activa contra los operadores abusivos, como muestran los sitios crypto bloqueados en los últimos años.
La normativa antilavado discurre por un carril paralelo. Las FAQ del Banco de Italia sobre los CASP describen cómo una disposición del 23 de julio de 2025 extendió a los CASP afectados las normas sobre diligencia debida con el cliente y sobre organización y controles. Para una empresa italiana, la verificación práctica debe conectar la configuración del producto con los procedimientos antilavado nacionales aplicables, además del marco europeo (FAQ CASP del Banco de Italia).
El artículo 73 de MiCA establece que los CASP que externalizan funciones siguen siendo plenamente responsables de todas sus obligaciones, y regula los recursos, el acceso a la información y los acuerdos escritos necesarios para supervisar las funciones externalizadas (artículo 73 de MiCA). Quien contrata debe saber identificar a los responsables de las decisiones junto a los proveedores. ¿Quién resuelve una coincidencia en el screening? ¿Quién aprueba un cambio de política? ¿Quién verifica que las transacciones esperadas hayan llegado al monitoreo y se hayan procesado con las reglas previstas? Son responsabilidades que deben sobrevivir tanto a los cambios de personal como a los cambios de proveedor.
Los errores de configuración pueden dejar transacciones monitoreadas de forma incompleta, como muestra el acuerdo transaccional entre el Banco Central de Irlanda y Coinbase Europe. El Banco Central identificó aproximadamente 30 millones de transacciones, entre el 23 de abril de 2021 y el 29 de abril de 2022, equivalentes a alrededor del 31% de las transacciones de Coinbase Europe en ese período, que no habían sido sometidas a las reglas de monitoreo correspondientes por errores de configuración, según el aviso del Banco Central de Irlanda (párrafos 14 y 18). La sanción final ascendió a 21.464.734 euros, y los reportes de operaciones sospechosas finalmente transmitidos fueron 2.708. El dato de aproximadamente 176.000 millones de euros describe el valor de las transacciones afectadas, no una constatación de que esos fondos fueran producto de un delito. El caso evidencia la necesidad de validar la configuración y la cobertura del monitoreo; no constituye una evaluación de los proveedores de este estudio (aviso del Banco Central de Irlanda, párrafos 14 y 18).
Qué preguntar antes de la demostración de un proveedor
Las preguntas que siguen traducen la investigación en una verificación práctica. Son pruebas de compra propuestas, no una lista de verificación legal completa. Quien esté construyendo una primera lista de candidatos puede consultar la guía de CryptoTotem sobre proveedores KYC y AML para identificar las categorías de proveedores, y luego aplicar estos controles a la configuración prevista. La guía es un recurso de orientación independiente, no el conjunto de datos del estudio.
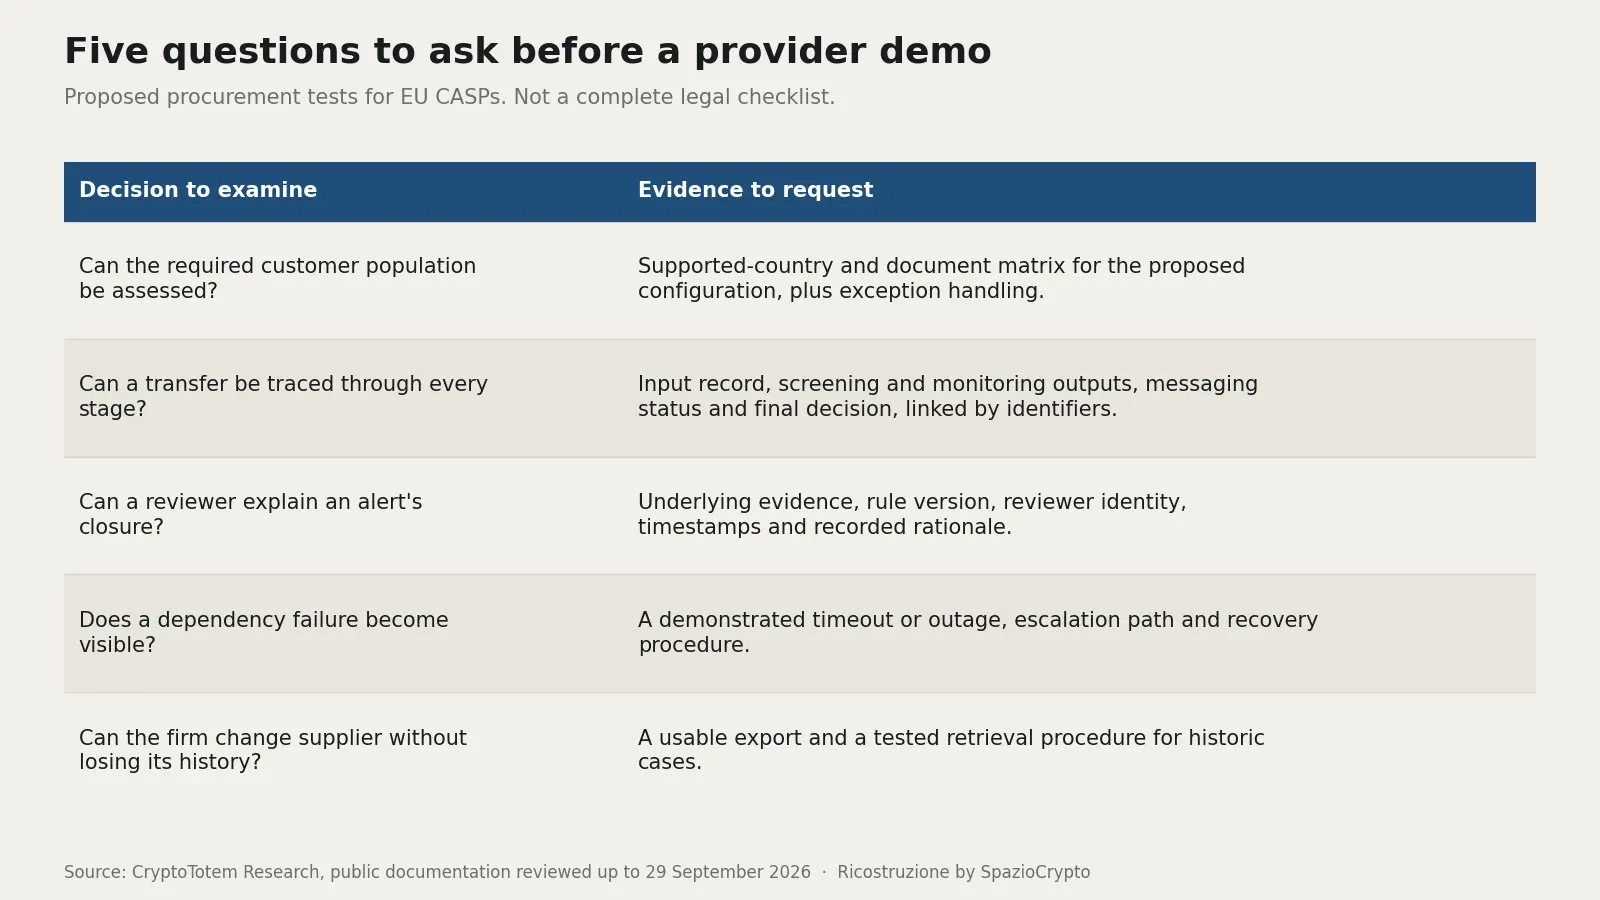
Una demostración sencilla puede revelar más que un largo recorrido por las funcionalidades. Se propone al proveedor un cliente empresarial hipotético con una discrepancia no resuelta sobre la titularidad; luego se introducen una alerta de screening y una transferencia con información incompleta sobre la contraparte. Se pide al equipo que muestre dónde se detiene el proceso, quién puede resolver cada problema y qué contiene el expediente final. Son condiciones de prueba ilustrativas, no resultados sobre un proveedor específico.
La continuidad operativa forma parte de la misma conversación. El reglamento DORA sobre resiliencia operativa digital se aplica desde el 17 de enero de 2025 y regula el riesgo informático, incluidas las dependencias de terceros, para los sujetos dentro de su ámbito. La verificación práctica debería incluir interrupción del servicio y recuperación: una declaración comercial sobre resiliencia no equivale al resultado de una prueba (ficha de ESMA sobre DORA).
El paso más sólido es, por tanto, una simulación documentada del propio proceso. La investigación indica dónde formular preguntas más precisas; las respuestas deben provenir de la configuración, las evidencias y las responsabilidades que realmente sostendrán la actividad en Europa.
Metodología y transparencia
Los materiales de apoyo contienen la muestra, las fuentes a nivel de celda individual, las definiciones de codificación, las cuatro revisiones de las funciones y los datos de los gráficos. El gráfico sobre información pública utiliza el corpus original; los recuentos de funciones utilizan la revisión 2. Las declaraciones de los proveedores siguen siendo declaraciones de los proveedores: no se realizaron pruebas comparativas de rendimiento ni una revisión jurídica independiente.
CryptoTotem es una plataforma de información sobre proyectos crypto y proveedores de servicios. Esta investigación fue preparada para SpazioCrypto. CryptoTotem declara no tener inserciones de pago, comisiones de afiliación ni otras relaciones comerciales con los proveedores incluidos. El estudio no recomienda ningún proveedor ni certifica el cumplimiento normativo; la parte regulatoria se limita a las fuentes y el perímetro indicados.
Apéndice: matriz de funciones de los proveedores
La matriz registra las evidencias encontradas en los documentos examinados para los 19 proveedores incluidos. No clasifica calidad ni rendimiento: cada celda indica la documentación pública hallada, no la capacidad del proveedor.
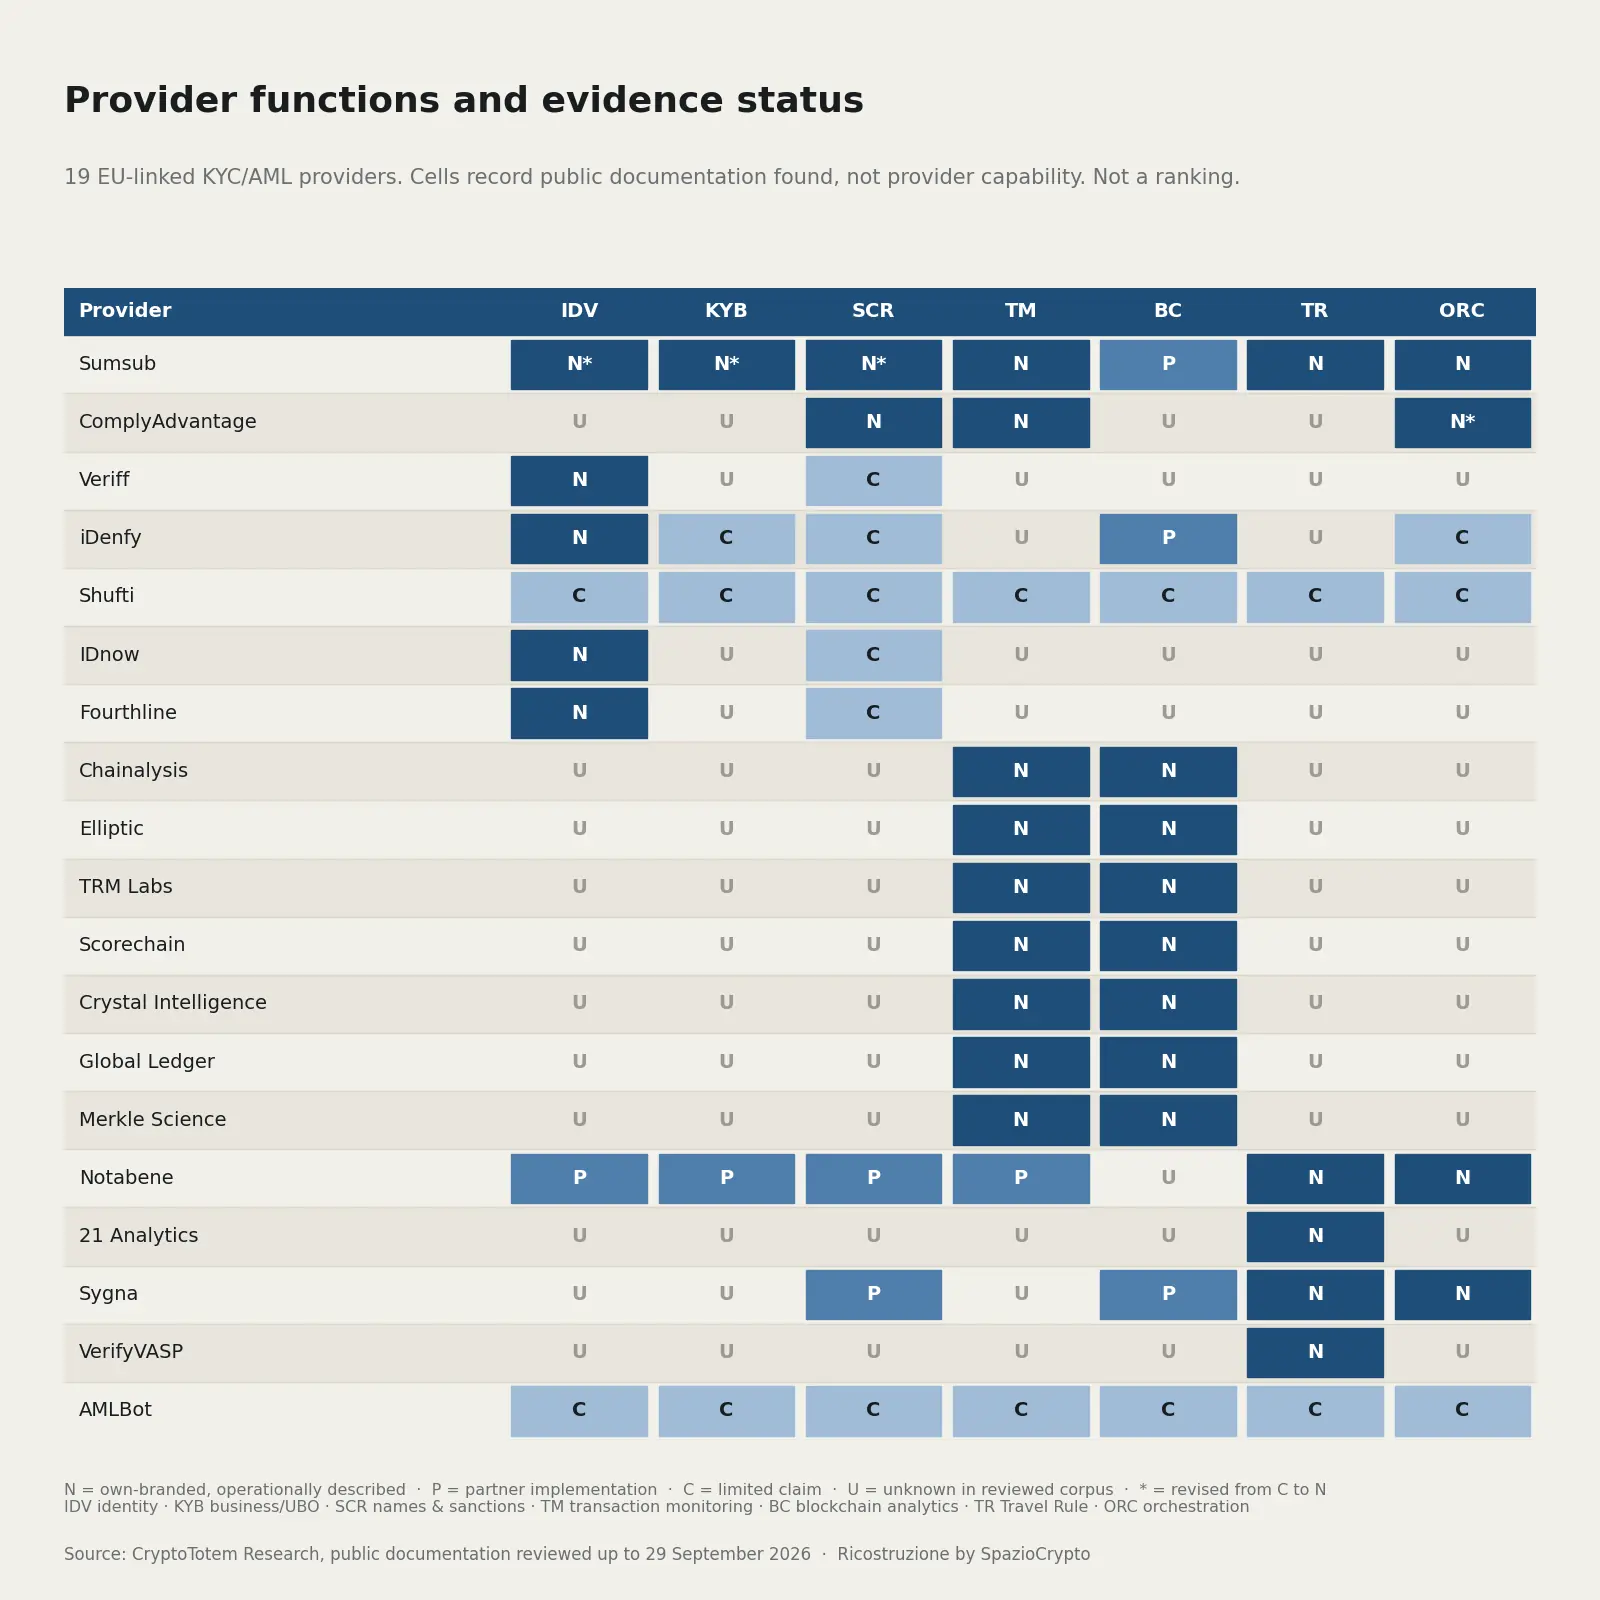
Codificación de funciones, revisión 2. Los asteriscos indican las cuatro revisiones específicas; los demás códigos corresponden al corpus original. Fuente: CryptoTotem Research, datos actualizados al 29 de septiembre de 2026.
IDV = verificación de identidad; KYB = verificación de empresas y titulares reales; SCR = cribado de nombres y sanciones; TM = monitoreo de transacciones y gestión de casos; BC = análisis de blockchain; TR = Travel Rule; ORC = orquestación de flujos. N = producto de marca propia descrito de forma operativa; P = implementación explícita mediante socio u oferta conjunta; C = declaración con escasos detalles; U = desconocido en el corpus examinado. Ninguna función está codificada como ausencia confirmada. N no implica la titularidad de todos los datos de origen. Las celdas P de Notabene se refieren a la oferta conjunta con Sardine: el perímetro contractual y la disponibilidad deben confirmarse.