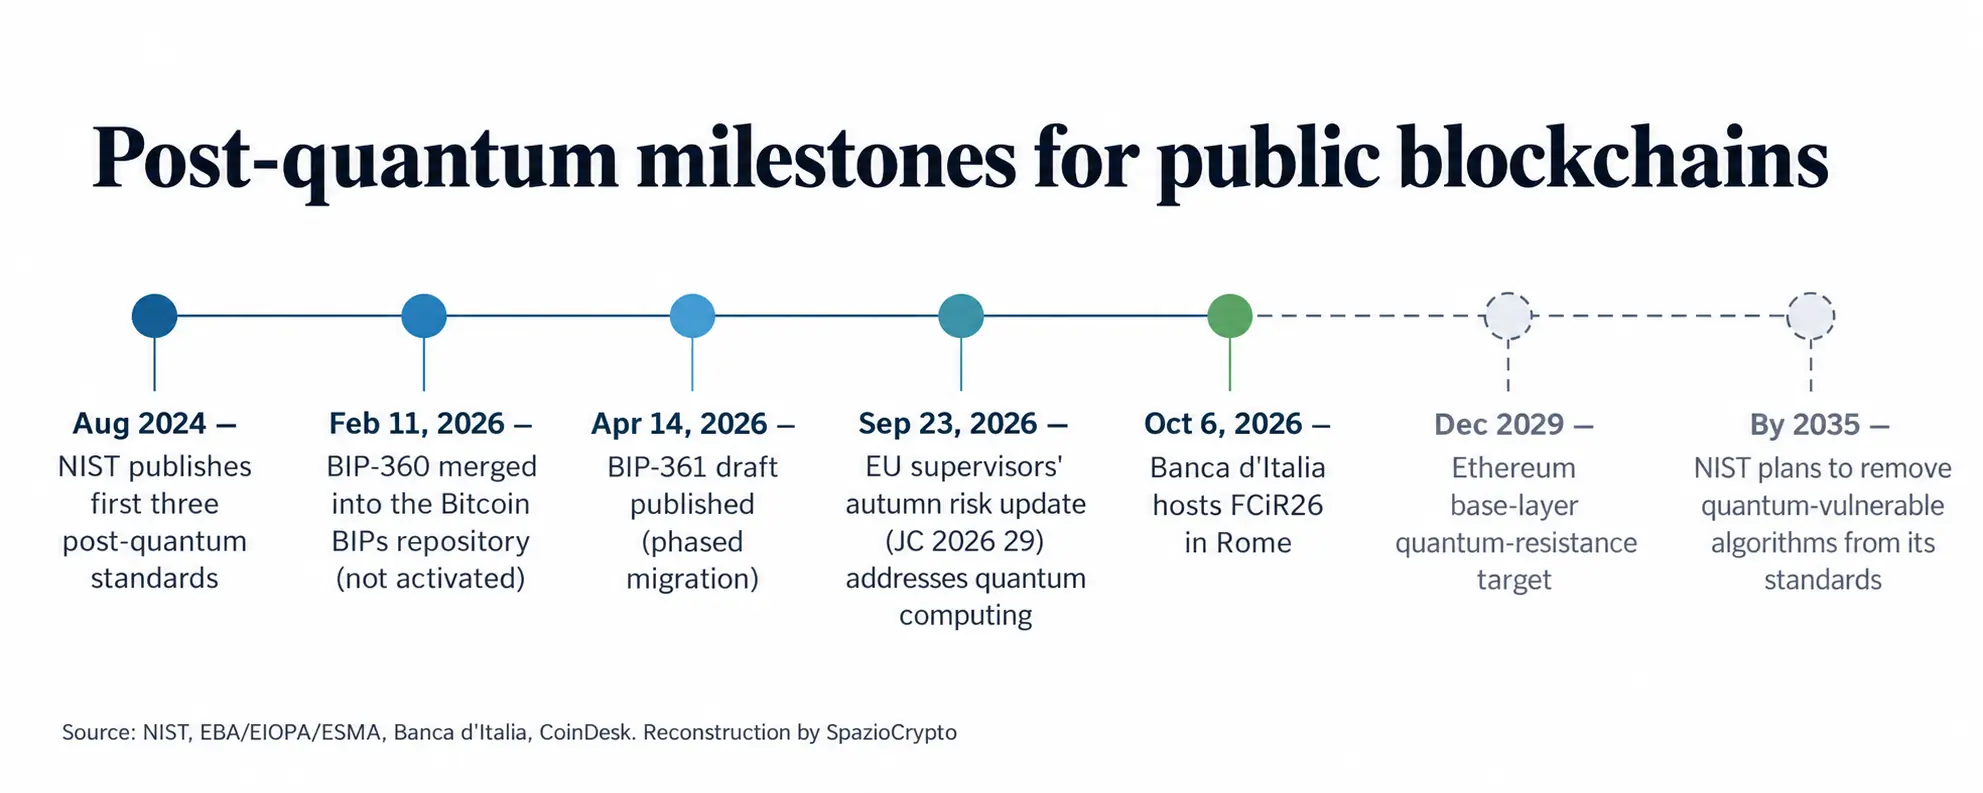
El Banco de Italia acoge hoy, 6 de octubre, en Roma la conferencia anual Financial Cryptography in Rome (FCiR26), organizada junto a la asociación De Cifris y dedicada a las técnicas criptográficas aplicadas al sector financiero. Entre los temas declarados figuran la transición a la criptografía poscuántica, los riesgos cuánticos para las blockchains públicas y las técnicas de cifrado para la protección de la privacidad en el sector público. El asunto de los riesgos cuánticos para las blockchains públicas atañe directamente a nuestros lectores, pero debe leerse por lo que es: el anuncio de una conferencia científica, no una nueva posición oficial del banco central sobre Bitcoin o las criptomonedas.

Qué se anunció, y qué no
Concretamente, la fuente es la página publicada por el Banco de Italia el 30 de septiembre. Indica la fecha, los organizadores y el objetivo: reunir a estudiosos, académicos y expertos de bancos centrales e instituciones nacionales e internacionales para presentar los últimos avances en criptografía aplicada a las finanzas. El evento se celebra en el Centro Carlo Azeglio Ciampi. En el momento de redactar este artículo no se habían publicado el programa, los ponentes ni los materiales, y no existe ninguna declaración del banco central sobre Bitcoin u otros activos digitales.
Conviene separar lo que sabemos de lo que sería una interpretación forzada. Sabemos que la criptografía poscuántica y el riesgo para las redes públicas están entre los temas de la agenda. No sabemos qué se dirá, por quién, ni si surgirán indicaciones operativas: una conferencia científica sirve para contrastar investigaciones, no para fijar normas.
Una conferencia recurrente, con hilo conductor sobre privacidad
FCiR es una cita anual. La edición de 2025 se celebró el 1 de octubre en el mismo Centro Ciampi, con el discurso de bienvenida del Director General de Informática del Banco de Italia, Giuseppe Zingrillo, publicado ese mismo día en el sitio de la institución. Presidieron Michela Iezzi, por el Banco de Italia, y Massimiliano Sala, por De Cifris. El comité científico de aquella edición incluía también a expertos de Ripple, J.P. Morgan, BNP Paribas y Offchain Labs. La edición de 2024 fue un taller conjunto dentro del congreso CIFRIS24, en Frascati. De Cifris, abreviatura de De Componendis Cifris, es una asociación científica italiana sin ánimo de lucro dedicada a la divulgación de la criptografía. El día anterior se celebró en Roma Tre la cuarta conferencia nacional, CIFRIS26, con entre sus presidentes a un representante de la Agencia Nacional de Ciberseguridad italiana.
El tema de la privacidad no es nuevo para el Banco de Italia. El 29 de septiembre publicó el estudio n.º 93 sobre privacidad y verificabilidad en los pagos digitales, que analizamos en nuestro artículo sobre las pruebas de conocimiento cero. Entre los autores figuran Matteo Nardelli, Francesco De Sclavis y Michela Iezzi: Iezzi presidió FCiR25 y Nardelli formó parte de su comité científico. No sabemos si los dos trabajos están vinculados en el programa de hoy; sí sabemos que algunos nombres de la investigación en criptografía aplicada a las finanzas son los mismos.
Por qué el riesgo cuántico afecta a las blockchains
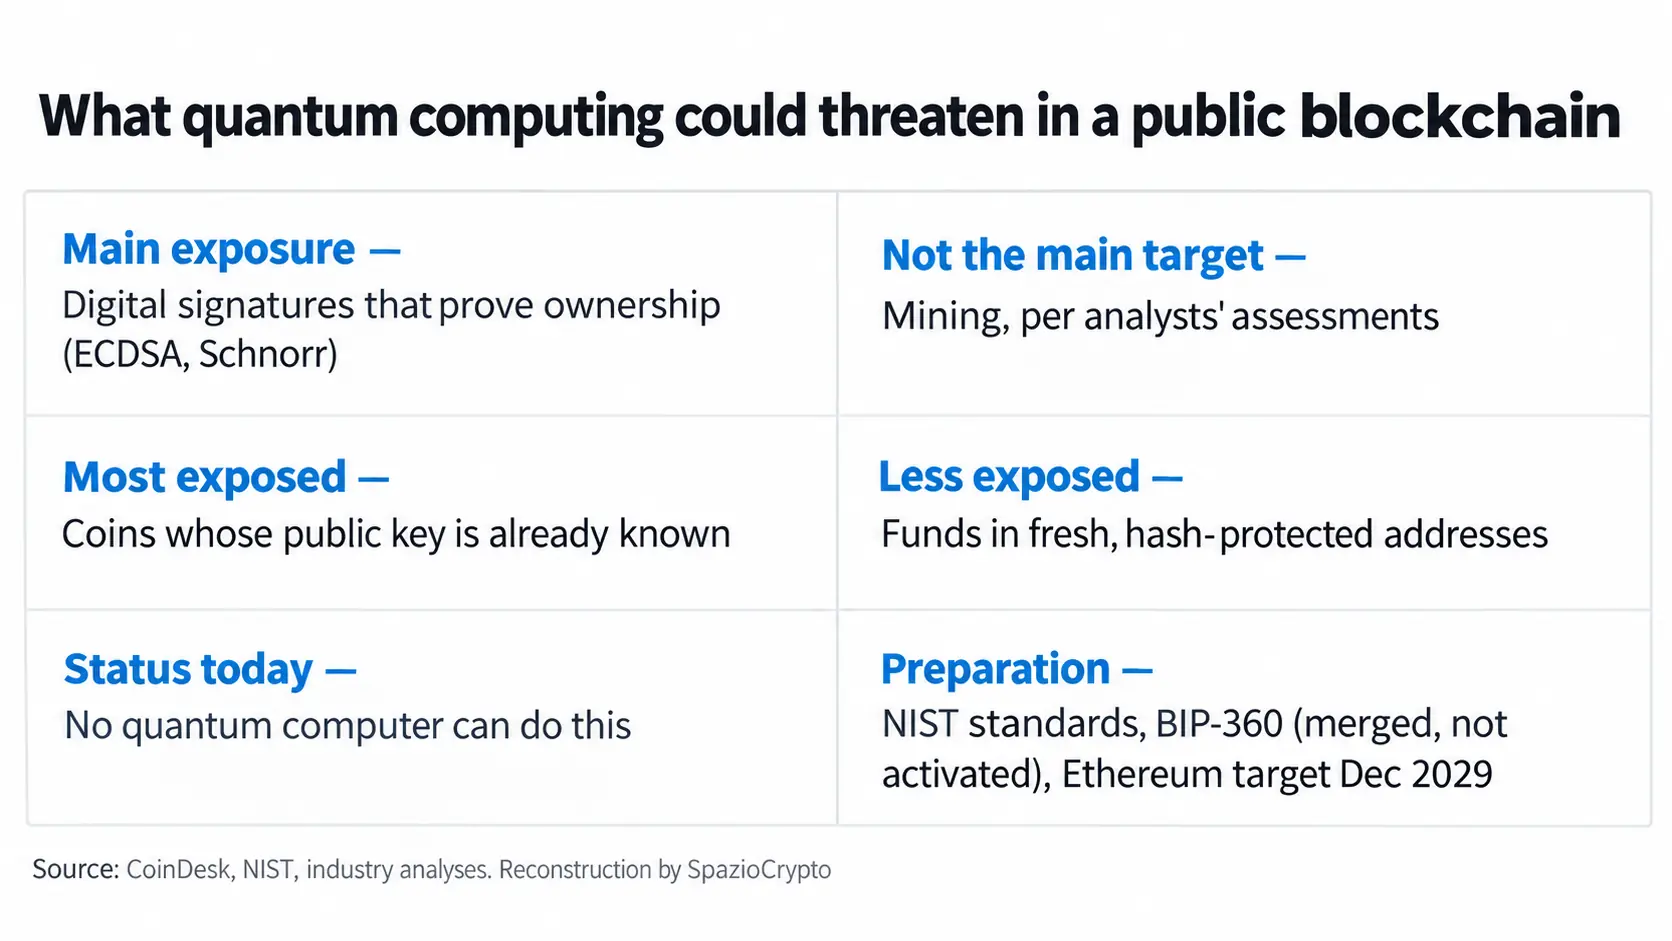
La amenaza, en los términos en que la analizan los especialistas, no es que un ordenador cuántico rompa el minado, sino que logre falsificar las firmas digitales que demuestran la propiedad de los fondos: en Bitcoin, las firmas de curva elíptica ECDSA y Schnorr; en Ethereum, esquemas equivalentes. La exposición afecta sobre todo a las monedas cuya clave pública ya es conocida. Ningún ordenador cuántico es hoy capaz de ejecutar un ataque de este tipo, y las estimaciones sobre los plazos en que podría ocurrir varían considerablemente.
 Banca d'Italia
En el plano de los estándares, el NIST publicó en agosto de 2024 los tres primeros estándares de criptografía poscuántica. En su plan de transición, el NIST prevé retirar antes de 2035 los algoritmos vulnerables a los ordenadores cuánticos, y los sistemas de mayor riesgo deberán migrar mucho antes. En el ámbito de las redes, Bitcoin cuenta con la propuesta BIP-360, incorporada al repositorio oficial de BIP el 11 de febrero de 2026 aunque todavía no activada, que introduce un tipo de salida resistente a la computación cuántica. El borrador BIP-361, publicado el 14 de abril, traza una migración por fases que abandona las firmas actuales; Bitcoin no tiene una fecha límite válida para toda la red. Ethereum ha fijado diciembre de 2029 como objetivo para hacer resistente su capa base. CoinDesk precisa, no obstante, que de todo esto no debe deducirse que para 2029 se espere un ordenador cuántico capaz de sustraer bitcoin o ether: la migración de carteras y claves ya expuestas podría llevar años.
El marco europeo: el informe de los supervisores financieros
El asunto ha llegado también a los documentos de los supervisores. El 23 de septiembre, las tres autoridades europeas de supervisión financiera, EBA, EIOPA y ESMA, publicaron la actualización de otoño sobre riesgos y vulnerabilidades del sistema financiero de la Unión (documento JC 2026 29), el mismo informe del que surge la alerta sobre la dependencia de proveedores digitales extra-UE que ya analizamos. En la sección dedicada a ciberriesgos, modelos de inteligencia artificial y computación cuántica, las autoridades señalan que la computación cuántica ofrece oportunidades, pero que las amenazas potenciales justifican intervenciones tempranas en los sistemas. Según la reconstrucción de CoinDesk, el informe advierte de que un ordenador cuántico avanzado podría comprometer sistemas criptográficos ampliamente utilizados para proteger comunicaciones, transacciones, bases de datos y cadenas de bloques, y que las amenazas podrían materializarse antes de cualquier aplicación comercial útil.
[GRÁFICO 2, véase indicación más abajo]
FCiR26 en síntesis
Qué está confirmado y qué no. Fuente: Banca d'Italia, 30 de septiembre de 2026
- Confirmado: conferencia el 6 de octubre, Banca d'Italia con De Cifris; temas: criptografía poscuántica, riesgos cuánticos para las cadenas de bloques públicas, privacidad en el sector público.
- No consta: programa, ponentes y materiales publicados en el momento de la redacción.
- No es: una posición oficial del banco central sobre Bitcoin o las criptomonedas.
La lectura de fondo
El riesgo cuántico ha pasado en pocos meses de los foros de desarrolladores a las listas de riesgo de los supervisores y a los calendarios de los organismos de estandarización, y ahora encuentra espacio también en una conferencia celebrada en un banco central. Que sea la Banca d'Italia quien lo sitúe en la agenda, junto a una asociación científica, dice algo sobre el modo en que la institución mira la tecnología: como materia de investigación, antes que de regulación.
Para el observador, la lección tiene dos caras. Por un lado, separar el tema del calendario: hoy ningún ordenador cuántico puede romper estas firmas, y los objetivos más próximos, como el de Ethereum para 2029, se refieren a la preparación y no a una amenaza inminente. Por otro, constatar que el debate se desplaza del “si” al “cómo”: con estándares ya publicados, propuestas concretas como la BIP-360 y supervisores que citan el tema, la pregunta pasa a ser quién migra, cuándo y a qué coste, por ejemplo en términos de firmas considerablemente más voluminosas. Seguiremos de cerca si la Banca d'Italia publica intervenciones o materiales a lo largo de la jornada.