El 27 de octubre, Bithumb, el segundo exchange de criptomonedas de Corea del Sur, detectó un acceso externo no autorizado a un sistema interno utilizado por sus empleados. El data breach de Bithumb movilizó al día siguiente a la Financial Services Commission (FSC), la autoridad financiera del país, que convocó una reunión de emergencia e inició verificaciones in situ junto con el Financial Supervisory Service y el Financial Security Institute. Según la FSC, resultaron expuestos datos de empleados de Bithumb, de sus filiales y de empresas socias. Si el incidente afectó también a los clientes sigue en investigación.


Hemos leído el comunicado de la FSC del 28 de octubre, en traducción del coreano, y la reconstrucción del Korea JoongAng Daily, que sitúa el caso dentro de una serie de ataques al sector financiero coreano. El artículo de Reuters, que según el resumen de nuestra redacción retoma la agencia Yonhap, no era accesible con nuestras herramientas y no lo citamos.
Qué ocurrió
Según el JoongAng Daily, el acceso afectó al groupware móvil interno: el conjunto de aplicaciones con el que el personal gestiona correo, documentos y comunicaciones. La FSC lo describe como un sistema de apoyo al trabajo de los empleados, no la infraestructura central para la negociación de criptoactivos. Bithumb declaró al diario que lo vulnerado fue “un sistema que apoya el trabajo de los empleados, no las instalaciones informáticas principales”.
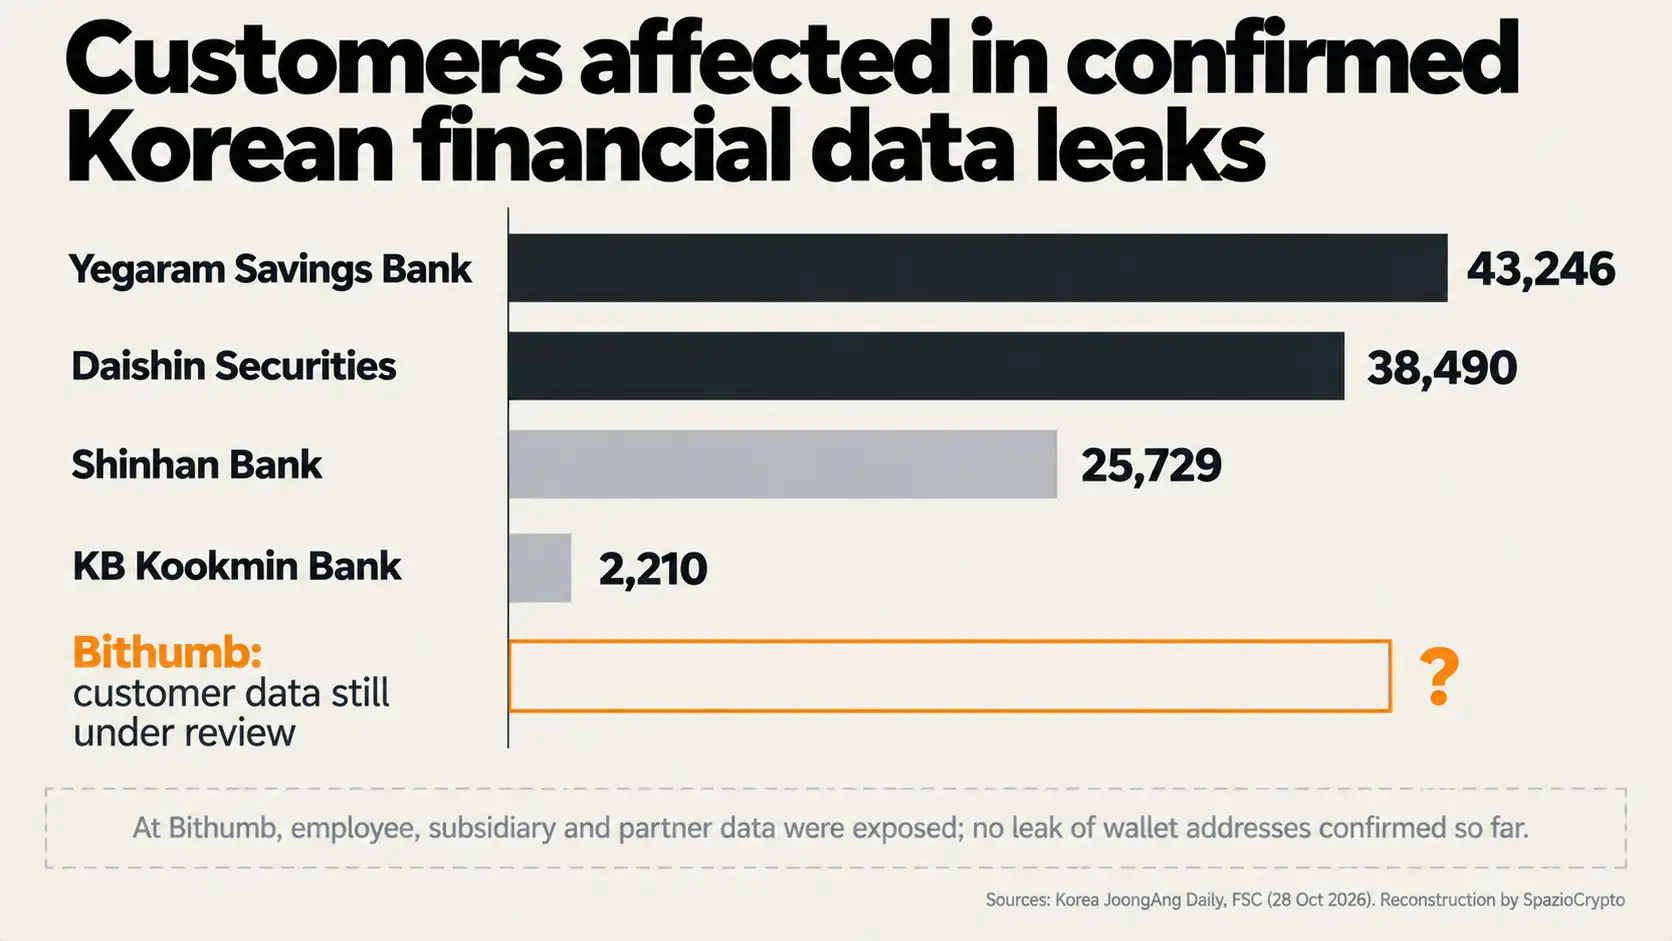
Lo que más preocupa a los clientes es la segunda cuestión. Según la FSC, hasta ahora no consta la fuga de información utilizable para pagos fraudulentos o transferencias de activos, como las direcciones de wallets. “Hasta ahora no se ha confirmado ninguna fuga” de ese tipo de datos, declaró Bithumb al JoongAng Daily. Las autoridades no han indicado cuántas personas están afectadas, qué datos exactamente han salido ni qué vulnerabilidad permitió el acceso.
La respuesta de las autoridades
La reunión de emergencia del 28 de octubre fue presidida por Yoo Young-jun, director de políticas de finanzas digitales de la FSC. Participaron el Financial Supervisory Service, el Financial Security Institute, DAXA (la asociación que agrupa a los principales exchanges coreanos) y la propia Bithumb. Según el comunicado, las tres autoridades iniciaron de inmediato verificaciones in situ, compartiendo información para identificar la causa. El JoongAng Daily reporta también una investigación preliminar de la policía nacional sobre ataques a intermediarios y exchanges.
La FSC estableció tres compromisos. Primero, controles exhaustivos para garantizar que no haya daños para los consumidores. Segundo, medidas de protección, incluida la compensación íntegra, si llegara a confirmarse algún perjuicio. Tercero, elevar la seguridad de los operadores de criptoactivos, actualmente no cubiertos por la ley de transacciones financieras electrónicas, al nivel de los grandes bancos. No es la primera vez en 2026 que Bithumb aparece en el radar de las autoridades: según The Korea Times, en febrero acreditó por error 620.000 bitcoin en lugar de 620.000 won a los ganadores de una promoción.
No solo Bithumb
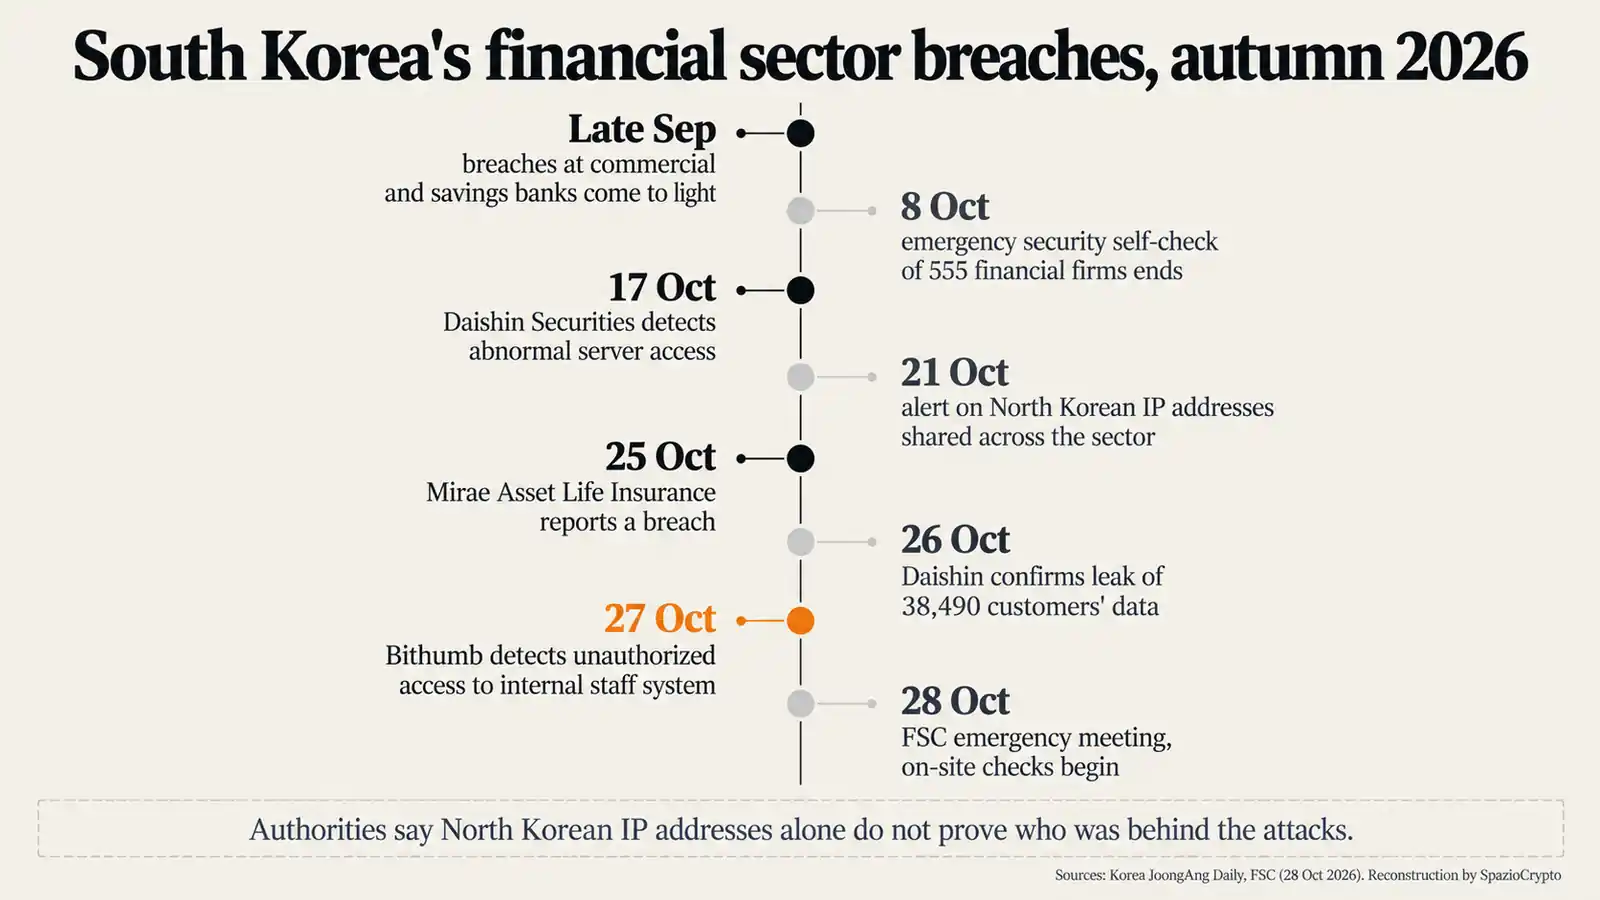
Este caso llega en medio de una serie de incidentes. Según el JoongAng Daily, a finales de septiembre emergieron violaciones en bancos comerciales y cajas de ahorro, sospechosas de haber sido ejecutadas con agentes de inteligencia artificial. El 26 de octubre, Daishin Securities confirmó la fuga de datos de 38.490 clientes, con nombres, direcciones de correo electrónico y postal, números de móvil y números de cuenta cifrados. El 28 de octubre notificaron incidentes Daishin, Mirae Asset Global Investments y Bithumb, mientras que Mirae Asset Life Insurance ya había denunciado una brecha el 25 de octubre.
Las cifras de las violaciones bancarias anteriores, según el mismo diario, son 43.246 clientes en Yegaram Savings Bank, 25.729 en Shinhan Bank y 2.210 en KB Kookmin Bank. El tema de la IA aparece también fuera de Corea: en India, el CERT-In documentó agentes de inteligencia artificial que accedieron a sistemas reales sin que las organizaciones lo advirtieran.
La pista de las IPs norcoreanas
En la práctica, el JoongAng Daily informa de unos 4,4 millones de intentos de escaneo procedentes de direcciones IP norcoreanas contra el sector financiero, y de una alerta difundida el 21 de octubre por el sistema integrado de monitoreo de seguridad. Las propias autoridades, no obstante, advierten que una dirección IP no es suficiente para probar quién está detrás. Según el análisis de un funcionario citado por el diario, es más probable que un actor externo haya comprometido sistemas norcoreanos y usado sus direcciones. Ninguna fuente vincula el acceso a Bithumb con Corea del Norte.
La referencia es delicada porque los grupos vinculados a Pyongyang tienen una larga historia de ataques al sector cripto, muchos de ellos iniciados precisamente desde las personas, como en las campañas que utilizan entrevistas de trabajo falsas para atacar a profesionales del sector. Desde SpazioCrypto consideramos que los datos de los empleados, incluso sin wallets, tienen valor para quien prepara ataques de phishing dirigidos contra personas que trabajan dentro de un exchange.
El precedente de Upbit
Corea del Sur conoce bien este riesgo. A finales de noviembre de 2025, Upbit, el primer exchange del país, suspendió depósitos y retiros tras un ataque que sustrajo unos 44.500 millones de won en tokens de la red Solana desde un hot wallet, tal como narramos en nuestro artículo sobre el ataque a Upbit de 32 millones de dólares. En ese caso el objetivo eran los fondos. En el caso Bithumb, según lo declarado hasta ahora, el objetivo fue un sistema interno.
La diferencia es relevante, pero no cierra el debate. El mercado coreano está acercando cripto y finanzas tradicionales, como muestra Jeonbuk Bank con los primeros préstamos garantizados por bitcoin. Cuanto más se entrelazan ambos mundos, más la seguridad de los exchanges se convierte en una cuestión de estabilidad sistémica. Es exactamente este punto el que la FSC señala cuando exige estándares de protección equiparables a los de los grandes bancos.
¿Y en América Latina?
En Europa el marco regulatorio difiere del coreano. Los prestadores de servicios de criptoactivos autorizados bajo el reglamento MiCA quedan sujetos al reglamento DORA sobre resiliencia operativa digital, que exige gestión de riesgos informáticos y notificación de incidentes graves a las autoridades. Cuando hay datos personales implicados, también aplica el RGPD con la correspondiente comunicación a la autoridad de protección de datos. Es exactamente el nivel de obligaciones que la FSC surcoreana afirma querer extender a los exchanges.
Para el usuario español la lección práctica afecta a los datos, no solo a los fondos. Los exchanges recogen gran cantidad de información para cumplir con los requisitos antilavado de dinero, como muestra nuestra investigación sobre los proveedores KYC y AML utilizados por los CASP europeos. Cada brecha puede alimentar estafas dirigidas. Desconfiar de correos y llamadas que empleen datos reales de la propia cuenta sigue siendo la primera línea de defensa, como ilustra el caso de la falsa solicitud gubernamental que engañó a Revolut.
Bithumb: resumen del incidente
Qué está confirmado y qué no
- Confirmado: acceso externo no autorizado a un sistema interno de empleados, detectado el 27 de octubre; datos expuestos de empleados de Bithumb, filiales y socios, según la FSC; inspecciones in situ de la FSC, la FSS y el Financial Security Institute desde el 28 de octubre; ninguna fuga confirmada de datos utilizables para transferencias, como las direcciones de wallets.
- No indicado: si están implicados datos de clientes; cuántas personas se ven afectadas; qué vulnerabilidad fue explotada; quién ejecutó el ataque.
- Pendiente de seguimiento: el resultado de las verificaciones sobre datos de clientes; las normas de seguridad que la FSC quiere extender a los exchanges; la investigación preliminar policial; posibles comunicaciones de Bithumb a sus usuarios.
Una lectura más amplia
Nuestra interpretación, que presentamos como tal: el caso Bithumb muestra un exchange golpeado no en la cámara acorazada sino en las oficinas, y un regulador que aprovecha el episodio para exigir que los exchanges sean tratados como bancos también en materia de seguridad informática. En Corea del Sur, los operadores cripto quedan fuera de la ley sobre transacciones financieras electrónicas, mientras que bancos e intermediarios sufren ataques en cadena. La FSC promete compensaciones íntegras ante cualquier perjuicio y estándares propios de la gran banca, aunque por el momento no ha detallado cómo se implementarían.
Hay tres señales que conviene seguir de cerca. La primera es el resultado de las verificaciones sobre datos de clientes, que determinará la gravedad real del incidente. La segunda es si la FSC presentará una propuesta concreta para extender las normas de seguridad bancaria a los exchanges. La tercera es la investigación policial sobre el origen de los ataques al sector financiero coreano, incluida la pista de las direcciones norcoreanas, que las propias autoridades piden no dar por confirmada.
Fuentes
Bithumb y respuesta de las autoridades: Financial Services Commission, comunicado del 28 de octubre de 2026; Korea JoongAng Daily, 28 de octubre de 2026; Reuters, 28 de octubre de 2026. Antecedente de febrero: The Korea Times, 9 de febrero de 2026.