Quienes usan Electrum e intentan acelerar una transacción Bitcoin pendiente podrían, sin saberlo, estar firmando un pago a un estafador. Este es el escenario descrito el 24 de octubre por los desarrolladores del wallet en el aviso de seguridad que acompaña la versión 4.8.3. Un servidor malicioso puede hacer desaparecer una transacción recién enviada y mostrar en su lugar una falsa, dirigida al atacante, esperando que el usuario aumente la comisión mediante Replace-by-Fee. No es un riesgo teórico: los desarrolladores recibieron dos reportes y uno de ellos documenta una pérdida real. La vulnerabilidad de Electrum corregida en la versión 4.8.3 afecta a todas las versiones anteriores, y la primera defensa es actualizar.
New release: Electrum 4.8.3. This release fixes a critical security issue, so we urge all users to upgrade. A description of the vulnerability will be published later today. (note: Windows Defender may show a warning about ZXing.dll, ignore that, it is a false positive)
, Electrum (@ElectrumWallet) October 24, 2026
Hemos revisado el aviso GHSA-6jp4-8v48-cc5v publicado en GitHub por el desarrollador SomberNight, la página oficial de Electrum y sus preguntas frecuentes, además de los análisis de The Defiant y The Crypto Basic. El aviso no indica el monto perdido ni cuántos servidores están involucrados.
¿Cómo funciona el ataque?
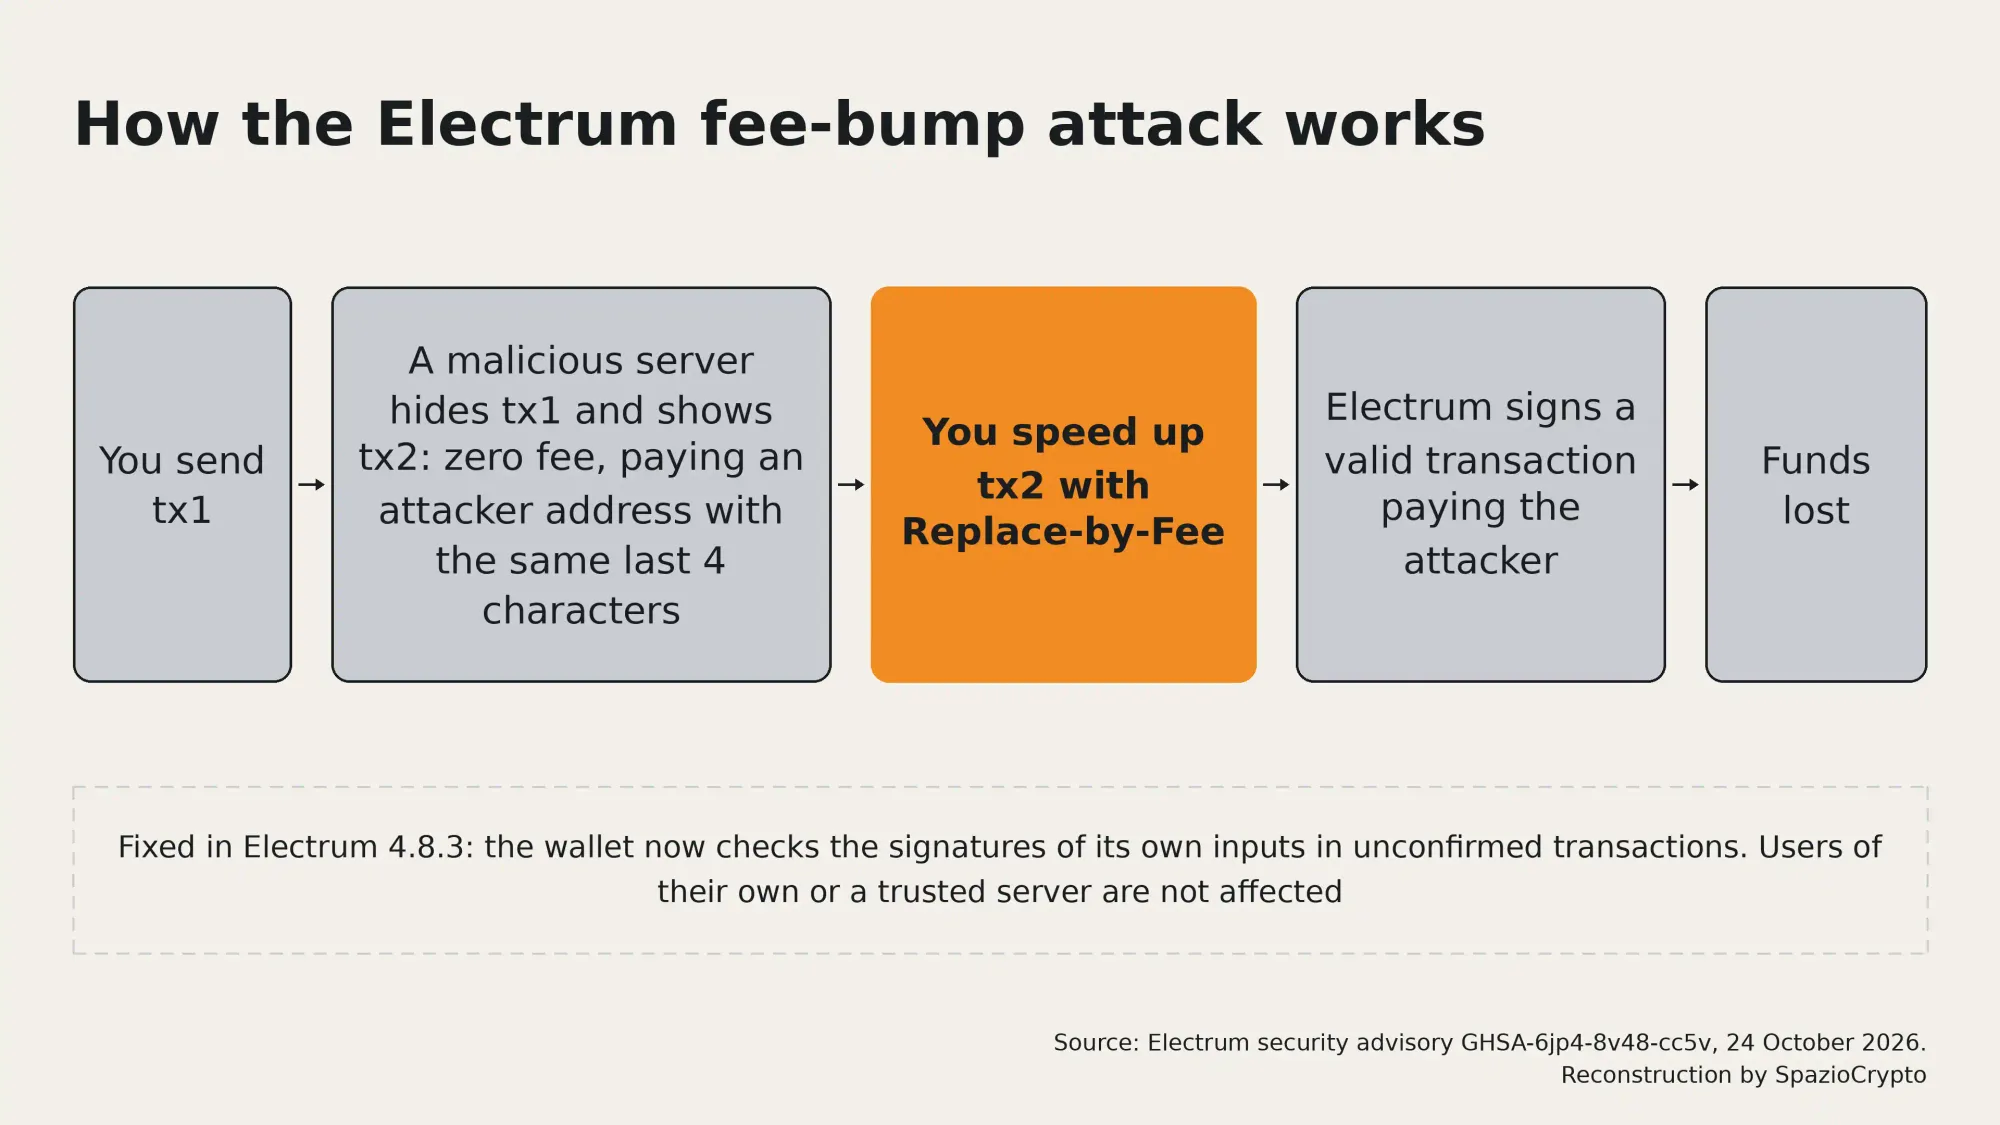
Electrum es un wallet de self-custody de tipo ligero: las claves permanecen en manos del usuario, pero para consultar el saldo y el historial el programa se apoya en servidores externos en lugar de descargar toda la blockchain. Cuando el usuario envía una transacción (que el aviso llama tx1), un servidor malicioso puede no retransmitirla a la red y actualizar el historial del wallet con una transacción diferente, tx2, que gasta los mismos fondos pero paga a una dirección del atacante. El wallet muestra tx2 como no confirmada y tx1 desaparece. Las firmas de tx2 no se verifican: es una consecuencia del funcionamiento de los clientes ligeros, según explica el aviso.
La trampa se activa después. Según el aviso, tx2 tenía comisión cero, por lo que permanecía inactiva e invitaba al usuario a acelerarla. Replace-by-Fee es la función que reemplaza una transacción no confirmada con una copia que paga una comisión más alta: al usarla, Electrum firma una nueva transacción válida con los mismos destinatarios de tx2, y el pago al atacante se concreta. Es como si una oficina de correos hiciera desaparecer la carta recién enviada, archivara una copia con otro destinatario y esperara a que el remitente pagara el suplemento de envío urgente.