Nombre, contacto, dirección de envío, producto comprado y precio pagado: ese es el conjunto de datos que una tercera parte obtuvo de la tienda online de Keystone, fabricante de hardware wallets, según la comunicación publicada por la empresa el 24 de octubre. La brecha de datos de Keystone fue detectada el 20 de octubre y confirmada el 23. Según la compañía, no se filtraron datos de pago, contraseñas de wallets, claves privadas ni frases de recuperación. Pero una dirección vinculada a la compra de un hardware wallet indica con alta probabilidad quién custodia criptomonedas en casa, y Keystone no ha informado cuántos clientes están afectados.
El post de Keystone en X y el de la investigadora Taylor Monahan no se abrieron con nuestras herramientas: los citamos a través de The Block y crypto.news, que reproducen su contenido. Lo mismo aplica a las páginas de privacidad del sitio de Keystone, citadas a través de The Block.
We owe you an apology.
, Keystone Hardware Wallet (@KeystoneWallet) October 24, 2026
On October 20, we detected unauthorized access to our official website. After verifying API activity with Shopify, we confirmed on October 23 that a third party obtained customer shipping information. You trusted us with those details, and we're sorry we…
Qué se filtró y qué no
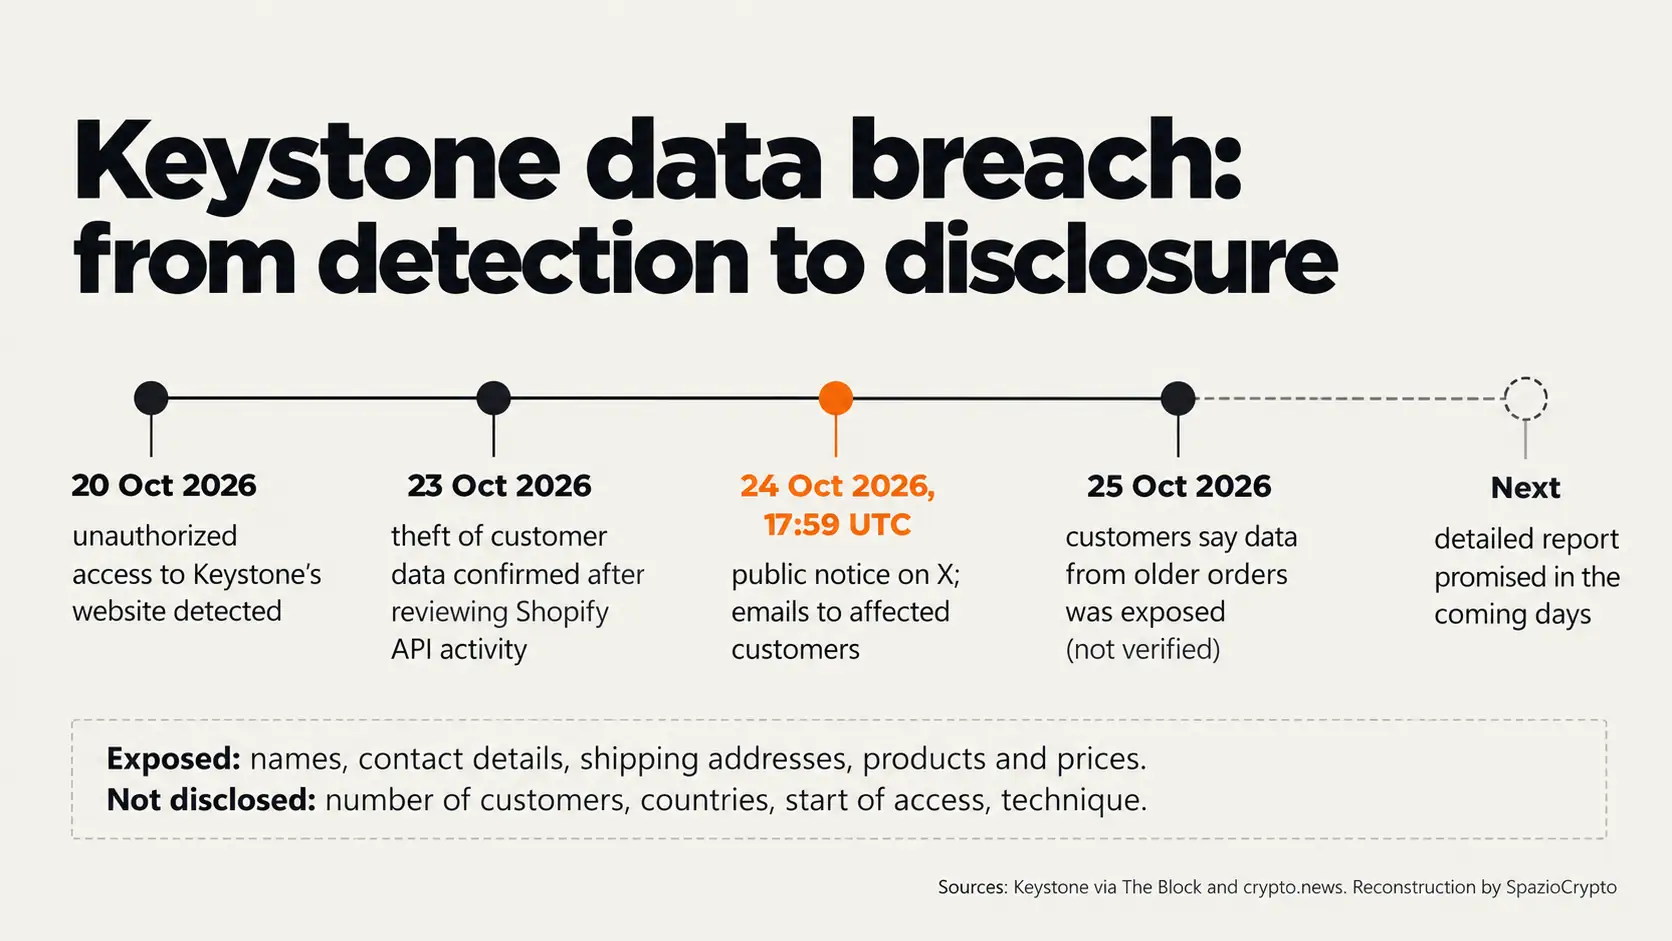
La lista de datos expuestos, según The Block y crypto.news, incluye nombres, contactos, direcciones de envío y detalles de los pedidos, es decir, productos y precios. Quedan fuera, según Keystone, los datos bancarios y de tarjetas, las frases de recuperación, las claves privadas y las contraseñas de los wallets. La empresa dice haber bloqueado el acceso, corregido la vulnerabilidad, abierto una investigación y comenzado a notificar a los clientes afectados, con un informe detallado prometido “en los próximos días”.
Faltan los datos necesarios para medir el alcance real del incidente. Keystone no ha informado cuántos clientes están afectados, en qué países, desde cuándo estuvo activo el acceso, cómo ocurrió ni si se identificó al responsable. Según crypto.news, la plataforma Shopify sobre la que opera la tienda no aparece comprometida. “Nos habíais confiado esos datos y lamentamos no haberlos protegido”, escribió la empresa en su comunicado.
Cuatro días sin aviso, luego la notificación
La cronología reconstruida por The Block comienza el 20 de octubre, cuando Keystone detecta un acceso no autorizado a su sitio oficial. El 23, tras analizar junto a Shopify la actividad de las interfaces de programación de la tienda, confirma que una tercera parte obtuvo datos de clientes. El aviso público llegó el 24 de octubre a las 19:59, hora española. El 25, The Block publica las quejas de clientes que cuestionan un punto concreto: sus datos, sostienen, ya deberían haber sido eliminados.
La promesa de los 180 días
Keystone presentó la eliminación de los datos de envío como una garantía para sus clientes, aunque con formulaciones distintas según el documento. La página Privacy Promise, citada por The Block, indica que toda la información de envío se elimina automáticamente 180 días después del pedido, y publicaciones en X de enero, marzo y agosto repiten el mismo mensaje: “Eliminamos tus datos de envío en un máximo de 180 días”. La política de privacidad, actualizada en mayo de 2021, aplica una regla diferente: elimina los datos de pedido de clientes que no han realizado compras en los últimos 180 días. El centro de ayuda añade que la ciudad y el país no se eliminan, y que la eliminación final la gestiona Shopify.
Las quejas recogidas por The Block van en sentido contrario a esa promesa. Un cliente afirma haber recibido la notificación por una compra de hace más de dos años; otro señala que entre su último pedido y la brecha habían transcurrido 214 días. The Block no pudo verificarlas, y Keystone no ha respondido públicamente a la pregunta de si la política fue cumplida.
Por qué una dirección vale más que una contraseña
En la práctica, una contraseña se puede cambiar; una dirección de casa, no. Según crypto.news, Taylor Monahan advirtió que los datos de envío pueden exponer a los compradores a amenazas físicas como robos y secuestros, los llamados wrench attacks, en los que la víctima es obligada a ceder el acceso a sus criptomonedas. No se han documentado ataques físicos relacionados con esta filtración. El contexto, sin embargo, no es tranquilizador. Según el informe de Chainalysis reproducido por Cointelegraph, hasta finales de junio de 2026 se registraron 46 episodios de violencia documentados, con más de 30 millones de dólares sustraídos en el semestre. Las víctimas, señala Chainalysis, son seleccionadas con frecuencia a partir de filtraciones de datos.
El riesgo más inmediato es el phishing dirigido. Keystone advierte que los estafadores pueden hacerse pasar por la empresa por teléfono, mensaje, correo electrónico o carta, ofreciendo reembolsos, sustituciones o “correcciones”. La compañía recomienda no introducir nunca la frase de recuperación en un dispositivo que no se haya pedido directamente. Un cliente contó a The Block, sin verificación independiente, que recibió una llamada de un falso número de la policía de Montreal, con detalles que correspondían a un pedido de Keystone del 2024. El mecanismo recuerda al de Revolut engañada por una solicitud gubernamental falsa: datos reales usados para construir una petición creíble.
No es el primer caso de 2026
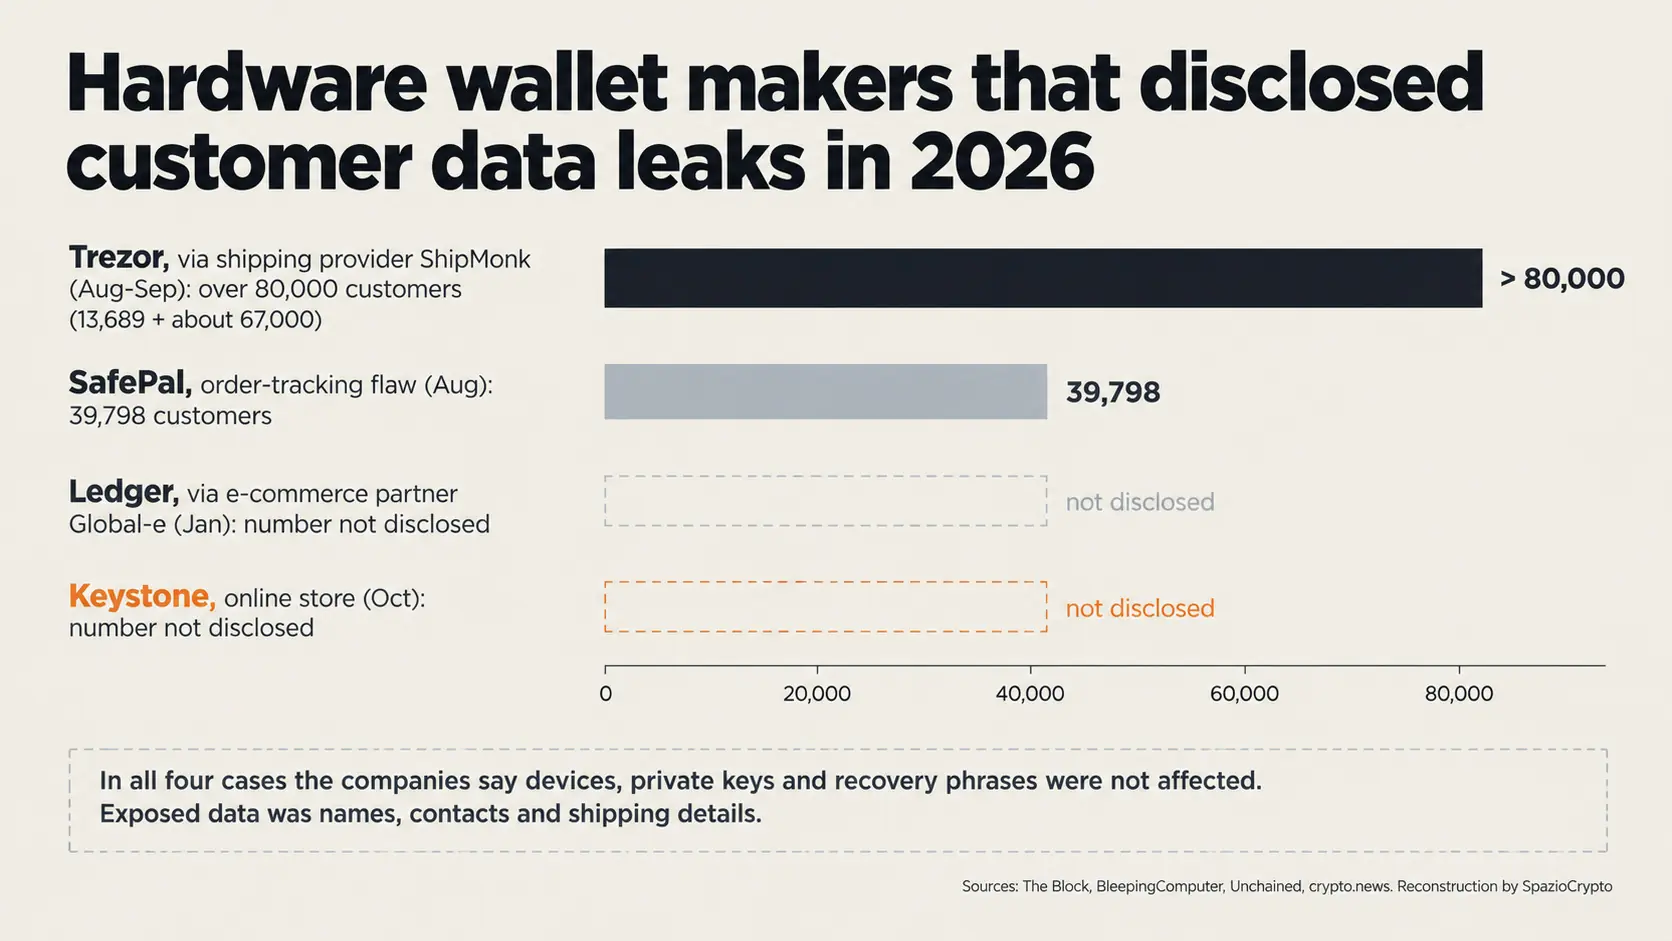
Keystone se suma a al menos otros tres fabricantes de hardware wallets que este año han comunicado filtraciones de datos de clientes, según los casos reconstruidos por The Block. En enero, Ledger notificó un acceso no autorizado a los datos de pedidos a través de Global-e, su socio de comercio electrónico, sin indicar cuántos clientes estaban afectados. En agosto, Trezor comunicó la exposición de 13.689 clientes a través del proveedor logístico ShipMonk; en septiembre la cifra ascendió a cerca de 67.000 clientes estadounidenses, para un total de más de 80.000. ShipMonk había garantizado por escrito haber eliminado esos datos. También en agosto, SafePal informó de que un fallo en su sistema de seguimiento de pedidos expuso los datos de 39.798 clientes.
El denominador común no es el dispositivo, que en ninguno de estos casos aparece comprometido, sino la cadena comercial que lo rodea: tienda online, plataforma de pago, almacén, transportista. En el plano del hardware, este año también se conoció el caso de los Ledger manipulados vendidos por un revendedor externo, aunque ese caso afecta a dispositivos alterados, no a datos personales.
¿Y en España y Latinoamérica?
Keystone no ha indicado en qué países residen los clientes afectados, por lo que no se sabe si hay compradores españoles o latinoamericanos entre los expuestos. En el caso Trezor de agosto, según BleepingComputer, Italia figuraba entre los seis países del primer grupo de clientes comprometidos. Para los residentes en la Unión Europea el marco aplicable es el RGPD, que rige también para empresas fuera de la UE que vendan a personas dentro del mercado único. El reglamento exige notificar una brecha a la autoridad de control en un plazo de 72 horas y comunicarla a los afectados cuando el riesgo para ellos sea elevado. No consta que Keystone haya notificado el incidente a ninguna autoridad europea: quien en España considere estar afectado puede dirigirse a la Agencia Española de Protección de Datos (AEPD).
 Sergiu Gatlan
Qué hacer si eres cliente de Keystone
Keystone ofrece dos recomendaciones concretas: desconfiar de cualquier contacto que se presente en su nombre ofreciendo reembolsos, sustituciones o actualizaciones, y no compartir nunca la frase de recuperación ni las claves privadas. El patrón es idéntico al de las estafas que suplantan exchanges y autoridades. No abras archivos adjuntos ni instales supuestas correcciones recibidas por correo electrónico: una actualización falsa puede traer consigo un malware que reemplaza las direcciones copiadas en el portapapeles.
Para quienes temen un riesgo físico, la medida más eficaz sigue siendo no vincular la propia identidad a la cantidad de criptomonedas que se custodian. Evita hablar públicamente de tus fondos y valora, para próximas compras, usar una dirección de entrega distinta a la del domicilio habitual. Los hardware wallets deben adquirirse únicamente en el sitio oficial del fabricante o a través de distribuidores autorizados, y configurarse respetando las reglas básicas para abrir y proteger un crypto wallet.
Keystone: resumen del incidente
Qué está confirmado y qué no
- Confirmado: acceso no autorizado detectado el 20 de octubre y sustracción de datos confirmada el 23; expuestos nombres, datos de contacto, direcciones de envío, productos y precios; según Keystone, ningún dato de pago, clave privada, frase de recuperación ni contraseña de wallet fue comprometido; el acceso fue bloqueado y la vulnerabilidad corregida.
- No indicado: número y países de los clientes afectados, fecha de inicio del acceso, técnica utilizada, autoría, cumplimiento de la regla de los 180 días y posibles notificaciones a las autoridades.
- Por seguir: el informe detallado prometido por Keystone, la respuesta sobre las denuncias de datos no eliminados, y cualquier nuevo intento de phishing o contacto físico relacionado con la filtración.
La lectura de fondo: logística como nuevo eslabón débil
El patrón que se consolida en 2026 desplaza el punto vulnerable de la autocustodia: ya no es el dispositivo, sino la cadena logística. Ledger, Trezor, SafePal y ahora Keystone han declarado en todos los casos que los wallets no fueron comprometidos; los datos expuestos eran, en cada incidente, exactamente los necesarios para gestionar un envío postal. El caso Keystone añade un elemento adicional: la distancia entre una promesa de eliminación de datos usada como argumento comercial y las reglas reales escritas en la política de privacidad.
Hay tres señales que conviene seguir. La primera es el informe prometido por Keystone, con el número de clientes afectados y las fechas exactas del acceso. La segunda es la respuesta sobre la regla de los 180 días, que aclarará si los datos de pedidos antiguos debían seguir existiendo. La tercera son posibles confirmaciones de contactos fraudulentos o incidentes físicos vinculados a la filtración. Para quien compra un hardware wallet, la lección práctica es clara: la seguridad de las claves empieza antes de abrir la caja, en el momento en que se escribe la dirección de entrega.