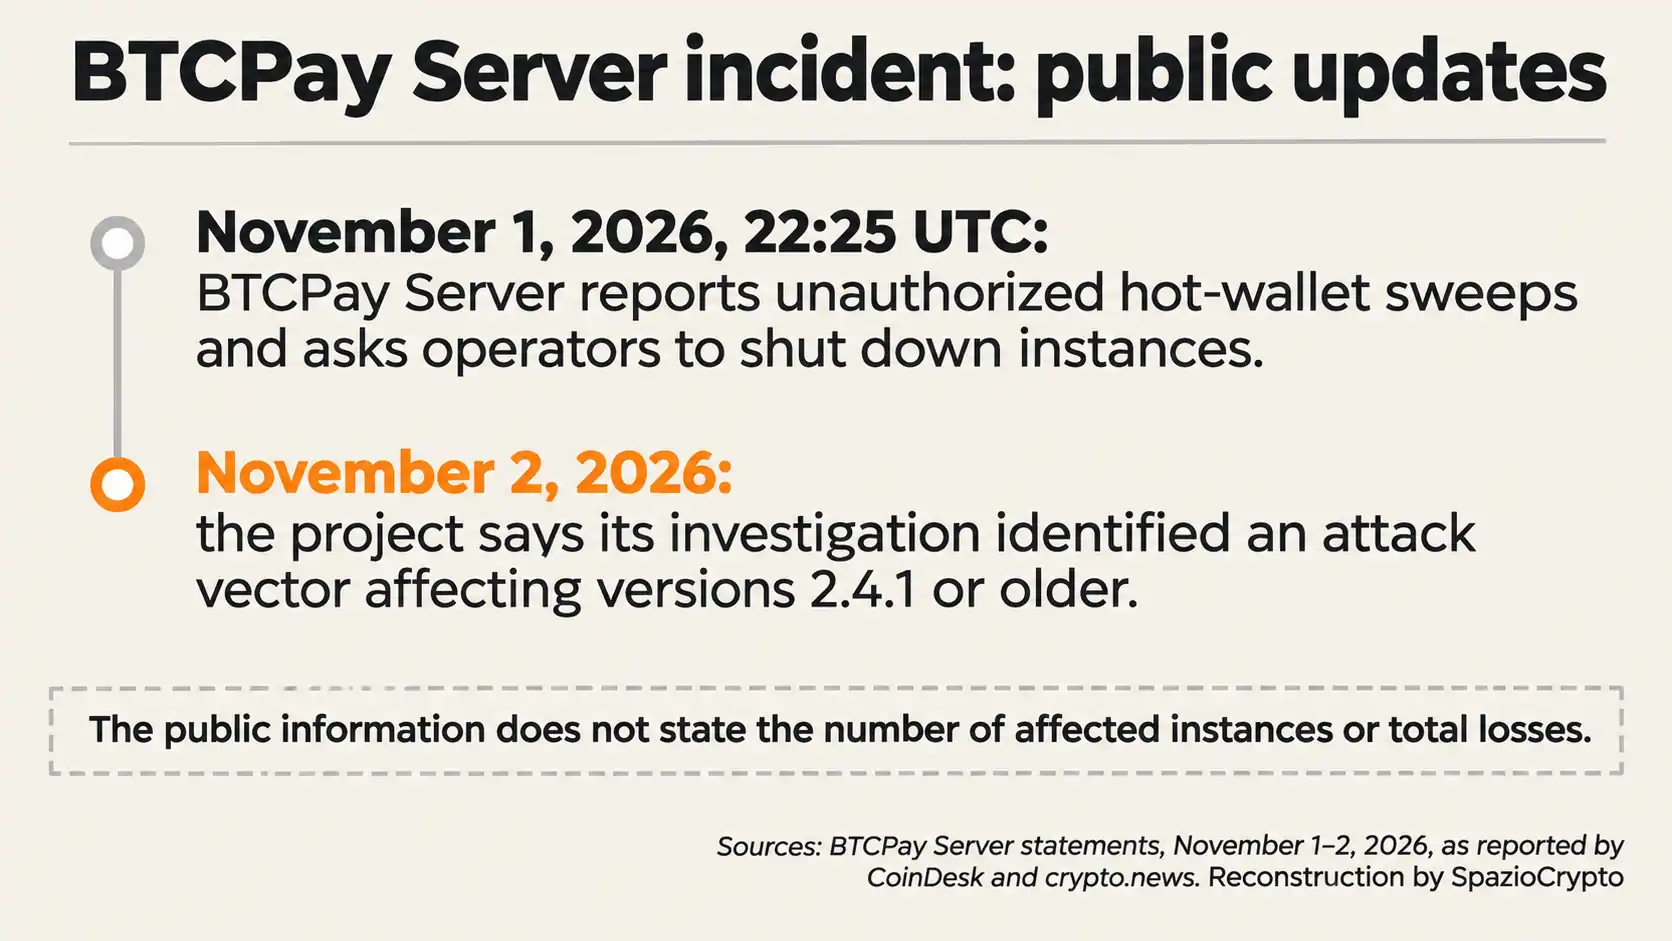
BTCPay Server ha pedido a sus operadores que apaguen sus instancias tras recibir informes de hot wallets vaciadas por atacantes no autorizados. El aviso fue publicado en X el 1 de noviembre a las 22:25 UTC e indicaba el comando ./btcpay-down.sh para detener el servicio mientras se completa la investigación.
🚨 We are receiving reports of hot wallets on BTCPay Servers being swept by unauthorized attackers.
, BTCPay Server (@BtcpayServer) November 1, 2026
If you're running an instance, please shut it down (./btcpay-down.sh) until we complete the investigation.
El 2 de noviembre el equipo publicó una primera actualización: la investigación habría identificado un vector de ataque que afecta a las versiones 2.4.1 y anteriores. Según lo reportado por Crypto.news, el proyecto no había recibido informes creíbles de hot wallets vaciadas en instalaciones actualizadas a la versión 2.4.7. Se trata de una indicación preliminar: no aclara todavía el detalle técnico de la vulnerabilidad, ni confirma que todas las versiones posteriores estén a salvo.
Lo que se sabe hasta ahora
Nicolas Dorier, fundador de BTCPay Server, señaló que en los incidentes examinados los atacantes habrían obtenido acceso administrativo a los servidores afectados. Por el momento se desconoce cómo lograron entrar. El proyecto no ha comunicado cuántos operadores resultaron perjudicados ni el valor de los fondos sustraídos.
El aviso inicial estaba dirigido a todos los operadores y no especificaba versiones vulnerables ni ofrecía un parche. La actualización posterior circunscribe la sospecha a las versiones 2.4.1 y anteriores, pero la información disponible aún no describe la causa técnica ni anuncia una corrección específica para este incidente.
BTCPay Server es un software de código abierto y auto-hospedado que permite a comerciantes y negocios aceptar pagos en Bitcoin gestionando su propia infraestructura. En algunas configuraciones, un hot wallet almacena en el servidor las credenciales necesarias para firmar transacciones: si el servidor queda comprometido, los fondos vinculados también pueden quedar expuestos. La forma en que se gestiona la custodia depende de la configuración elegida por cada operador. Este tipo de herramienta es especialmente popular en América Latina, donde negocios y proyectos independientes la usan para recibir pagos en Bitcoin sin depender de procesadores de pago centralizados.
El caso afecta a las instalaciones y wallets incluidas en los reportes. La información pública no indica que la red Bitcoin ni todos los servidores BTCPay hayan sido comprometidos.
Los puntos que quedan por aclarar
La investigación no ha establecido todavía el número de instancias afectadas, las pérdidas totales ni el método que emplearon los atacantes para obtener privilegios administrativos. El alcance exacto del problema en las versiones posteriores a la 2.4.1 también requiere actualizaciones adicionales por parte del proyecto.
Para los operadores, el dato más concreto disponible en este momento es la indicación de versión comunicada el 2 de noviembre, junto con la recomendación inicial de detener las instancias mientras dura la investigación. Serán los avisos oficiales y los posibles detalles técnicos posteriores los que aclaren cuándo y bajo qué condiciones los servidores podrán volver a operar. Quienes administren una instancia de BTCPay Server deben seguir el canal oficial en X (@BtcpayServer) y aplicar únicamente las instrucciones publicadas por el equipo del proyecto.