Binance ha confirmado lo que los datos on-chain venían señalando desde horas antes: un ataque informático a Binance entre la noche del 29 de octubre y la madrugada del 30 de octubre de 2026 generó retiros no autorizados con un impacto estimado de aproximadamente 6.300 millones de dólares, según el comunicado oficial del exchange.
La confirmación llegó con un comunicado oficial publicado el 30 de octubre a las 02:23 UTC, en el que el exchange más grande del mundo por volumen declaró haber congelado cerca de 3.000 millones de dólares on-chain con ayuda de sus socios blockchain, haber suspendido temporalmente depósitos y retiros, y su intención de cubrir íntegramente las pérdidas con el fondo SAFU y con recursos propios. Si las cifras se confirman tras la investigación, se trataría del mayor robo en la historia de las criptomonedas: más de cuatro veces el hackeo a Bybit de febrero de 2025.
↵User funds are safe!
, CZ 🔶 BNB (@cz_binance) October 29, 2026
It does look like a hack on Binance. Appreciate the quick freeze from Tether (~$971m) and Circle (~$823m).
I don't manage Binance (.com) anymore, but as a shareholder, I expect all user funds will be fully covered. https://t.co/oufpyNChxI
Qué dice Binance en el comunicado del 30 de octubre
El texto publicado por el equipo de Binance es breve y contenido. La investigación preliminar sugiere que el incidente pudo haberse originado en el portátil comprometido de un ingeniero DevOps, lo que habría permitido a un atacante acceder a un contenedor de servicio y enviar transacciones de retiro no autorizadas. Binance precisa no haber encontrado ninguna prueba de filtración de las claves privadas de los wallets y promete un post-mortem técnico detallado una vez verificados todos los hechos.
↵Tether froze more than 1.567B USDT related to a potential Binance exchange hack.
, Paolo Ardoino 🤖 (@paoloardoino) October 29, 2026
Protecting the industry and our partners is our main priority.
Stay safe everyone.
El impacto total estimado es de aproximadamente 6.300 millones de dólares. La compañía declara que cerca de 3.000 millones ya han sido congelados on-chain y que publicará una Prueba de Reservas actualizada al término de la auditoría. Las medidas inmediatas adoptadas son tres: suspensión temporal de depósitos y retiros durante los controles de seguridad, revocación de la autorización de la dirección implicada, y colaboración con fuerzas del orden y socios de inteligencia blockchain para rastrear y recuperar los fondos. La fuente primaria es el Security Incident Update publicado por Binance el 30 de octubre de 2026.
Cronología de la noche: del wallet Binance 14 al congelamiento
La secuencia reconstruida por empresas de seguridad e investigadores on-chain comenzó la noche del 29 de octubre, cuando analistas blockchain detectaron salidas anómalas desde hot wallets identificados como de Binance, en particular los conocidos como Binance 14 y Binance 16. Según el análisis forense de Blockaid, desde esas direcciones salieron aproximadamente 1.600 millones de dólares en USDT, cerca de 800 millones en USDC, cientos de millones en ETH, además de UNI, LINK, RLUSD y decenas de tokens menores. Varias reconstrucciones apuntan a que la mayor parte de los fondos fue movida en aproximadamente veinte minutos y distribuida en cerca de diez blockchains distintas.
↵User funds are safe.
, Yi He (@heyibinance) October 30, 2026
Binance will cover all hacking losses.
Deposits and withdrawals are temporarily suspended while our team conducts security checks, freezes funds, and works with law enforcement.
We will share a full post-mortem once the investigation is complete. Please…
La primera señal pública por parte del exchange fue una publicación genérica sobre una posible anomalía de seguridad en proceso de verificación. Poco después, Changpeng Zhao, cofundador y accionista de Binance, escribió en X que el incidente parecía efectivamente un hack, agradeció a Tether y Circle por el congelamiento rápido de los fondos y se mostró confiado en que todos los fondos de los usuarios serían cubiertos. En las horas siguientes, Binance elevó la estimación de fondos congelados de 2.540 millones a cerca de 3.000 millones de dólares y formalizó el compromiso de cubrir las pérdidas.
Cuánto es realmente: comparación con la historia de los hackeos
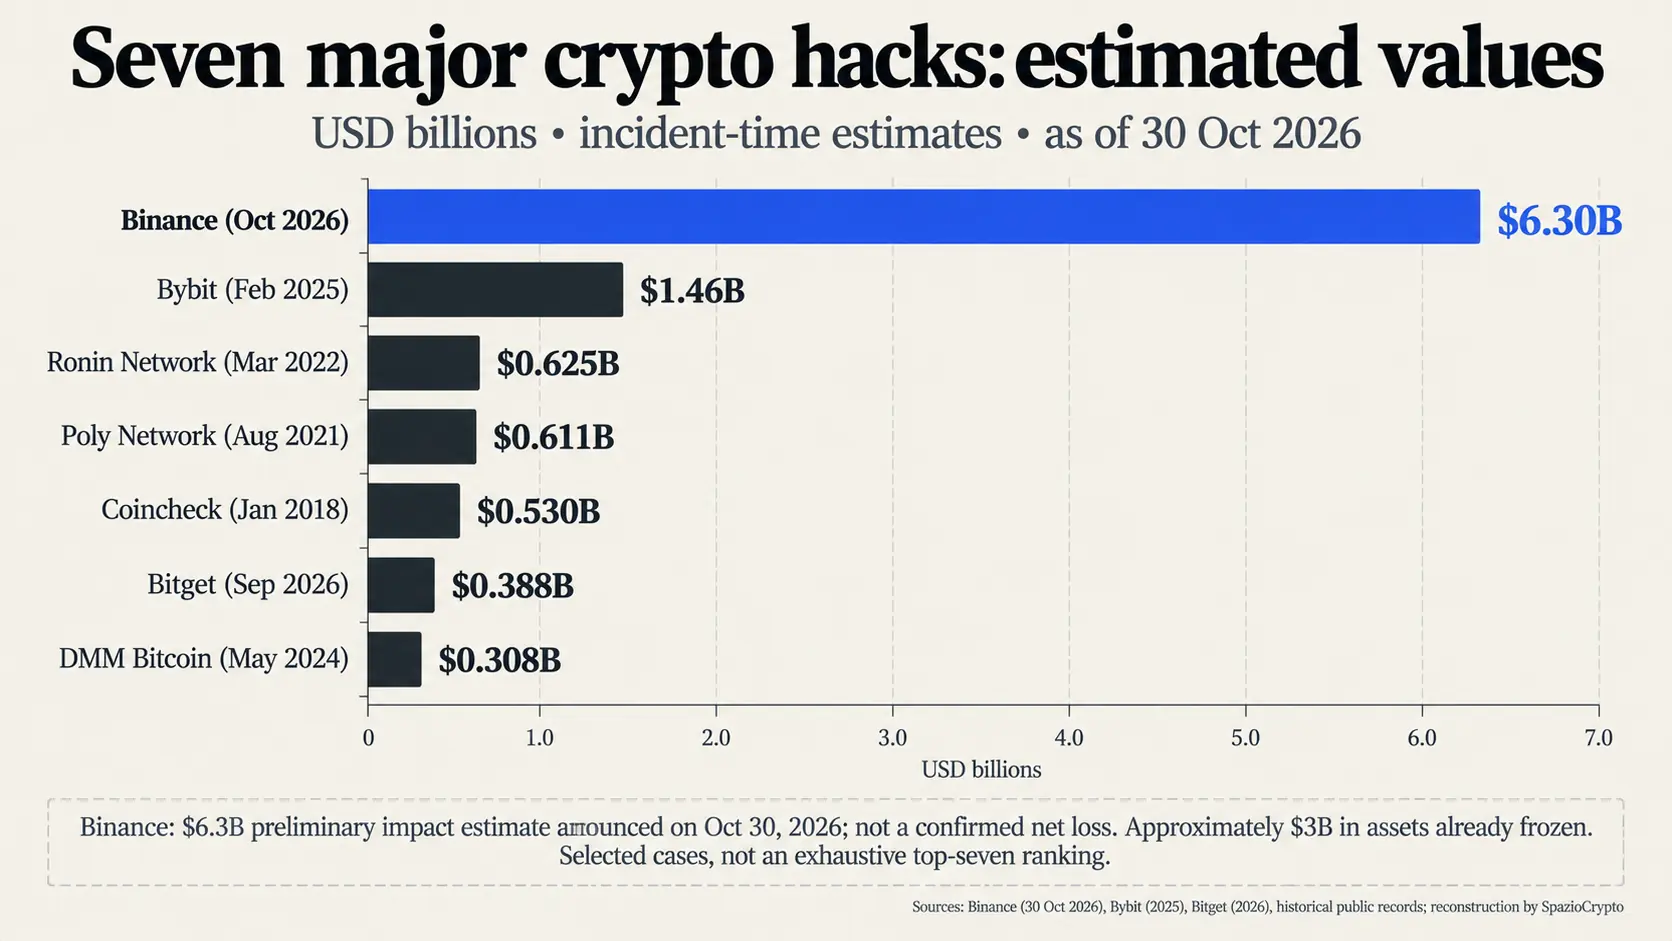
La cifra de 6.300 millones de dólares es una estimación declarada por Binance, no un número aún verificado por terceros. Chainalysis sitúa el robo en torno a 5.900 millones, Arkham Intelligence ha rastreado cerca de 5.840 millones de dólares en activos en los wallets identificados como del atacante, mientras que Blockaid había identificado inicialmente unos 3.300 millones en transferencias sospechosas entre Ethereum, Arbitrum y Avalanche.
↵Circle is closely tracking reports of a potential exploit involving Binance. In coordination with law enforcement, we have frozen more than 800M USDC associated with the incident and will continue supporting the investigation.
, Jeremy Allaire (@jerallaire) October 29, 2026
Sea cual sea el valor final, la magnitud supera cualquier precedente. El robo de aproximadamente 1.500 millones de dólares sufrido por Bybit en febrero de 2025, que seguimos hasta la demanda de Bybit contra Corea del Norte y el grupo Lazarus, era hasta ahora el récord absoluto. Para tener una referencia reciente, el hackeo a Bitget del 24 de septiembre de 2026, revisado después a 387,5 millones de dólares, había sido considerado el mayor del año apenas un mes antes. Con todo, conviene leer también la proporción: antes del ataque, los datos públicos de DefiLlama indicaban algo menos de 145.000 millones de dólares en activos de clientes custodiados por Binance (excluyendo tokens propios como BNB), por lo que la pérdida declarada equivale a algo más del 4% de ese total.
Tether y Circle: el freno de emergencia que salvó la mitad del botín
En la práctica, la respuesta más relevante no llegó de Binance, sino de los emisores de stablecoins. Paolo Ardoino, director ejecutivo de Tether, declaró en X haber congelado más de 1.567 millones de USDT vinculados al potencial ataque; Jeremy Allaire, director ejecutivo de Circle, confirmó el bloqueo de más de 800 millones de USDC en coordinación con las fuerzas del orden.
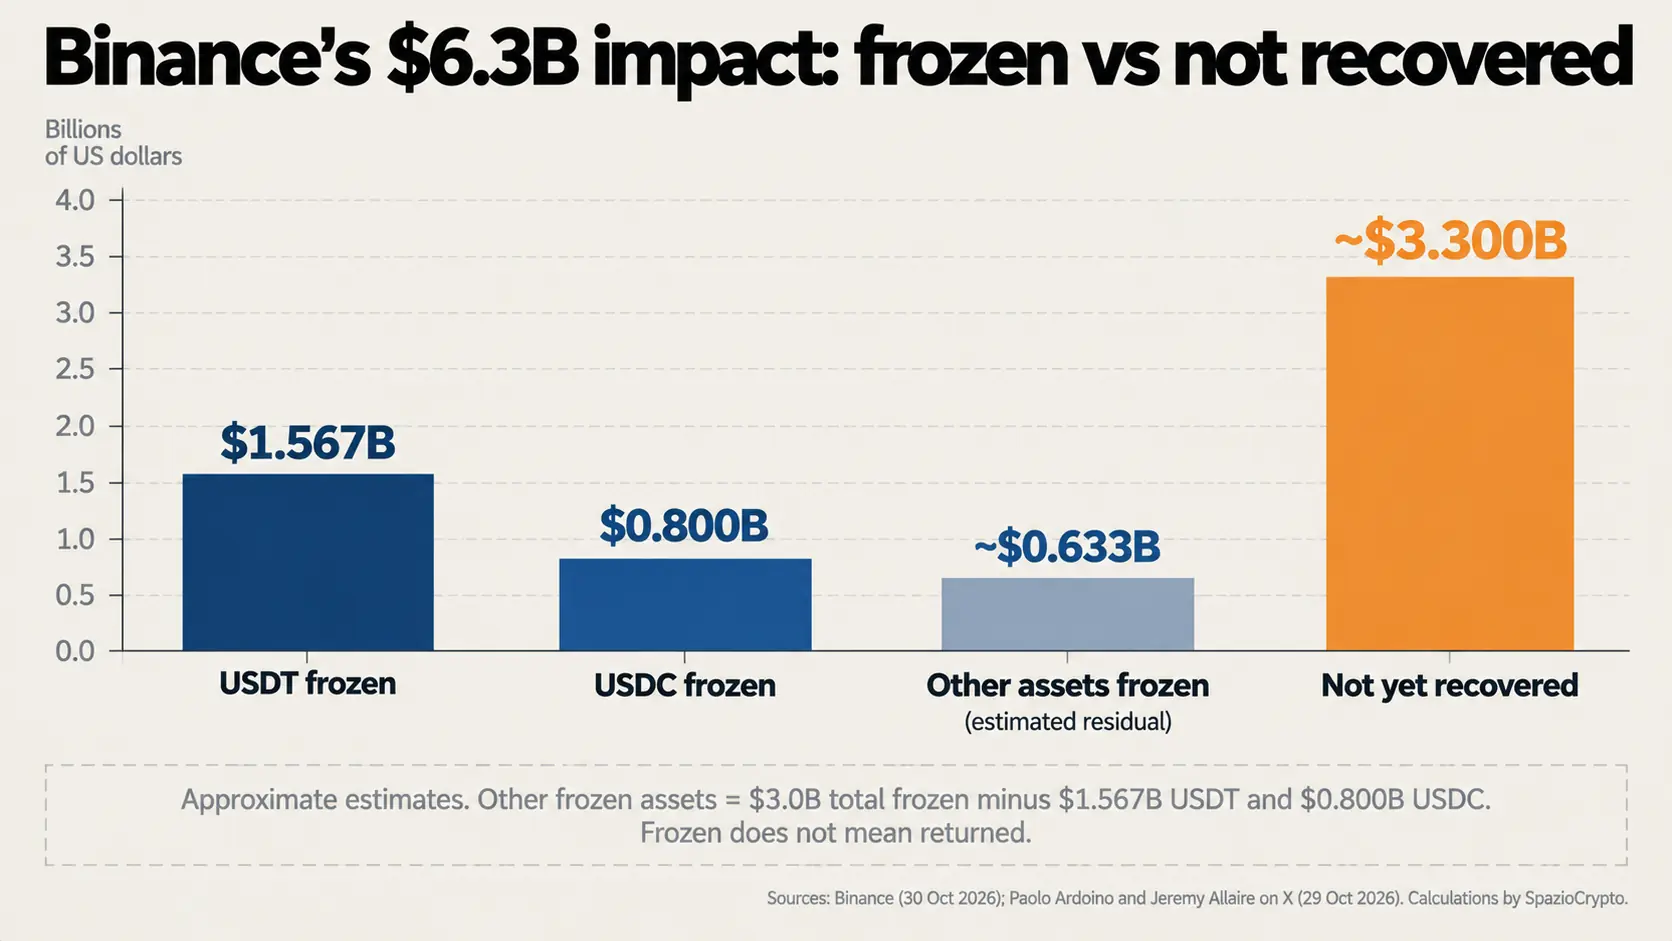
Entre los dos emisores inmovilizaron cerca de 2.400 millones de dólares en pocas horas, la mayor parte de los 3.000 millones que Binance declara congelados. El mecanismo es el mismo que SpazioCrypto ha documentado en varias ocasiones este año: desde la congelación de 344 millones de USDT vinculados a Irán hasta el bloqueo de 72 millones tras el pump anómalo de Monero, pasando por la intervención conjunta de Tether y Circle contra el exchange iraní Wallex: el emisor centralizado incluye la dirección en la lista negra y los tokens quedan bloqueados de forma inmediata.
El límite del mecanismo es igualmente claro. Según las reconstrucciones de Tech-ish recogidas por varios medios, cerca de 700 millones de USDT ya habían salido de la dirección receptora antes de que la lista negra de Tether entrara en vigor, y fueron convertidos en su mayoría a ether. La porción en ETH y en bitcoin, que por su propia naturaleza ningún emisor puede congelar, sigue siendo la parte más difícil de recuperar. Conviene recordar, por último, que congelar no equivale a restituir: devolver los fondos bloqueados a sus legítimos propietarios requiere, por regla general, un procedimiento legal sin plazo estándar definido.
¿El fondo SAFU es suficiente? Las cuentas de la cobertura
Binance ha declarado que cubrirá todas las pérdidas con el fondo SAFU y con recursos propios de la compañía, y que los fondos de los usuarios están a salvo. Es un compromiso anunciado por el exchange, no una verificación independiente, y los números explican por qué el comunicado cita expresamente también las reservas corporativas.
**Service Update**
, Yi He (@heyibinance) October 30, 2026
Deposits remain unaffected and continue to operate as normal.
Our team is currently working on enhancements to the withdrawal service and related address controls. We expect to begin resume withdrawal services in the next 48 hours.
We will continue to share…
El Secure Asset Fund for Users, creado en julio de 2018 y nutrido con una porción de las comisiones de trading, fue convertido íntegramente a bitcoin a principios de 2026: la cartera pública del fondo custodia aproximadamente 15.000 BTC, un valor que oscilaba entre 1.000 y 1.270 millones de dólares según el precio de bitcoin en las últimas semanas, conforme a datos de CoinGecko. Con cerca de 3.000 millones congelados y otros 3.300 millones aún fuera del control de Binance, el SAFU por sí solo cubre menos de un tercio de la porción no recuperada y menos de un quinto del impacto total: el resto deberá provenir del balance del exchange. Binance ya recurrió al mismo fondo en el hack de mayo de 2019, cuando se sustrajeron 7.000 BTC por unos 40 millones de dólares en aquel momento, pero la escala actual es un orden de magnitud superior. Por eso la Proof of Reserves actualizada, prometida al concluir el saneamiento, será el documento más esperado de las próximas semanas.
¿Quién está detrás? La pista norcoreana sigue siendo preliminar
Sobre la atribución, Binance no se pronuncia y habla únicamente de colaboración con las fuerzas del orden para identificar a los responsables. Varias firmas de análisis blockchain apuntan a Corea del Norte: TRM Labs considera probable la participación de TraderTraitor, una unidad operativa bajo el paraguas del grupo Lazarus, y el investigador independiente ZachXBT ha descrito al atacante como “verosímilmente Lazarus” en una publicación en X.
Una fuente próxima a la investigación, consultada por CoinDesk, señaló que muy pocos actores en el mundo serían capaces de ejecutar una operación de esta magnitud, aunque advirtió que la atribución no es aún definitiva, observando que los grupos norcoreanos suelen ser más rápidos en mover y liquidar fondos en comparación con lo visto en la noche del 29 de octubre. El vector de acceso descrito por Binance recuerda al caso Bybit, donde los atacantes entraron a través del equipo comprometido de un desarrollador de un proveedor externo, y al caso Bitget de septiembre, donde un sistema de backend vulnerado permitió falsificar datos de transacciones: en los tres episodios el punto débil no fue la criptografía de las carteras, sino la cadena humana e infraestructural que las administra.
Qué significa para quienes usan Binance
En el plano operativo, la co-consejera delegada Yi He declaró que Binance prevé restablecer los retiros en 48 horas, mientras que actualizaciones posteriores al comunicado indican que los depósitos ya funcionan con normalidad y que la suspensión afecta únicamente a los retiros, a la espera de una revisión completa del servicio y de las direcciones asociadas.
No contamos con confirmación de que todos los servicios se hayan restablecido en el momento de publicar este artículo. Para los lectores en España y Latinoamérica, cabe una precisión adicional: según lo documentado en nuestro directorio de exchanges, Binance suspendió los servicios para residentes de la Unión Europea el 1 de julio de 2026 al no obtener la licencia MiCA antes del plazo, por lo que la exposición directa de los usuarios de la UE queda hoy limitada a posibles posiciones residuales o a cuentas abiertas a través de entidades fuera de la UE. En los mercados la reacción fue inmediata pero, según datos de TradingView, contenida en relación con la magnitud del evento: bitcoin cayó por debajo de los 77.000 dólares, en mínimos de seis semanas; ether perdió más del 5% hasta situarse en torno a los 2.200 dólares; y BNB, el token más expuesto, cedió entre el 7% y el 8% en 24 horas, con más de 600 millones de dólares en posiciones largas liquidadas durante la primera hora, según CoinGlass.
En lo práctico, el consejo es el mismo que ha dado Binance: evitar cualquier enlace recibido por mensajes privados, correo electrónico o redes sociales que prometa reembolsos, verificaciones o actualizaciones sobre el incidente, y consultar cada comunicación exclusivamente en la app o en el sitio oficial, ya que las horas posteriores a un hack son el momento favorito de los estafadores para lanzar campañas de phishing temáticas. Quienes tengan fondos en el exchange pueden seguir la evolución a través de la página oficial de anuncios y, cuando esté disponible, de la Proof of Reserves actualizada.
Por qué este ataque redefine el debate sobre los exchanges centralizados
El episodio de Binance llega al cierre de un otoño ya marcado por brechas de seguridad récord, con Bitget obligada a reabrir los retiros con un calendario gradual tras el ataque de septiembre, y traslada la discusión a tres planos distintos.
El primero es técnico: la compromisión de un solo portátil con acceso a la infraestructura de retiros es un vector que ninguna arquitectura de claves frías puede neutralizar por sí sola, y los post-mortem de Bybit, Bitget y ahora Binance convergen todos en ese mismo punto.
El segundo es sistémico: la capacidad de Tether y Circle para congelar en minutos más de 2.400 millones de dólares se ha convertido en el principal instrumento de contención del sector, pero también confirma hasta qué punto los activos más utilizados en el mundo cripto dependen de dos emisores centralizados, con todo lo que eso implica en términos de censurabilidad.
El tercero es de confianza: Binance ha anunciado que cubrirá cada pérdida, pero la verificación real pasará por la transparencia del post-mortem, por la Proof of Reserves actualizada y por la velocidad con que los retiros vuelvan a operar plenamente. En estos tres frentes actualizaremos el artículo a medida que lleguen confirmaciones oficiales.