Un dispositivo original, un componente oculto y una frase de recuperación interceptada antes de que el propietario pudiera protegerla. Ese es el mecanismo del ataque hardware a los wallets Ledger confirmado por la empresa francesa durante las investigaciones sobre CryptoBilis, distribuidor activo en el Sudeste Asiático. El 15 de octubre de 2026 Ledger reconoció públicamente una manipulación en la cadena de distribución y anunció nuevas normas para los puntos de venta. Al 19 de octubre el robo es real, pero el total de fondos sustraídos y el número de personas afectadas no han sido certificados por la empresa.
El elemento decisivo no es una vulnerabilidad del chip Secure Element: según Ledger, ese componente y su sistema operativo permanecieron intactos. La amenaza llegó desde fuera, a través de pequeños dispositivos electrónicos insertados en los hardware wallets tras salir de la cadena de suministro controlada por el fabricante. Para quienes confían sus criptomonedas a una solución de self-custody, esta distinción cambia por completo la forma de evaluar la seguridad.
Del distribuidor CryptoBilis a los implantes ocultos
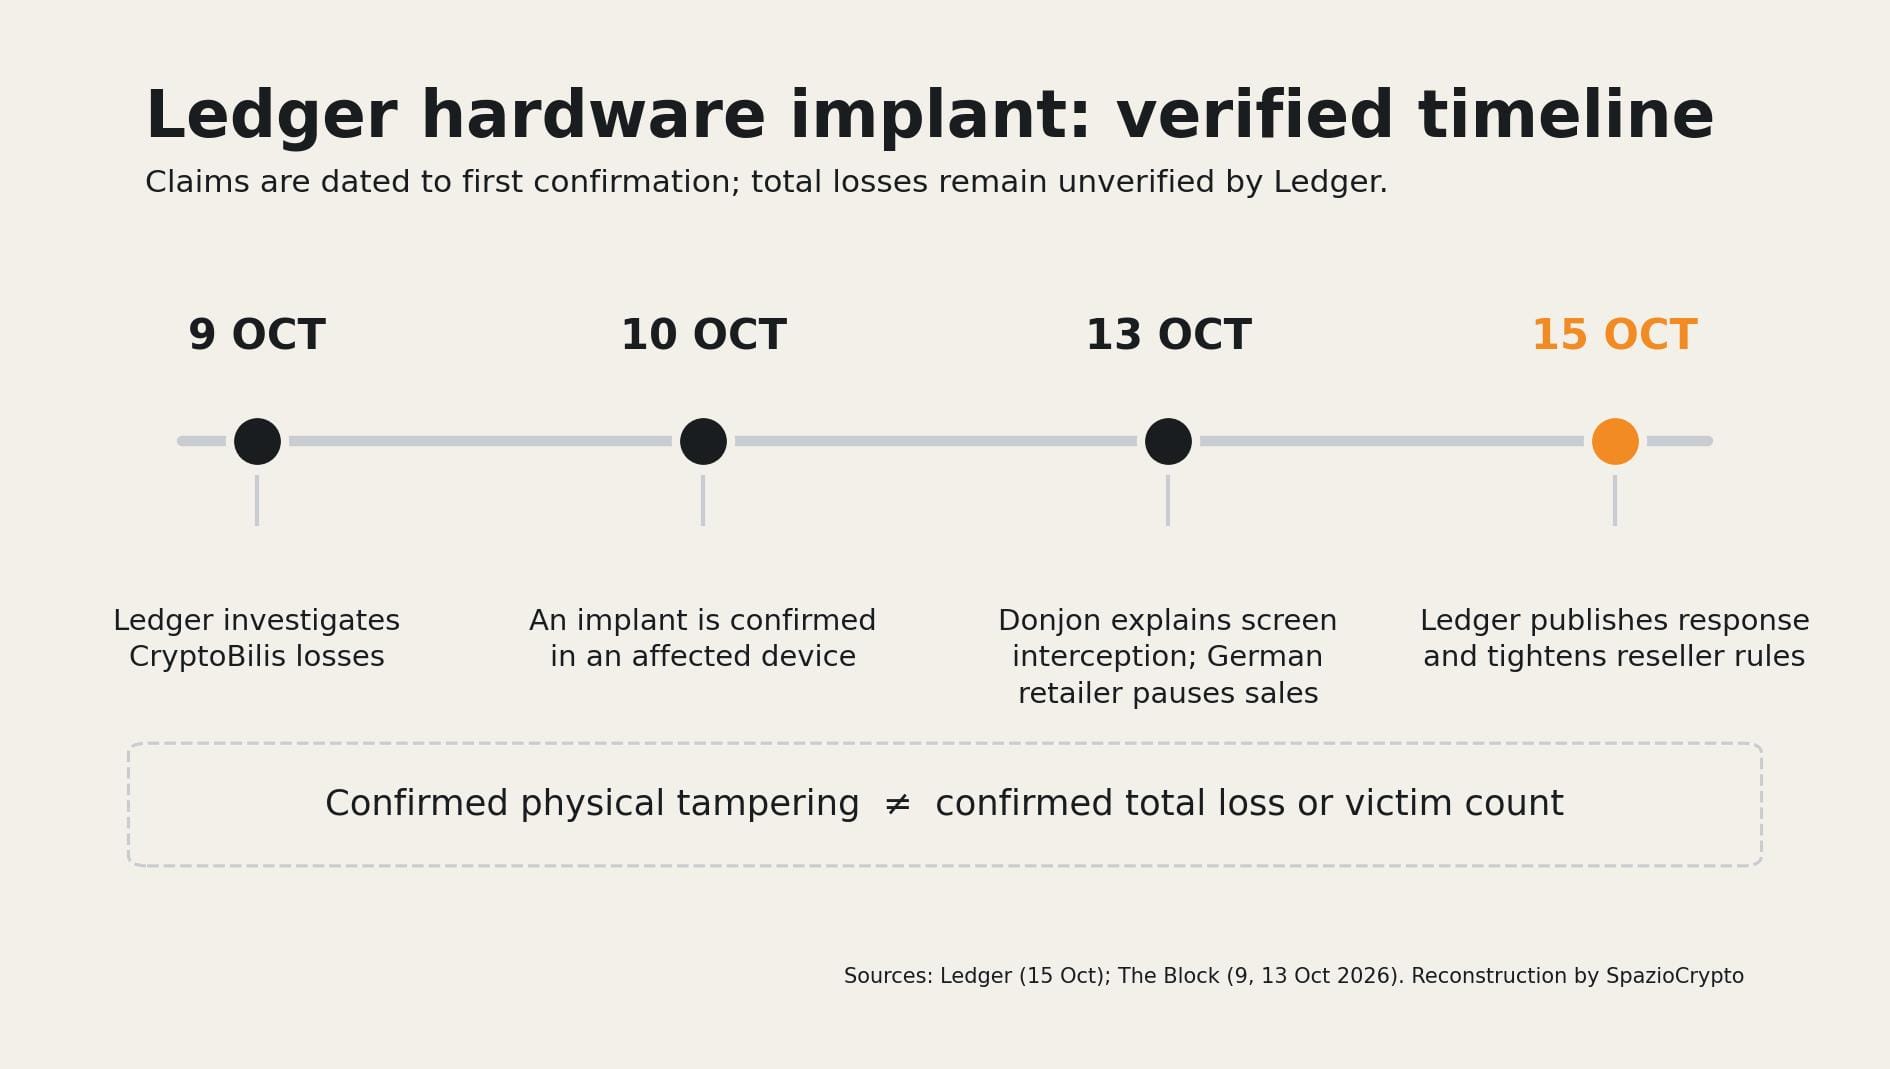
El 9 de octubre Ledger inició verificaciones tras las denuncias de clientes que habían visto sus wallets vaciados después de adquirir dispositivos a través de CryptoBilis, distribuidor autorizado señalado por la prensa en Indonesia, Malasia y Filipinas. Al día siguiente el fabricante confirmó un componente no autorizado en el interior de un dispositivo perteneciente a una de las víctimas. El 13 de octubre el laboratorio de seguridad Ledger Donjon describió públicamente el funcionamiento de la manipulación; el 15 de octubre llegó la reconstrucción empresarial más completa.
En el comunicado, Ledger atribuye la operación a un grupo criminal organizado que habría comprado dispositivos auténticos, los habría abierto para instalar componentes fabricados a medida y los habría reintroducido en el circuito comercial. Según la empresa, la preparación duró meses e incluyó servidores para recopilar las frases de recuperación e infraestructuras para transferir y blanquear los fondos. Son datos obtenidos de la investigación interna; los nombres de los responsables y el punto exacto de la cadena de suministro donde se habrían alterado todos los dispositivos no han sido hechos públicos.
La diferencia respecto a un producto falsificado es sustancial. Los hardware wallets involucrados eran dispositivos auténticos, con componentes de seguridad legítimos. Lo que fue modificado era el objeto físico, no la clave criptográfica custodiada en el chip. Para entender qué verifica normalmente un dispositivo original, conviene distinguir las características del sistema Ledger de las garantías que ofrece la cadena de distribución.
Cómo un circuito leyó las 24 palabras sin vulnerar el Secure Element
Durante la primera configuración, un wallet Ledger muestra en su pantalla una frase de recuperación de 24 palabras. Cualquiera que posea una copia puede reconstruir las claves del wallet en otro dispositivo y transferir los activos, sin necesidad del PIN del propietario. Según la descripción técnica del 13 de octubre atribuida al Ledger Donjon, el implante oculto leía las palabras mostradas en pantalla y las transmitía por red celular LTE a través de una eSIM. De este modo, los atacantes podían obtener el secreto antes de que el usuario empezara a usar el dispositivo con normalidad.
El aspecto más delicado tiene que ver con los controles de autenticidad. Ledger dispone de un control criptográfico llamado Genuine Check, que verifica la presencia de un Secure Element original. Su propio modelo de amenaza aclara, sin embargo, que un circuito espía añadido al hardware puede pasar desapercibido si el componente seguro permanece intacto. Un control superado demuestra la autenticidad del chip, no la ausencia absoluta de componentes añadidos al dispositivo. Es una limitación reconocida por el fabricante, no la prueba de que cualquier Ledger pueda ser comprometido remotamente.
Este ataque no requería que la víctima introdujera las palabras en un sitio fraudulento. Es diferente, por ejemplo, de las cartas falsas atribuidas a Ledger que intentaban convencer a los clientes de revelar voluntariamente la seed phrase. En el caso CryptoBilis, la frase quedaba expuesta en el preciso momento en que el usuario creía estar configurando un dispositivo nuevo.
Pérdidas estimadas: entre 86 y 102 millones de dólares, sin total oficial
Los primeros análisis on-chain citados el 9 de octubre por The Block indicaban pérdidas sospechosas superiores a 72 millones y luego a 86 millones de dólares. Eran estimaciones construidas vinculando direcciones blockchain a los presuntos robos, no un balance aprobado por Ledger. En los días siguientes circularon recuentos superiores a 90 millones, con perímetros y metodologías distintos. No deben sumarse entre sí: podrían referirse a las mismas transacciones.
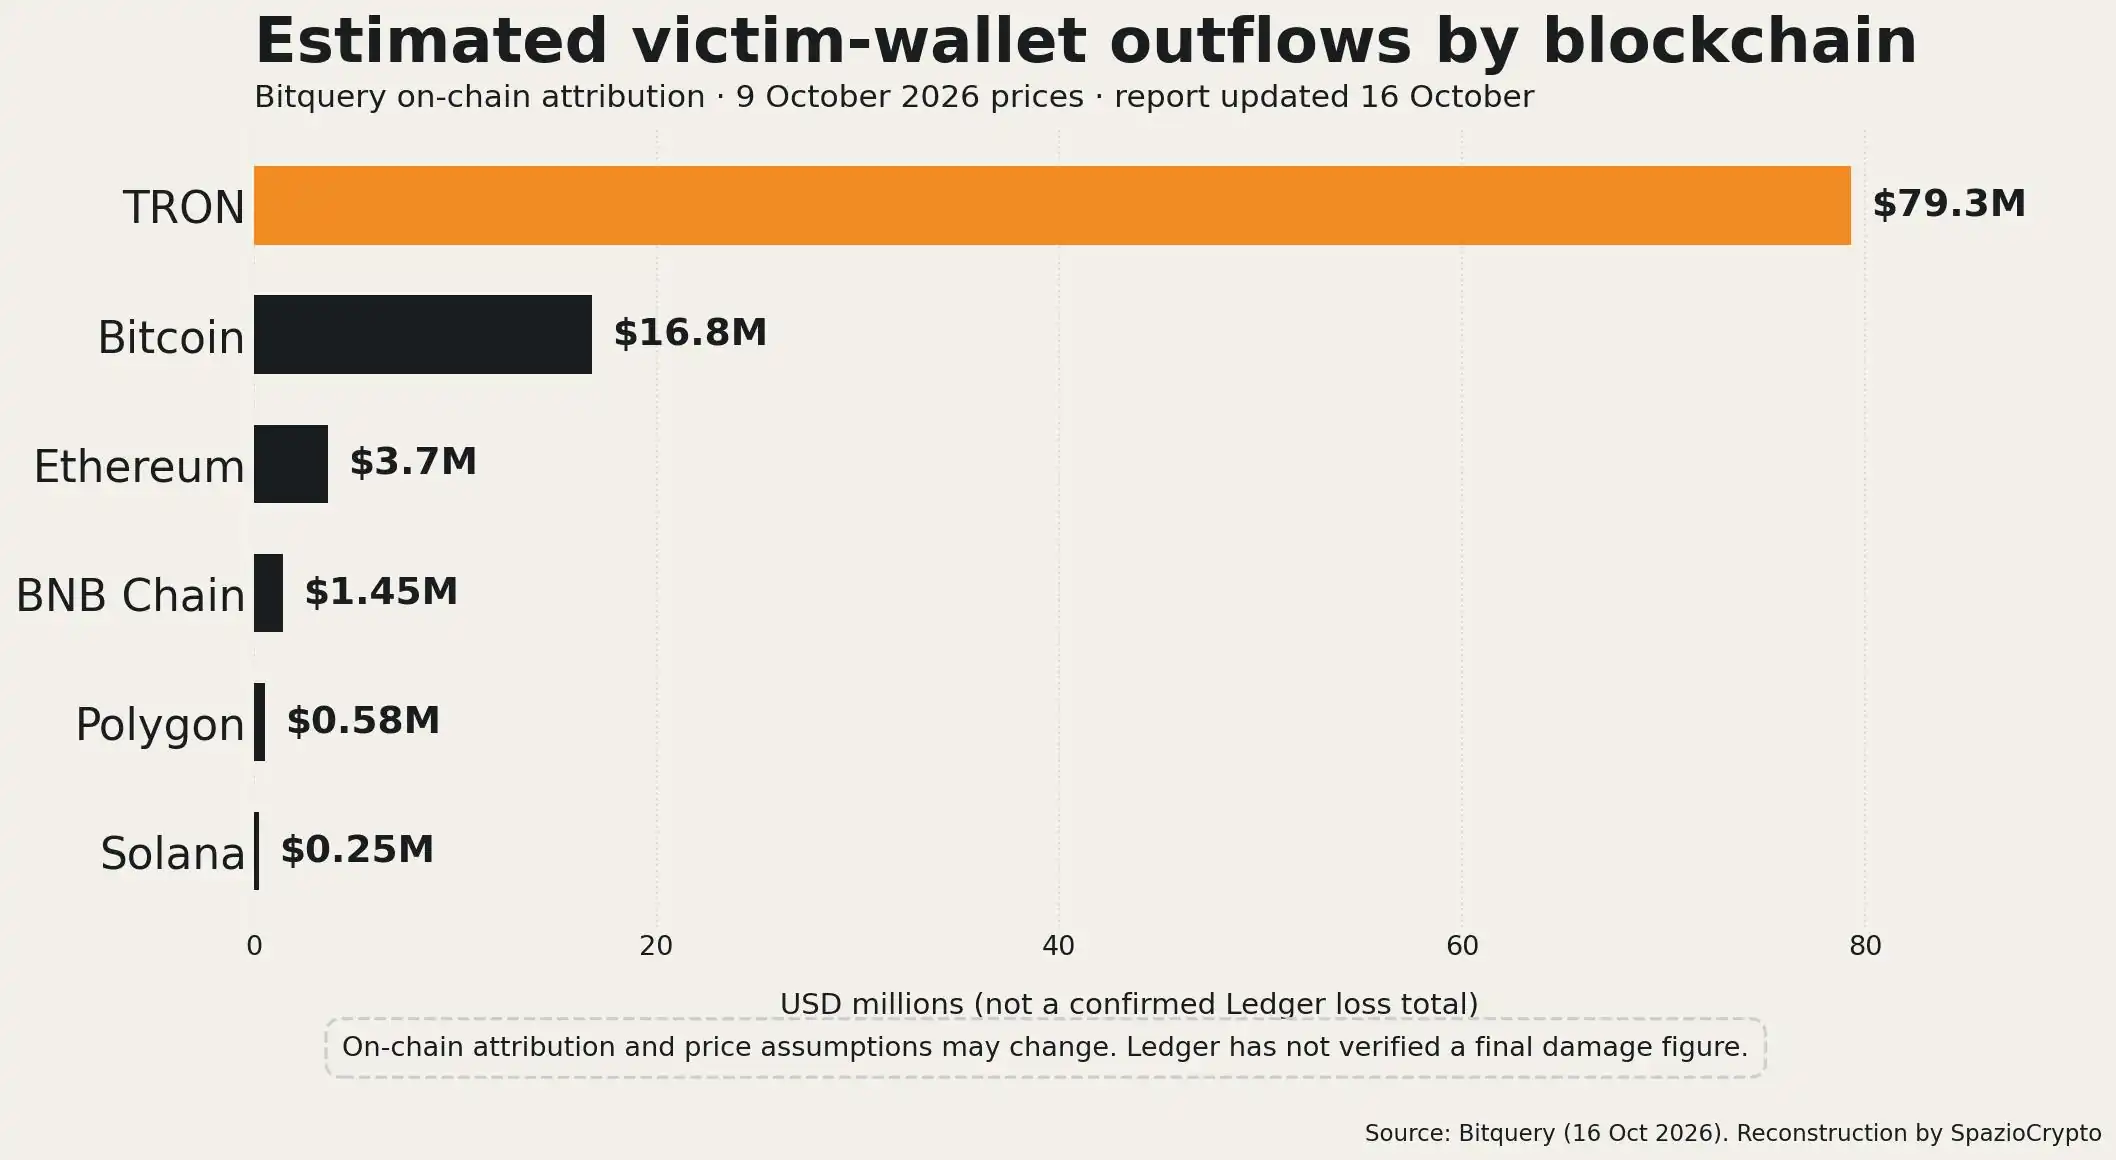
Un análisis publicado por Bitquery y actualizado al 16 de octubre atribuye al caso alrededor de 102 millones de dólares en salidas desde wallets de presuntas víctimas en seis blockchains: Tron, Bitcoin, Ethereum, BNB Chain, Polygon y Solana. La misma reconstrucción desglosa los importes, aproximadamente, en 79,3 millones en Tron, 16,8 en Bitcoin, 3,7 en Ethereum, 1,45 en BNB Chain, 0,58 en Polygon y 0,25 en Solana. Se trata de una investigación privada basada en flujos on-chain, que requiere atribución de direcciones y no identifica por sí sola la causa de cada pérdida.
Ledger, por su parte, no ha publicado una cuantificación definitiva de los daños ni un número verificado de clientes afectados. Este es el límite principal que conviene tener en cuenta en titulares, gráficos y publicaciones en redes sociales: el mecanismo del ataque hardware está confirmado, mientras que los 102 millones de dólares siguen siendo una estimación de Bitquery, no una cifra oficial de la empresa.
El caso alemán no prueba una ola de robos en Europa
En la práctica, el 13 de octubre la cadena MediaMarktSaturn suspendió la venta de dispositivos Ledger en tienda y online tras la denuncia de un cliente en Alemania relacionada con un posible implante físico. The Block reportó la decisión de la cadena y precisó que, para ese caso concreto, no constaban pérdidas de fondos. Por separado, en redes sociales aparecieron afirmaciones sobre otros dispositivos manipulados en Europa, no todas verificadas de forma independiente.
En la declaración del 15 de octubre Ledger explica haber realizado compras de control también en Alemania y haber abierto muestras de productos tomados de tiendas y almacenes: según la empresa, los examinados no mostraban manipulaciones. Este resultado no anula automáticamente cada denuncia individual, pero tampoco autoriza a describir como confirmada una red europea de dispositivos comprometidos. Al 19 de octubre, los robos confirmados por Ledger siguen vinculados al circuito CryptoBilis en el Sudeste Asiático.
Suspensión temporal de ventas y nuevas normas para distribuidores
La respuesta va más allá del análisis técnico. Ledger pidió a sus distribuidores y revendedores autorizados en el Sudeste Asiático y Hong Kong que suspendiesen las ventas durante las verificaciones. La compañía declaró haber involucrado a autoridades investigativas y comunidades de seguridad para rastrear los movimientos de fondos e identificar la infraestructura criminal. También anunció que publicará detalles técnicos adicionales cuando pueda hacerlo sin comprometer las investigaciones en curso.
El 15 de octubre, la empresa estableció requisitos operativos para su red autorizada: los productos devueltos por clientes no pueden volver a venderse, aunque parezcan cerrados y nuevos; los dispositivos no deben exponerse en estanterías, sino guardarse en la trastienda y entregarse en el momento de la compra. Los establecimientos están obligados a comunicar de inmediato cualquier anomalía detectada. Se trata de medidas contra la manipulación en la cadena de distribución, no de una corrección de firmware para una vulnerabilidad del Secure Element.
Otros fabricantes también han revisado sus redes comerciales. Según The Block, Trezor anunció controles y una reducción del número de revendedores, sin reportar pruebas de dispositivos Trezor comprometidos en este incidente. El caso se enmarca en un debate más amplio: una filtración de datos de clientes, como los episodios analizados por SpazioCrypto para Trezor y SafePal, presenta riesgos distintos a los de la manipulación de un dispositivo físico.
¿Quién tiene un Ledger debe reemplazarlo?
No existe, según la información publicada hasta la fecha, una indicación general de sustituir todos los dispositivos Ledger. La primera verificación atañe al origen de la compra. En sus comunicaciones iniciales, Ledger instó a quienes habían comprado a CryptoBilis en los 90 días anteriores a no configurar el dispositivo si aún no lo habían usado; a quienes ya lo habían configurado, les recomendó evaluar la transferencia de fondos a una nueva cartera segura generando una nueva frase de recuperación. Copiar la frase antigua en un dispositivo nuevo no elimina el riesgo si esa frase ya fue interceptada.
Ante la existencia de una pérdida, la compañía recomendó coordinarse con las autoridades antes de abrir físicamente el dispositivo, ya que el aparato podría constituir una prueba. Los usuarios deben acudir únicamente a los canales oficiales de soporte y no compartir nunca las 24 palabras con supuestos técnicos, investigadores u operadores de recuperación de fondos. Un embalaje aparentemente intacto y superar el Genuine Check, por sí solos, no pueden reconstruir el historial físico completo de una cartera.
Para quienes no compraron a CryptoBilis y no han observado señales anómalas, este suceso no constituye prueba de compromiso de su propio dispositivo. Conviene conocer los distintos tipos de ataque descritos en la sección de seguridad de SpazioCrypto: el phishing, el robo de frases de recuperación, el acceso a datos personales y la manipulación de la distribución requieren precauciones diferentes.
¿Y en España y Europa? El riesgo atañe al origen, no a una vulnerabilidad nacional
En las fuentes oficiales examinadas hasta el 19 de octubre no constan casos de sustracción de fondos atribuidos por Ledger a dispositivos vendidos en España o en otros mercados europeos occidentales en el marco de esta investigación. El episodio alemán muestra por qué el asunto afecta también al mercado europeo, pero no demuestra que existan lotes comprometidos en cada país. No existe comunicación verificada que obligue a los poseedores europeos de Ledger a dejar de usar sus carteras de forma indiscriminada.
La recomendación práctica es conservar los datos del vendedor, evitar dispositivos usados o preconfigurados y consultar las actualizaciones directamente en los canales oficiales de Ledger. Si se confirma un vínculo concreto con un revendedor o un lote bajo investigación, la prioridad es seguir las instrucciones específicas del fabricante, sin fiarse de mensajes privados ni de enlaces recibidos tras el anuncio del ataque.
La lectura más amplia
Nuestra interpretación es que este episodio desplaza la frontera de la seguridad de las carteras hardware desde el interior del chip hacia el recorrido comercial del producto. Un dispositivo puede ser criptográficamente auténtico y, al mismo tiempo, contener un elemento externo capaz de observar información secreta. Esto no significa que la cartera hardware haya perdido su utilidad. Significa que la autocustodia no puede reducirse a una certificación técnica: exige también control del origen, procedimientos de venta verificables y respuestas rápidas ante señales de manipulación.
Los próximos pasos medibles serán la publicación de un informe técnico verificable de forma independiente, la eventual identificación de los responsables, el balance definitivo de las pérdidas y la demostración de la eficacia de las nuevas medidas en los canales de venta. Hasta entonces, la expresión más precisa es ataque hardware confirmado con investigaciones y estimación de daños aún abiertos, no vulnerabilidad universal de las carteras Ledger.