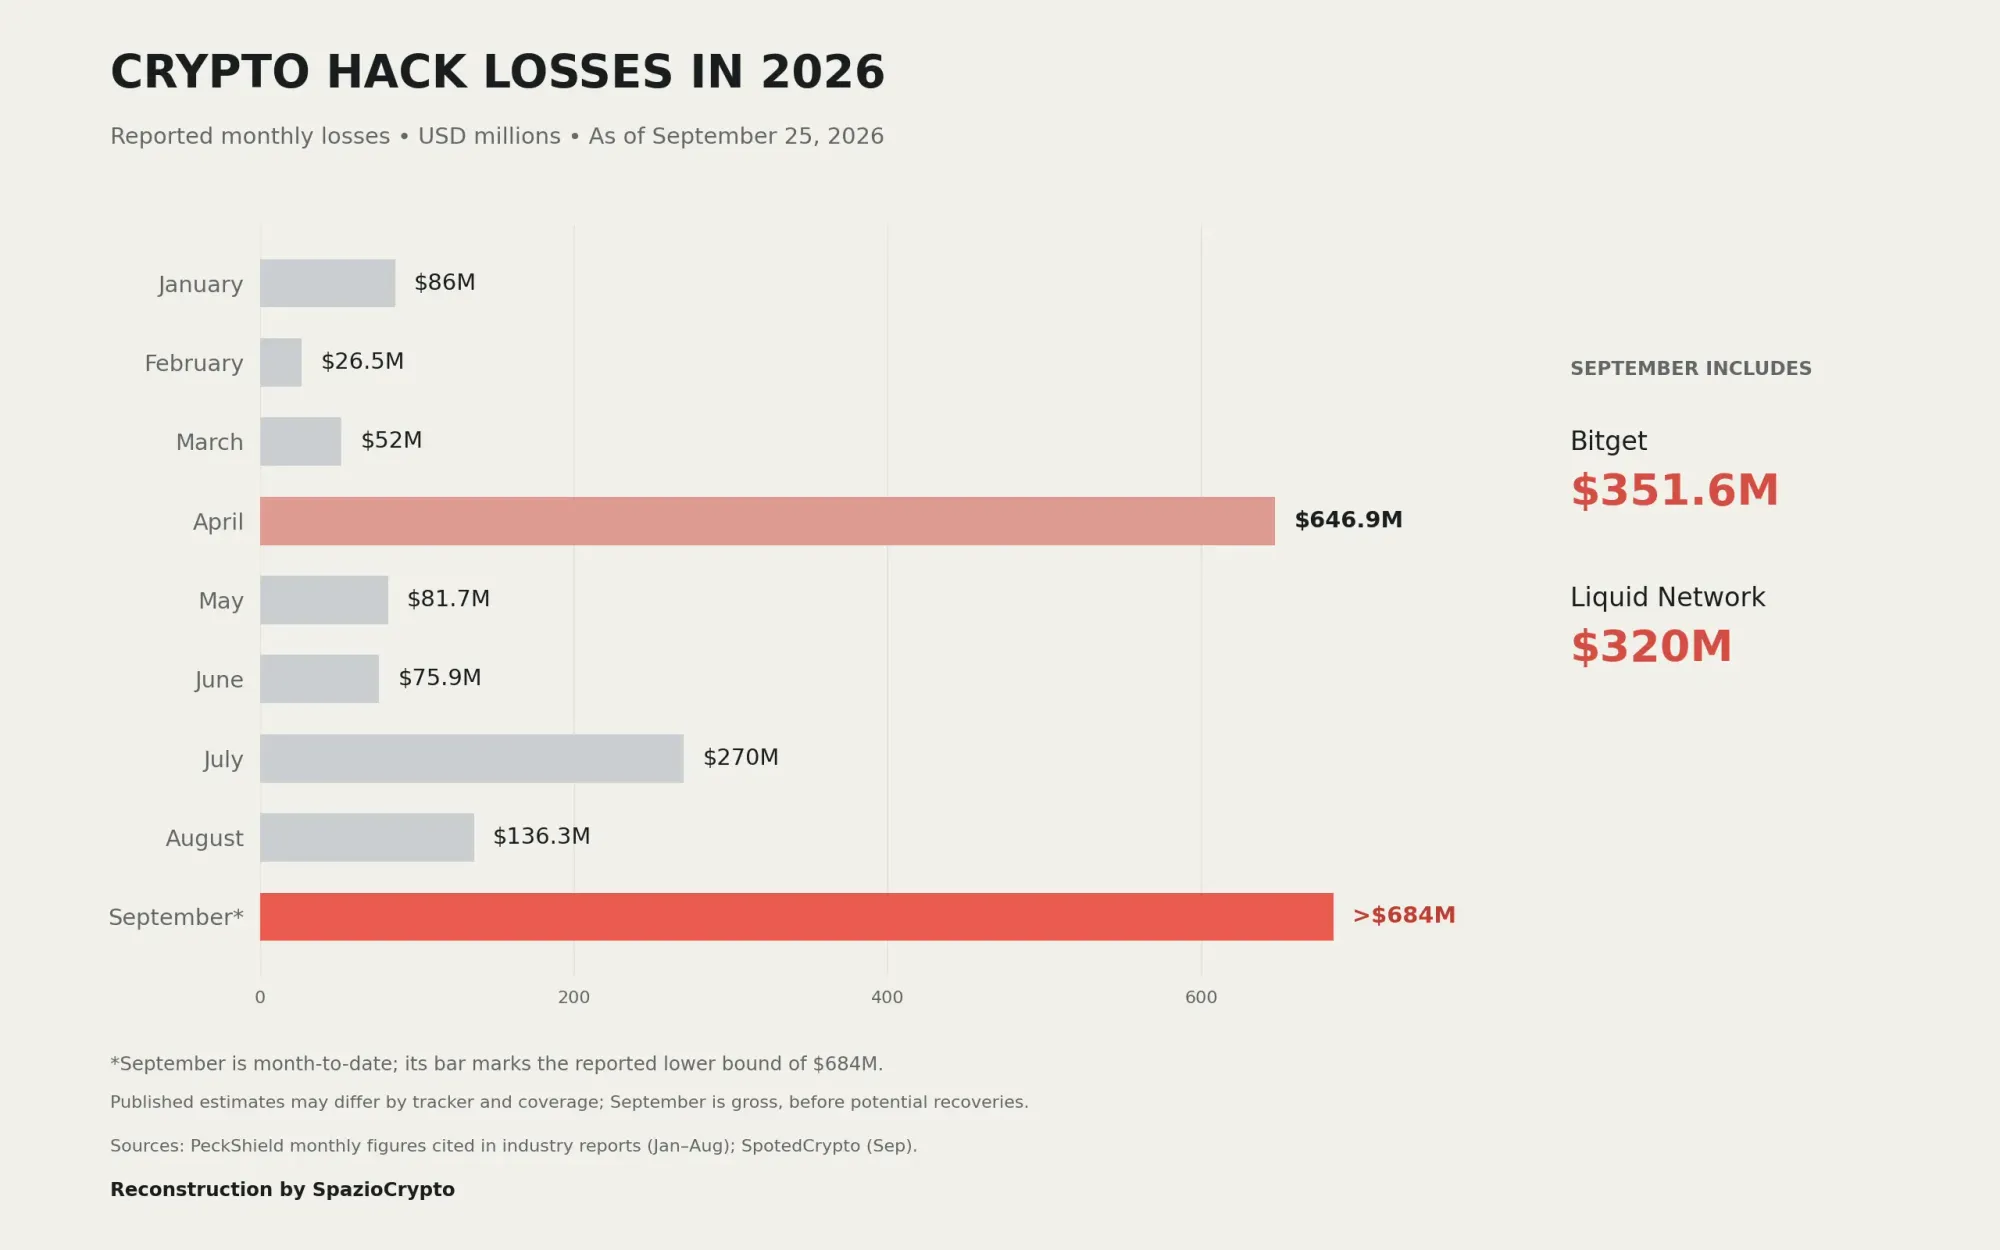
El 24 de septiembre de 2026 quedará grabado en la memoria del ecosistema cripto como uno de los días más oscuros para Bitget. El popular exchange de criptomonedas sufrió un hackeo que superó los 350 millones de dólares, dejando en suspenso los retiros de sus usuarios y abriendo un debate urgente sobre la seguridad de las plataformas centralizadas.
La violación fue detectada tras una serie de comportamientos anómalos en la plataforma y las denuncias de múltiples usuarios que reportaban problemas para retirar sus fondos. Los primeros datos on-chain analizados mostraban el movimiento de aproximadamente 176 millones de dólares provenientes de wallets etiquetadas como pertenecientes al exchange. Esas transferencias no habían sido autorizadas por el equipo de Bitget.
La investigación de Arkham
Según los datos de Arkham Intelligence, se produjo una serie de transferencias de gran volumen en un lapso de apenas 20 minutos. Los fondos salieron de varios hot wallets etiquetados como Bitget y de al menos un cold wallet. Si estos términos te generan dudas, puedes profundizar con nuestro análisis dedicado a los tipos de wallets cripto.
Una vez concluidas las investigaciones preliminares, cuando la noticia ya había sido difundida por Arkham y otros portales especializados en criptomonedas, Bitget confirmó oficialmente que el hackeo había tenido una magnitud considerablemente mayor a las primeras estimaciones: el faltante asciende a casi 351 millones de dólares en fondos sustraídos.
En el seguimiento de los movimientos realizados destaca una dirección, 0x770b...63Ee, que aparece repetidamente como destinataria. Según los datos de Arkham Intelligence, esta cuenta recibió ETH, AVAX, BNB, USDT, USDC, XAUT y otros activos desde las wallets vinculadas al exchange en un período de tiempo muy corto.
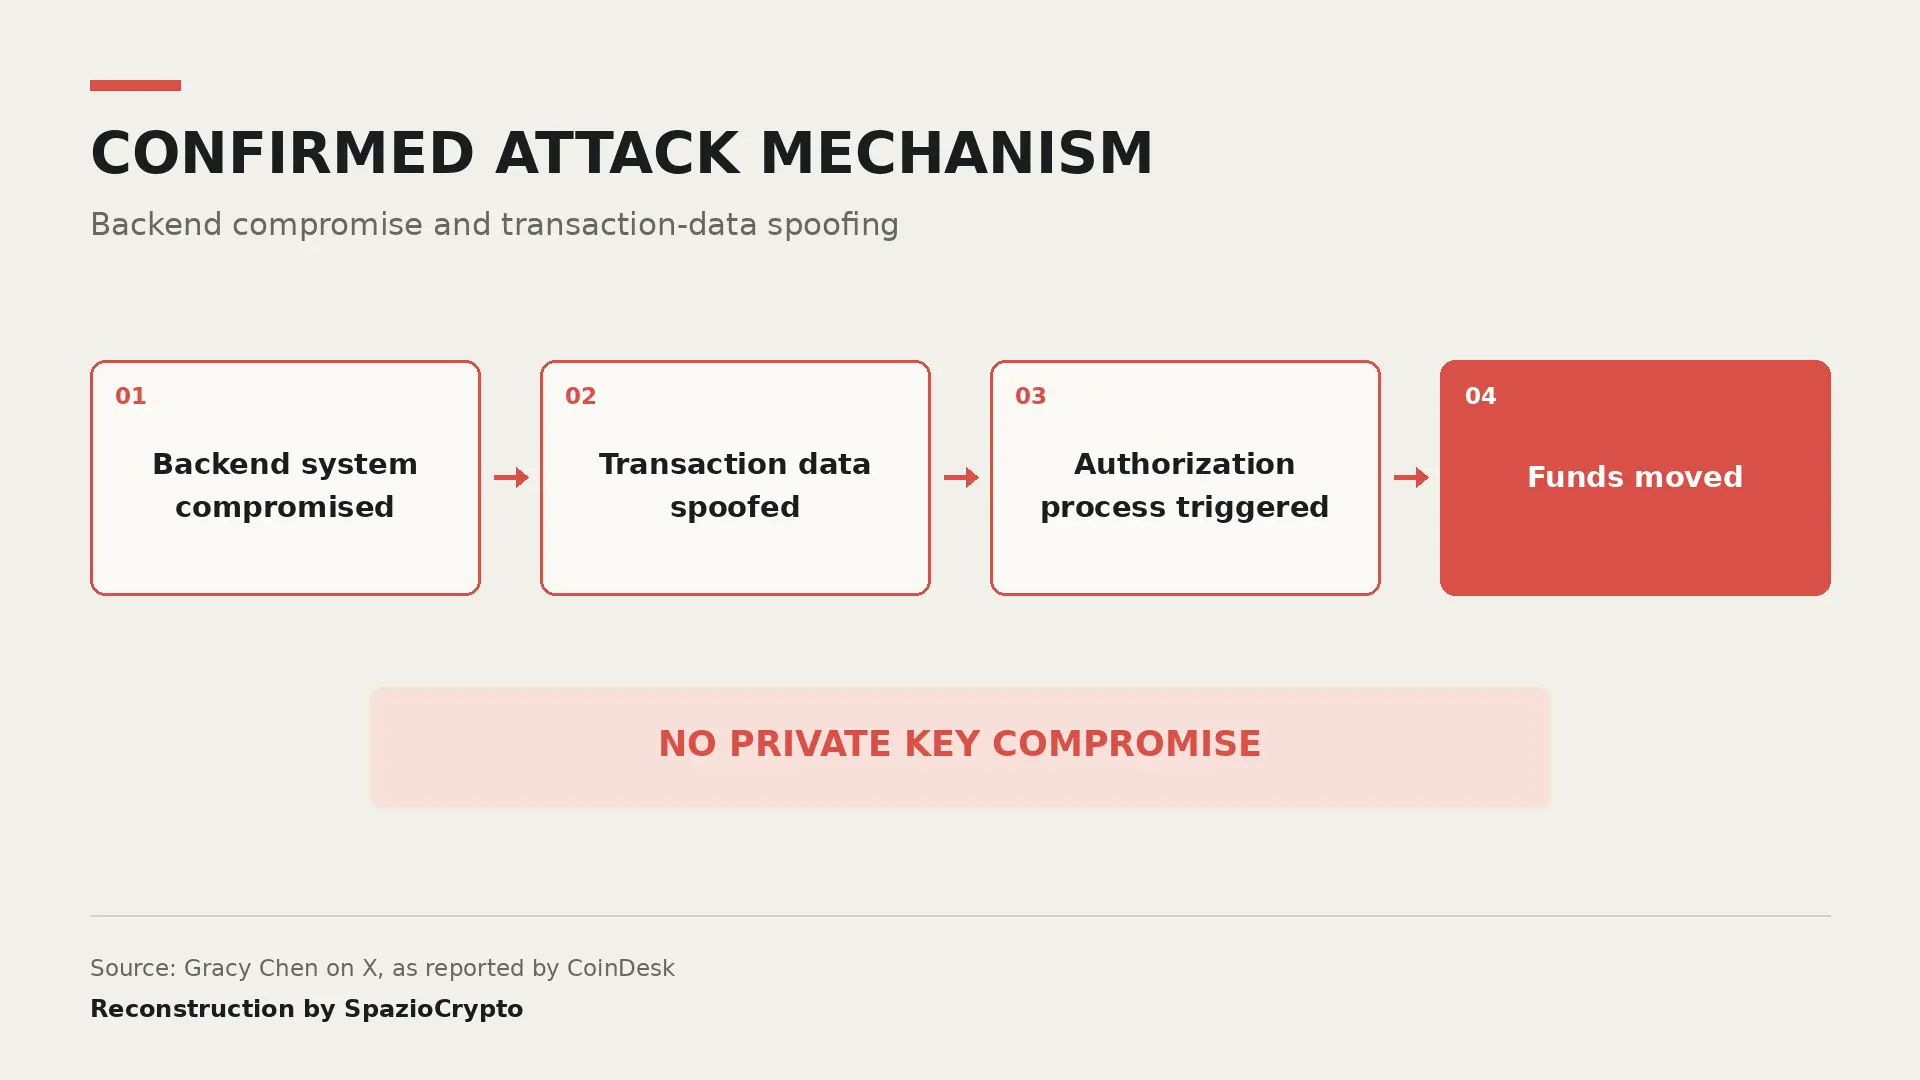
El método empleado por los hackers
El patrón de este hackeo resulta inusual, porque múltiples wallets enviaron diferentes activos a una misma dirección en un intervalo de tiempo sorprendentemente corto. No es raro que se produzcan movimientos excepcionalmente rápidos de fondos desde las wallets en caso de hackeos a exchanges. Las propias plataformas también realizan movimientos internos en secuencia durante operaciones de mantenimiento o cambios de custodia.
En otros incidentes recientes, como el hackeo a Fogo o el de Coldcard, el modus operandi fue diferente. En el caso de Fogo, el atacante transfirió 400 millones de tokens a una sola cuenta antes de moverlos masivamente a otra billetera. En el de Coldcard, la brecha explotaba un bug de programación conocido por los desarrolladores desde hacía tiempo, pero que nunca llegó a corregirse de forma definitiva.
Estos hackeos recurrentes plantean preguntas serias sobre cuánto trabajo queda por hacer para proteger los exchanges de criptomonedas y los activos que gestionan. Para los usuarios de América Latina, donde exchanges como Bitget ganan cada vez más terreno frente a las alternativas bancarias tradicionales, la pregunta es aún más urgente.
Bitget confirmó que los retiros de usuarios permanecen suspendidos como medida de seguridad. La CEO del exchange, Gracy Chen, tranquilizó a los usuarios al confirmar que el importe total afectado está cubierto por el Fondo de Protección de usuarios de Bitget.
[SECURITY NOTICE] Bitget Hot Wallet Incident, September 24, 2026
, Gracy Chen @Bitget (@GracyBitget) September 24, 2026
At 18:31 UTC on September 24, 2026, Bitget's security systems detected unauthorized transfers from some of our hot wallets. Our security team activated emergency response protocols immediately.
What we have…
Bitget reaccionó de inmediato
A pesar de la gravedad del incidente, hay que reconocer que el exchange actuó con rapidez. La CEO Gracy Chen condujo más de 3 horas de transmisión en vivo para explicar cómo la plataforma estaba respondiendo a la situación y calmar a la comunidad. Bitget también aclaró de forma proactiva el alcance real del daño cuando aún se hablaba de una sustracción de aproximadamente 170 millones de dólares, según lo reportado por Arkham y Beincrypto, demostrando una transparencia que no siempre se ve en estos casos.
El caso continúa en desarrollo, pero según fuentes internas del exchange, Bitget ya habría identificado a los responsables del robo y trabaja para comprender con precisión las dinámicas del hackeo. La resolución podría llegar en poco tiempo. Lo que está claro desde ya es que ningún exchange, por grande que sea, puede considerarse completamente inmune: los fondos de los usuarios, especialmente en América Latina donde las alternativas de custodia son más limitadas, deben diversificarse entre plataformas y soluciones de autocustodia.