Bitget ha revisado al alza la estimación de los fondos sustraídos en el hackeo del 24 de septiembre, hasta los 387,5 millones de dólares, y ha fijado un calendario preciso para la reapertura gradual de los retiros a partir del 28 de septiembre. Mientras tanto, el atacante ha empezado a mover una parte considerable de los XRP robados, unos 83 millones de dólares, y ha dejado al descubierto un problema estructural que Ripple no puede resolver con una simple intervención técnica. Esta actualización sobre Bitget y los 387,5 millones de dólares ya no se limita a la crónica de un ataque: permite observar al mismo tiempo el proceso de recuperación, la reapertura de los retiros y el movimiento en tiempo real de los activos sustraídos.
Repasemos por orden los tres avances principales, separando lo que se ha confirmado oficialmente de lo que sigue siendo una sospecha, sobre todo en lo que respecta a la atribución del ataque.
La cifra sube a 387,5 millones de dólares
Bitget ha explicado que el aumento de unos 35,9 millones de dólares respecto a la estimación inicial de 351,6 millones no se debe a un nuevo robo, sino a la inclusión de transferencias en Zcash y TRON que en un principio habían quedado fuera del cómputo del incidente original. El exchange sostiene, por tanto, que se trata de una reconstrucción más completa del mismo suceso del 24 de septiembre, no de un ataque distinto o posterior.
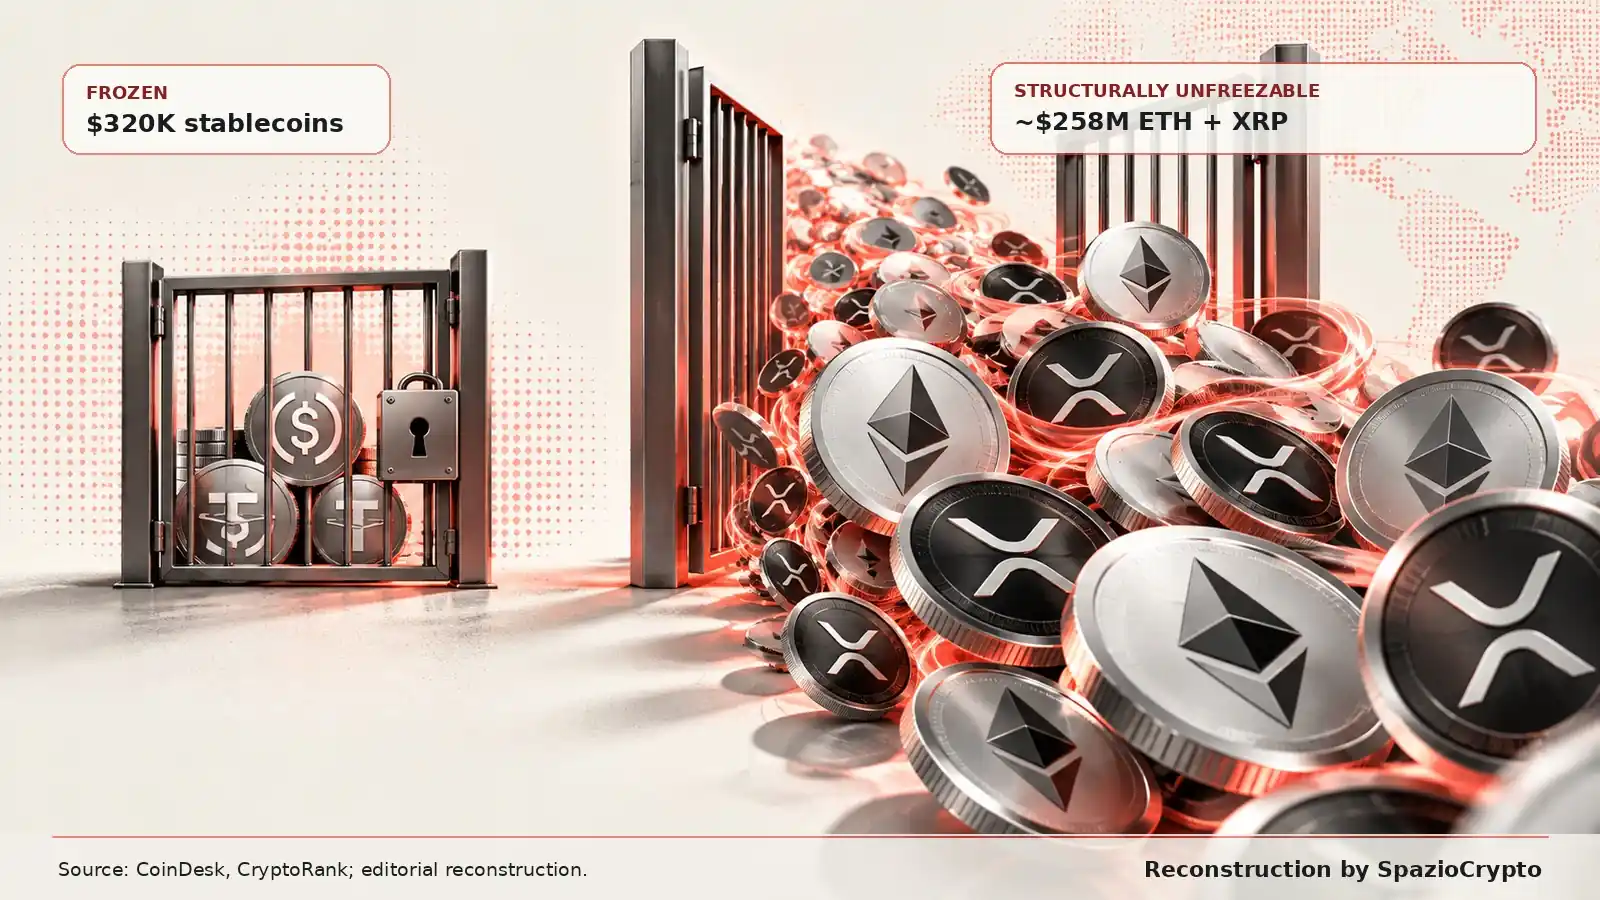
En el frente de la recuperación, el exchange ha lanzado un programa de recompensas de hasta el 10% del valor recuperado, repartido a partes iguales entre quien ayude a bloquear los fondos del atacante y quien contribuya a su recuperación efectiva, y abierto a cualquier otro exchange, investigador de seguridad o analista on-chain. Circle y Tether ya han congelado, en coordinación con el exchange, unos 320.000 dólares en stablecoins vinculadas a la dirección del atacante, una cifra que, sin embargo, conviene poner en perspectiva frente a la magnitud total del daño.
El calendario de retiros
Bitget ha hecho público un calendario preciso para la reapertura gradual de los retiros, pensado para gestionar la liquidez y evitar presiones repentinas sobre la red. Los retiros en Bitcoin se reanudarán el 28 de septiembre a las 8:00 de la mañana, hora UTC; les seguirán los de Ether al día siguiente y los de USDT el 30 de septiembre en varias de las redes admitidas. El resto de los activos, incluidos los XRP todavía recuperables, y los demás servicios deberían volver antes del 2 de octubre. Además, la CEO Gracy Chen celebrará una sesión pública de preguntas y respuestas treinta minutos antes de la reapertura de los retiros en Bitcoin, para informar directamente a la comunidad sobre el estado de la investigación.
Bitget sostiene que la vulnerabilidad explotada por el atacante ya se ha identificado y corregido, en línea con lo declarado en los días anteriores: el ataque habría comprometido un sistema backend de la infraestructura y hecho pasar por autorizadas transferencias que en realidad eran fraudulentas, sin que las claves privadas se vieran comprometidas. Sobre la atribución, la CEO declaró haber detectado direcciones IP compatibles con servicios VPN utilizados en el pasado por un grupo vinculado a Corea del Norte, una indicación que, sin embargo, sigue siendo una sospecha formulada por la propia empresa y no una atribución confirmada de forma independiente, con la investigación todavía formalmente abierta.
El calendario de retiros
Reapertura gradual, activo por activo. Fuente: Bitget, 26 de septiembre de 2026
- 28 de septiembre, 08:00 UTC: se reabren los retiros en Bitcoin.
- 29-30 de septiembre: les siguen Ether y USDT en varias redes.
- Antes del 2 de octubre: todos los demás activos y los servicios restantes.
Por qué Ripple no puede simplemente congelar los XRP robados
El tercer avance, el más interesante desde el punto de vista técnico, tiene que ver con el movimiento de unos 83 millones de dólares en XRP robados, que el atacante sacó de tres de los cinco wallets entre los que se habían repartido en un principio, dejando otros 75 millones de dólares aproximadamente todavía inmóviles en las cuentas originales. La clave es estructural, no una decisión política: mientras que un emisor centralizado de stablecoins como Circle o Tether puede bloquear directamente, previa solicitud, los tokens emitidos por su propia empresa, el protocolo XRP Ledger no contempla ningún mecanismo que permita a Ripple congelar de forma unilateral los XRP nativos guardados en un wallet controlado por el atacante. Los exchanges pueden restringir las cuentas que reciben esos mismos XRP una vez depositados en sus plataformas, pero no hay forma de bloquear la disponibilidad de los fondos mientras permanezcan en el wallet original.
Lo mismo ocurre, por razones distintas pero igual de estructurales, con los más de 63.000 Ether robados, equivalentes a unos 183 millones de dólares: al tratarse de un activo nativo de la blockchain de Ethereum y no de una stablecoin emitida por una empresa, ningún emisor tiene el poder de congelarlo. La comparación resulta útil porque aclara una distinción que a menudo se malinterpreta: algunos activos digitales cuentan con un «interruptor» de emergencia controlado por una empresa emisora; otros, por diseño, no lo tienen en absoluto, por grave que sea la situación.
Un riesgo oculto en el fondo de protección
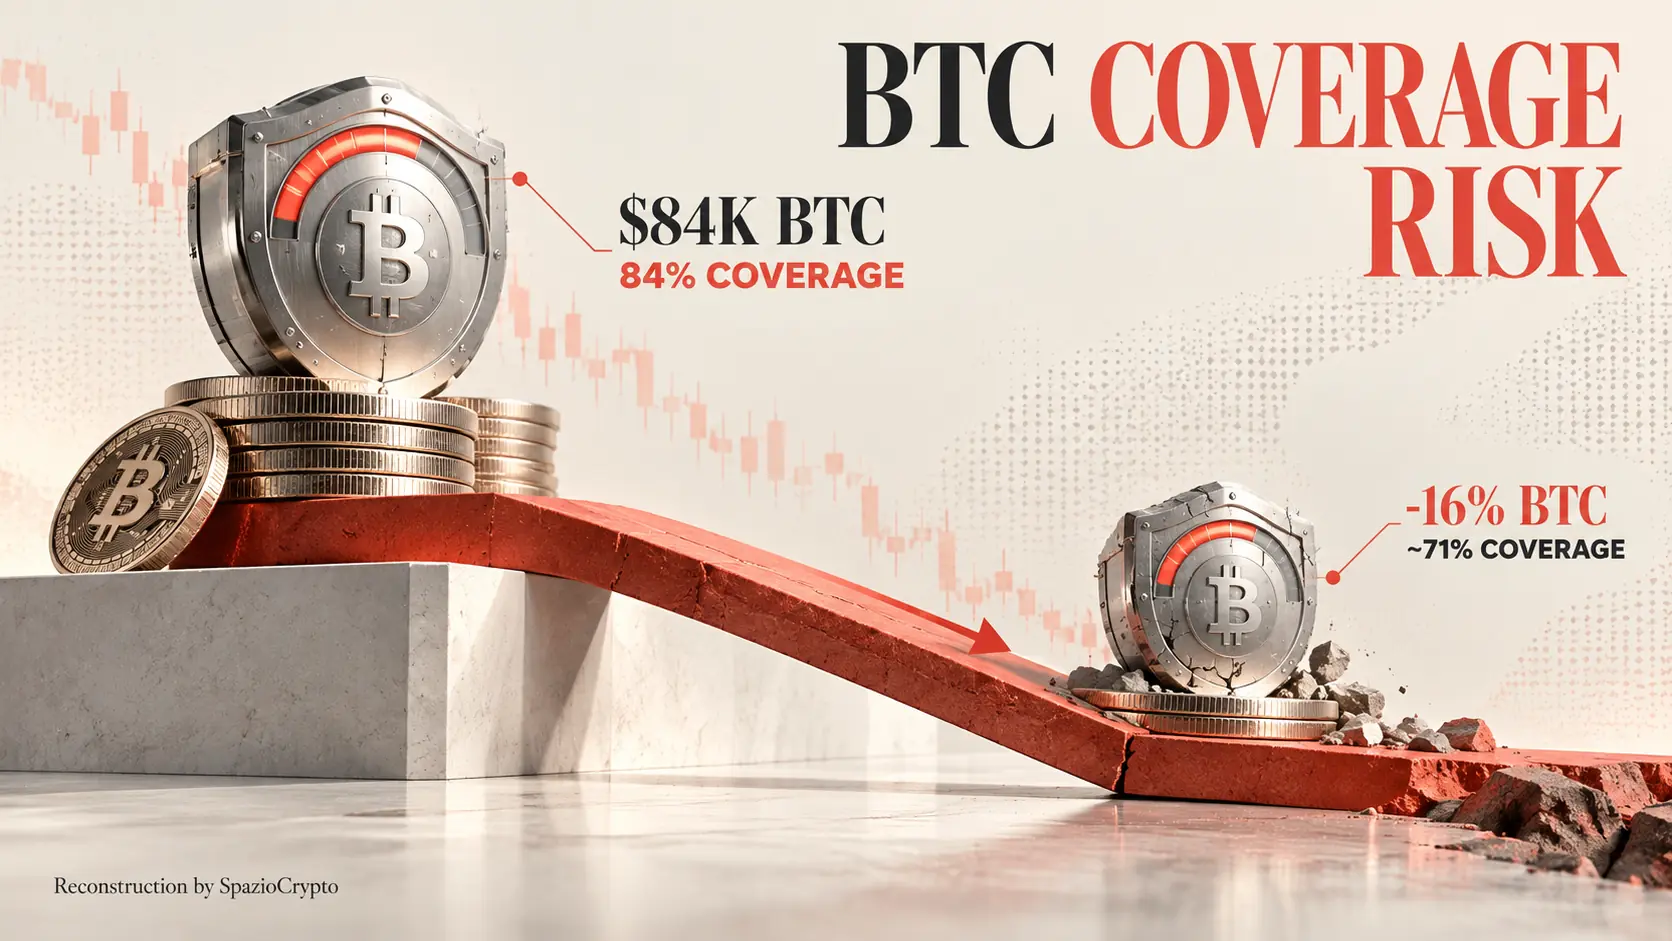
Un detalle del que se ha hablado menos es la propia composición del fondo que Bitget utiliza para garantizar el reembolso a los usuarios. El fondo, creado en 2022, está formado por 5.500 bitcoins y, por lo tanto, está denominado íntegramente en un único activo volátil, sin diversificación en divisas más estables. Al precio de Bitcoin registrado el 26 de septiembre, en torno a los 84.000 dólares, el fondo valía unos 464 millones de dólares, una cifra suficiente para cubrir la pérdida, que equivale a cerca del 84% de ese importe. Pero precisamente porque el fondo está denominado en Bitcoin, su capacidad de cobertura oscila con el precio del activo: una caída de alrededor del 16% respecto al valor del 26 de septiembre dejaría el fondo por debajo del umbral necesario para cubrir íntegramente la pérdida declarada, un riesgo que se suma al ciberataque en sí y que es distinto de él.
La lectura de fondo
Esta actualización muestra bien cómo la gestión de un ataque de estas dimensiones se desarrolla en varios niveles a la vez, y no en una secuencia ordenada de fases separadas. Mientras el exchange comunica un calendario de recuperación y tranquiliza a los usuarios sobre la cobertura financiera, el atacante sigue moviéndose en la blockchain en tiempo real, y la comunidad de seguridad tiene que lidiar con los límites estructurales de algunos protocolos a la hora de bloquear fondos robados, un tema que ya habíamos tratado al analizar las diferencias entre los distintos tipos de wallets crypto y sus respectivos perfiles de riesgo.
Para el observador, la lección es doble. Por un lado, la transparencia operativa de Bitget, con calendarios precisos y actualizaciones constantes sobre la cifra real del daño, ofrece un modelo de gestión de crisis que merece reconocimiento, sobre todo si se compara con episodios anteriores en los que la información llegó de forma más fragmentada, como en el caso del reciente ataque a Fogo. Por otro, el detalle del fondo de protección denominado íntegramente en Bitcoin recuerda que también las medidas pensadas para tranquilizar a los usuarios conllevan riesgos propios, a menudo menos visibles que el original, pero no por ello desdeñables. Seguiremos de cerca tanto la evolución de la investigación sobre la atribución como el destino de los activos que siguen moviéndose en la blockchain.