Durante buena parte del lunes 16 de noviembre, los sitios web de algunas de las empresas más conocidas del mundo sirvieron a sus visitantes un código capaz de sustituir direcciones crypto y copiar datos de tarjetas de pago. El ataque a Optimizely se produjo a través de Web Experimentation, el servicio con el que las empresas realizan pruebas A/B en sus páginas. Según el investigador Scott Helme, de Report URI, el código estaba presente en 188 snippets correspondientes a 178 organizaciones, entre ellas Zoom, BBC, CNN, HSBC, Salesforce, Ikea y Ledger.
Este artículo se basa en el análisis técnico de StepSecurity, las reconstrucciones de Help Net Security, The Hacker News, The Register y CSO Online, y las declaraciones corporativas recogidas por KPRC y Reuters. El informe oficial de Optimizely del 17 de noviembre, el análisis original de Helme y los de Unit 42 y Netskope no estaban accesibles a nuestras herramientas: su contenido se recoge solo donde es citado por varias fuentes.
El proveedor: qué admite Optimizely
Optimizely, empresa de Nueva York que vende herramientas de marketing y experimentación, confirmó que “una parte no autorizada explotó una vulnerabilidad en Experimentation” para añadir JavaScript malicioso a algunos proyectos de clientes. En el correo electrónico a clientes citado por CSO Online, la empresa señala el punto de entrada en el flujo de registro de cuentas, utilizado para “suplantar a un usuario” y modificar proyectos de otras empresas.
Optimizely declaró haber bloqueado la ruta vulnerable, distribuido una corrección, cerrado las sesiones activas, revocado los tokens y eliminado el código inyectado. Según el resumen de nuestra redacción, basado en el informe del 17 de noviembre, la empresa sitúa la ventana del ataque entre las 08:51 y las 23:24 hora italiana, encargó la investigación también a Mandiant y no ha encontrado hasta ahora pruebas definitivas de exfiltración de datos personales. No hemos podido verificar estos detalles sobre el documento original.
No es el primer incidente del año para la empresa. En febrero de 2026, según informó BleepingComputer, Optimizely comunicó un acceso a sus sistemas internos obtenido mediante una estafa telefónica, limitado según la compañía a datos de contacto corporativos.
El código: tres objetivos en un script
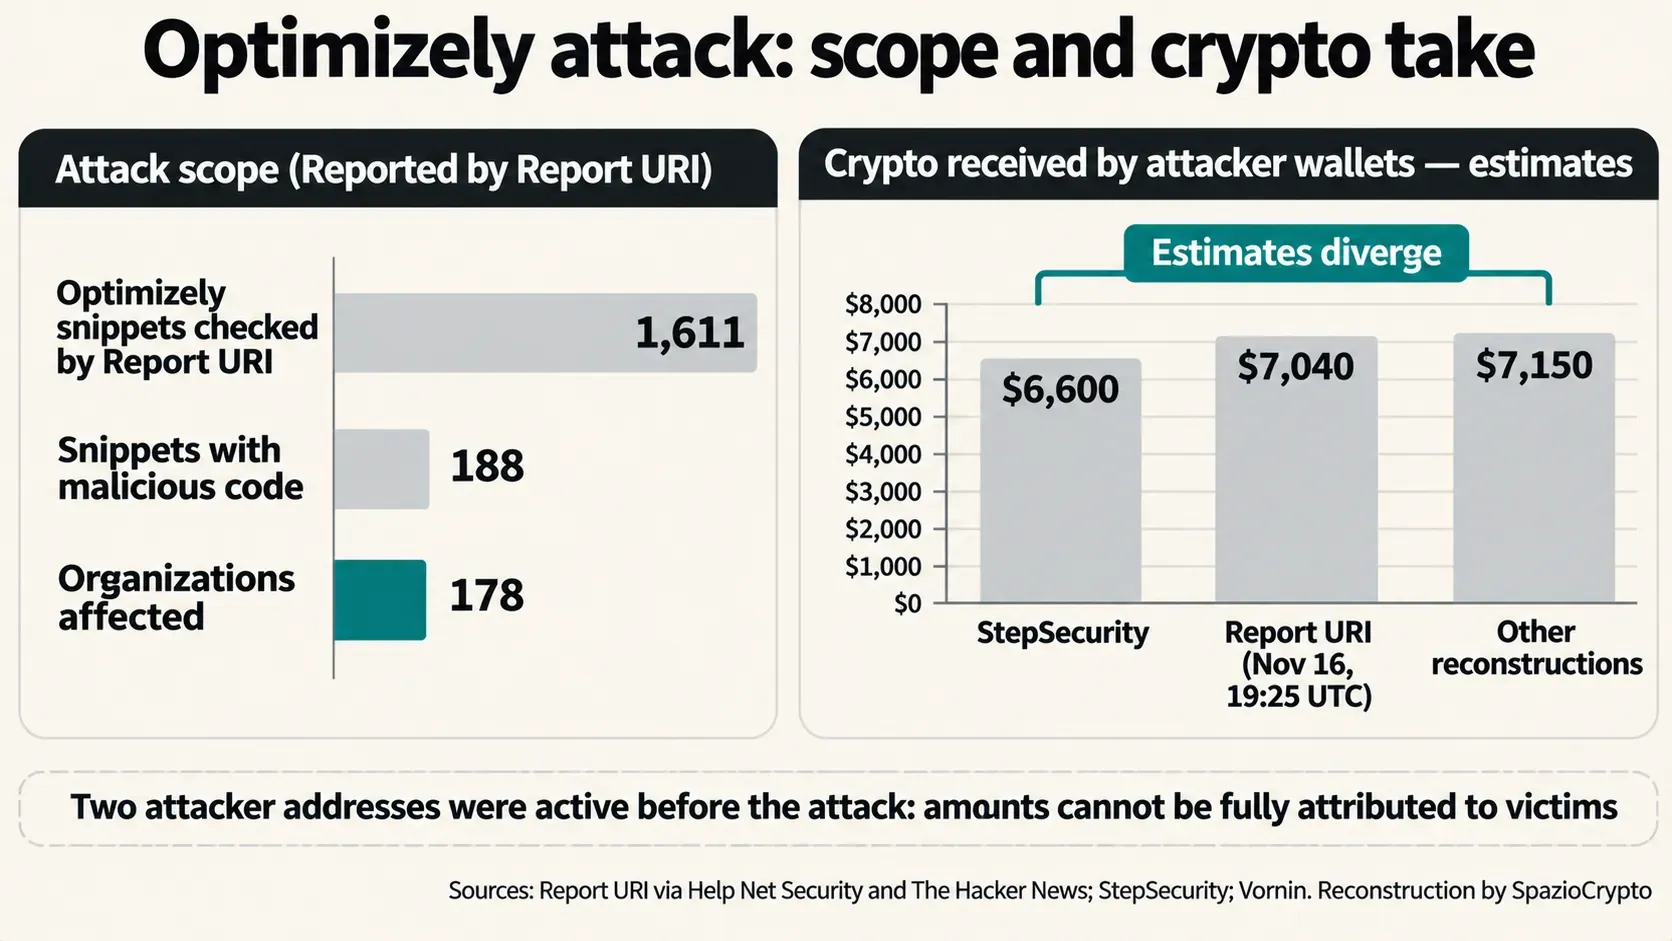
El mecanismo es sencillo y por eso resulta eficaz. El atacante escribió un pequeño cargador en el campo Project JavaScript de los proyectos, dejando intacto el resto del snippet. El archivo seguía siendo servido por los servidores de Optimizely con su certificado, por lo que los navegadores lo trataban como de confianza. StepSecurity contó 26 versiones distintas del código solo en la jornada del 16 de noviembre.
La primera función sustituía las direcciones crypto por las del atacante, en ocho redes entre las que se incluyen Bitcoin, Ethereum, Tron y Solana, pero solo cuando aparecían cerca de palabras como “wallet”, “deposit” o “send”. La segunda, añadida por la tarde, copiaba número, fecha de vencimiento y código de seguridad de las tarjetas introducidas en los formularios del sitio. La tercera se activaba tras una sustitución: enviaba una captura de pantalla de la página y las cookies legibles por el script. En dispositivos iPhone y iPad con versiones no actualizadas también se cargaban kits de exploits conocidos como Coruna y DarkSword.
Existen límites precisos. Según StepSecurity, el código no podía leer las tarjetas introducidas en formularios alojados por procesadores externos como Stripe o Adyen, ni las cookies protegidas con el atributo HttpOnly. Report URI no registra iPhones efectivamente comprometidos. Quien copie una dirección desde una página, advierte StepSecurity, siempre debería verificarla en la pantalla del wallet y no en el portapapeles: el mismo consejo que aplica al malware que sustituye direcciones señalado por Microsoft.
Las víctimas: grandes marcas, bancos a la cabeza
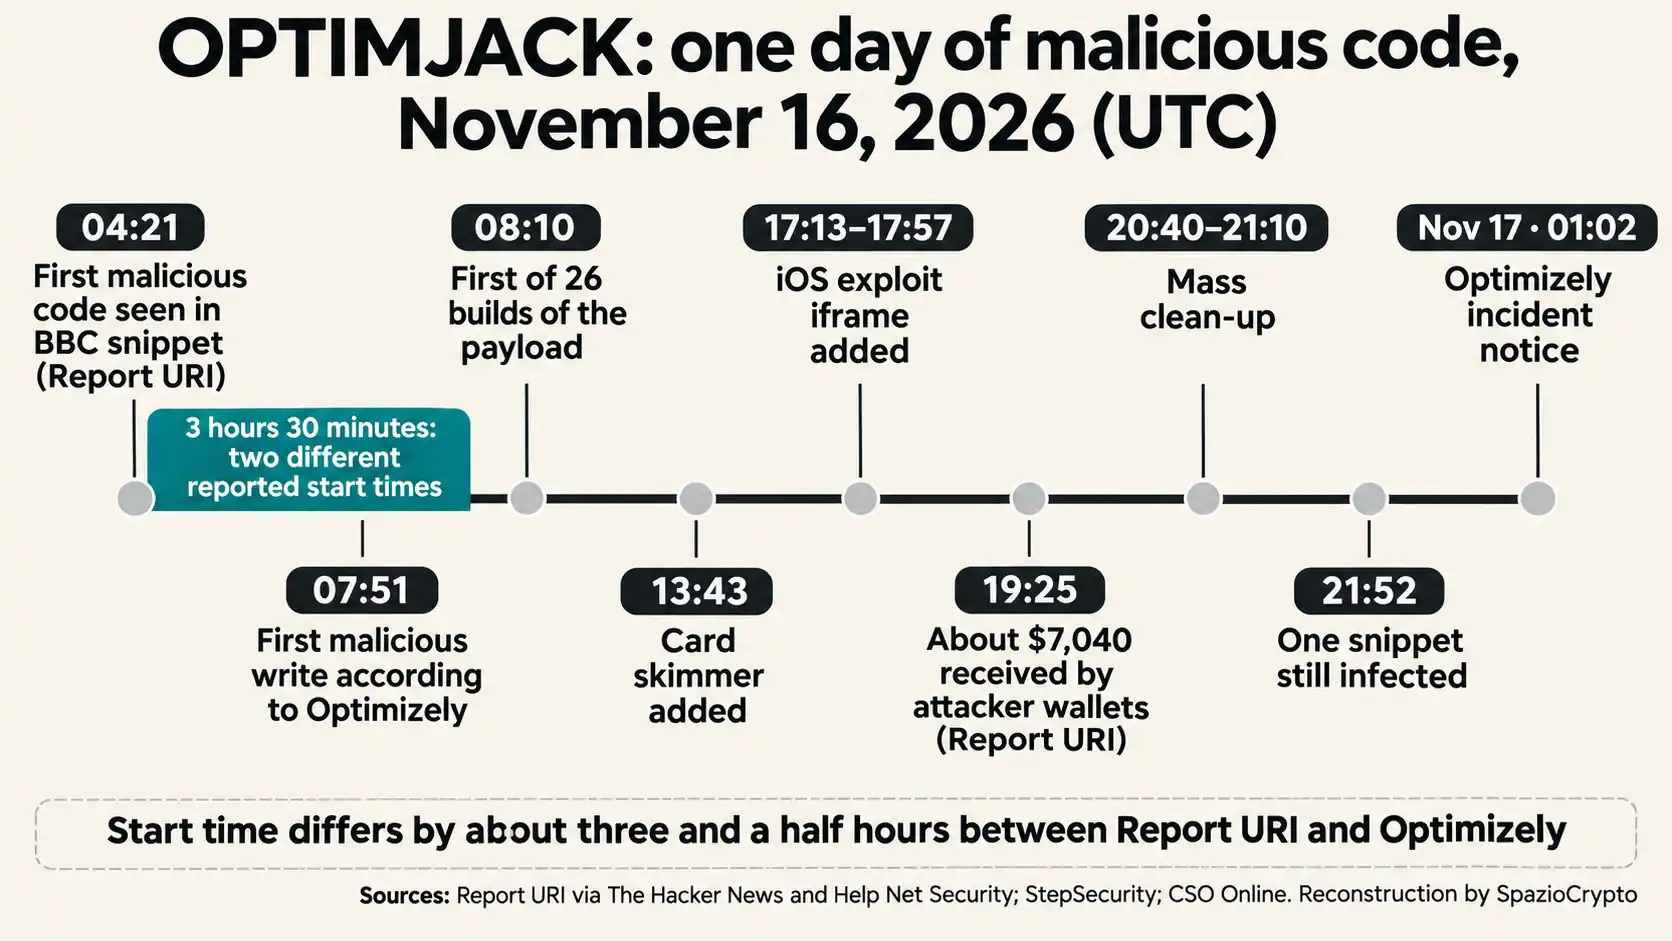
Report URI analizó 1.611 snippets de Optimizely y encontró 188 infectados, pertenecientes a 178 organizaciones. Según Help Net Security, el grupo más numeroso es el de bancos y entidades financieras, con 32 organizaciones. Entre los nombres citados por los medios figuran también GitLab, Equifax, Air France-KLM, Peacock y TalkTalk, además de los propios sitios de Optimizely, incluida la página de acceso. Helme advierte que el número real es probablemente mayor, ya que su muestra no cubre a todos los clientes.
Las reacciones corporativas siguen siendo parciales. Salesforce declaró a Reuters que investigaba modificaciones no autorizadas en los scripts y que los había desactivado. Equifax comunicó a KPRC que no había encontrado “pruebas de compromiso de nuestros sistemas ni impacto en nuestros datos” y que había dejado de utilizar Optimizely. Ikea dijo a Reuters que estaba verificando posibles efectos en sus servicios. No hemos encontrado declaraciones de Ledger.
El botín: cifras que no coinciden
En la práctica, lo que se robó en crypto no está claro, y conviene decirlo con precisión. Según Report URI, se estimaban unos 7.040 dólares llegados a los wallets del atacante a las 19:25 UTC del 16 de noviembre. StepSecurity, sobre las mismas direcciones, llega a unos 6.600 dólares entre Bitcoin, Litecoin, Ethereum y stablecoins en Tron. Otras reconstrucciones citan 7.150 dólares. Dos de las direcciones ya estaban activas antes del ataque y, como señala The Hacker News, “la blockchain no muestra qué transferencias provienen de las víctimas”.
La cifra en crypto es pequeña en relación con la escala de la operación. El daño potencial más grave se refiere a las tarjetas y las cookies, pero Report URI no puede precisar cuántos datos fueron efectivamente recopilados. Sobre la parte en stablecoins queda en teoría la vía del congelamiento por parte del emisor, como ocurrió cuando Tether congeló 72 millones de USDT, pero según Helme esos fondos ya fueron movidos en la tarde del 16 de noviembre.
La ventana: dos relojes distintos
Hay también un problema de tiempos. Optimizely sitúa la primera escritura maliciosa a las 07:51 UTC, las 08:51 en Italia. Report URI vio el snippet de la BBC cargar código del atacante ya a las 04:21 UTC, unas tres horas y media antes. “El informe forense debería reconciliar esta diferencia”, declaró a CSO Online el analista Frank Dickson, porque de ese horario depende qué visitantes estuvieron expuestos. La limpieza masiva se produjo por la noche; según The Hacker News, a las 21:52 UTC solo quedaba infectado un único snippet.
¿Y en Italia?
Para quienes navegaron desde Italia el 16 de noviembre aplican las mismas precauciones: quien envió crypto copiando una dirección desde alguno de los sitios afectados ese día debería revisar la transacción, y quien introdujo una tarjeta en un formulario directo del sitio puede pedir a su banco que la monitoree. Siguen siendo válidas las reglas básicas para reconocer una estafa crypto y para defenderse de las estafas que imitan exchanges regulados.
Nuestra lectura, que declaramos como tal: para las empresas italianas y europeas que usan Optimizely, este caso abre una revisión de conformidad. Si se expusieron datos personales de visitantes, el RGPD exige al responsable del tratamiento notificar la violación a la autoridad competente en 72 horas desde el descubrimiento, cuando existe riesgo para los interesados, y al proveedor avisar al cliente sin demora. Para las páginas de pago, el estándar PCI DSS 4.0 ya exige un inventario de scripts y el control de sus modificaciones: ese es exactamente el punto débil que este ataque aprovechó.
El ataque a Optimizely en síntesis
Qué está confirmado y qué no
- Confirmado: Optimizely reconoce la vulnerabilidad en Experimentation, la corrección y la eliminación del código; Report URI encontró código malicioso en 188 snippets de 178 organizaciones; el script reemplazaba direcciones cripto y copiaba datos de tarjetas.
- Reportado: la investigación encomendada también a Mandiant y la ausencia, hasta ahora, de pruebas definitivas de exfiltración de datos personales, recogidas en el informe de Optimizely que no hemos podido leer; montos en cripto de entre 6.600 y 7.150 dólares, no atribuibles con certeza a las víctimas.
- Por seguir: el resultado de la investigación forense; el horario real de inicio; las comunicaciones de las empresas afectadas a sus usuarios.
La lectura más amplia
Nuestra lectura, que declaramos como tal: el caso Optimizely demuestra que la seguridad de un sitio ya no depende únicamente del propio sitio. Un proveedor de marketing con acceso de escritura a las páginas de cientos de empresas se convierte en un punto único de fallo, y un defecto en el registro de cuentas se transforma en un canal de distribución de malware hacia millones de visitantes. Lo hemos visto en ataques de menor escala, desde el cryptojacking en macOS hasta las estafas con voz clonada por IA que terminaron en wallets de Bitcoin: el punto débil está con frecuencia en la cadena, no en el eslabón final.
Tres señales merecen seguimiento. La primera es el informe forense, que deberá explicar cómo un registro dio acceso a los proyectos de otros clientes y desde cuándo. La segunda son las posibles notificaciones de violación por parte de las empresas afectadas, que indicarán si se sustrajeron datos personales. La tercera es la respuesta del mercado: según Help Net Security, solo 24 de las organizaciones afectadas contaban con una política suficientemente estricta para haber bloqueado el ataque.
Fuentes
Informe corporativo: Optimizely, Security Incident Report, 17 de noviembre de 2026 (no leído). Análisis técnicos: StepSecurity; Scott Helme, Report URI (no leído); Unit 42 (no leído). Prensa: Help Net Security; The Hacker News; The Register; CSO Online; KPRC 2; Reuters (no leído); BleepingComputer, 23 de febrero de 2026.