El caso Revolut, del que ya informamos hace unos días, se ha agravado de forma significativa. Precisamente por eso, hoy más que nunca es necesario separar con rigor lo que ha sido confirmado de lo que solo ha sido reivindicado por quien se presenta como responsable del ataque. Actualizamos la información disponible al 15 de septiembre, manteniendo con la máxima claridad estos dos planos. Esta actualización sobre los datos de Revolut y el ángulo italiano exige una lectura cuidadosa: mezclar ambos niveles sería incorrecto y potencialmente dañino.
Por un lado, existen hechos confirmados directamente por Revolut y por fuentes periodísticas independientes. Por otro, hay declaraciones realizadas por un sujeto que se presenta como el autor del ataque, a través de un canal externo, y que hasta el momento no han recibido ninguna confirmación por parte de las autoridades competentes. Veamos, con orden, qué sabemos realmente.
 Jagmeet Singh
Qué ha confirmado Revolut
El 12 de septiembre, Revolut reconoció haber recibido y tratado como auténticas solicitudes de información provenientes de una dirección de correo electrónico perteneciente al dominio legítimo de una agencia gubernamental, sin especificar su nombre ni el país de origen. Una vez descubierto el engaño, la empresa bloqueó la dirección utilizada, alertó a la agencia gubernamental realmente involucrada, informó a las fuerzas del orden, las autoridades financieras y los organismos de protección de datos, y contactó directamente a los clientes afectados. Según el Financial Times, las notificaciones habrían sido enviadas a aproximadamente 680 clientes, una cifra superior al genérico “número muy limitado” mencionado inicialmente por la propia Revolut.
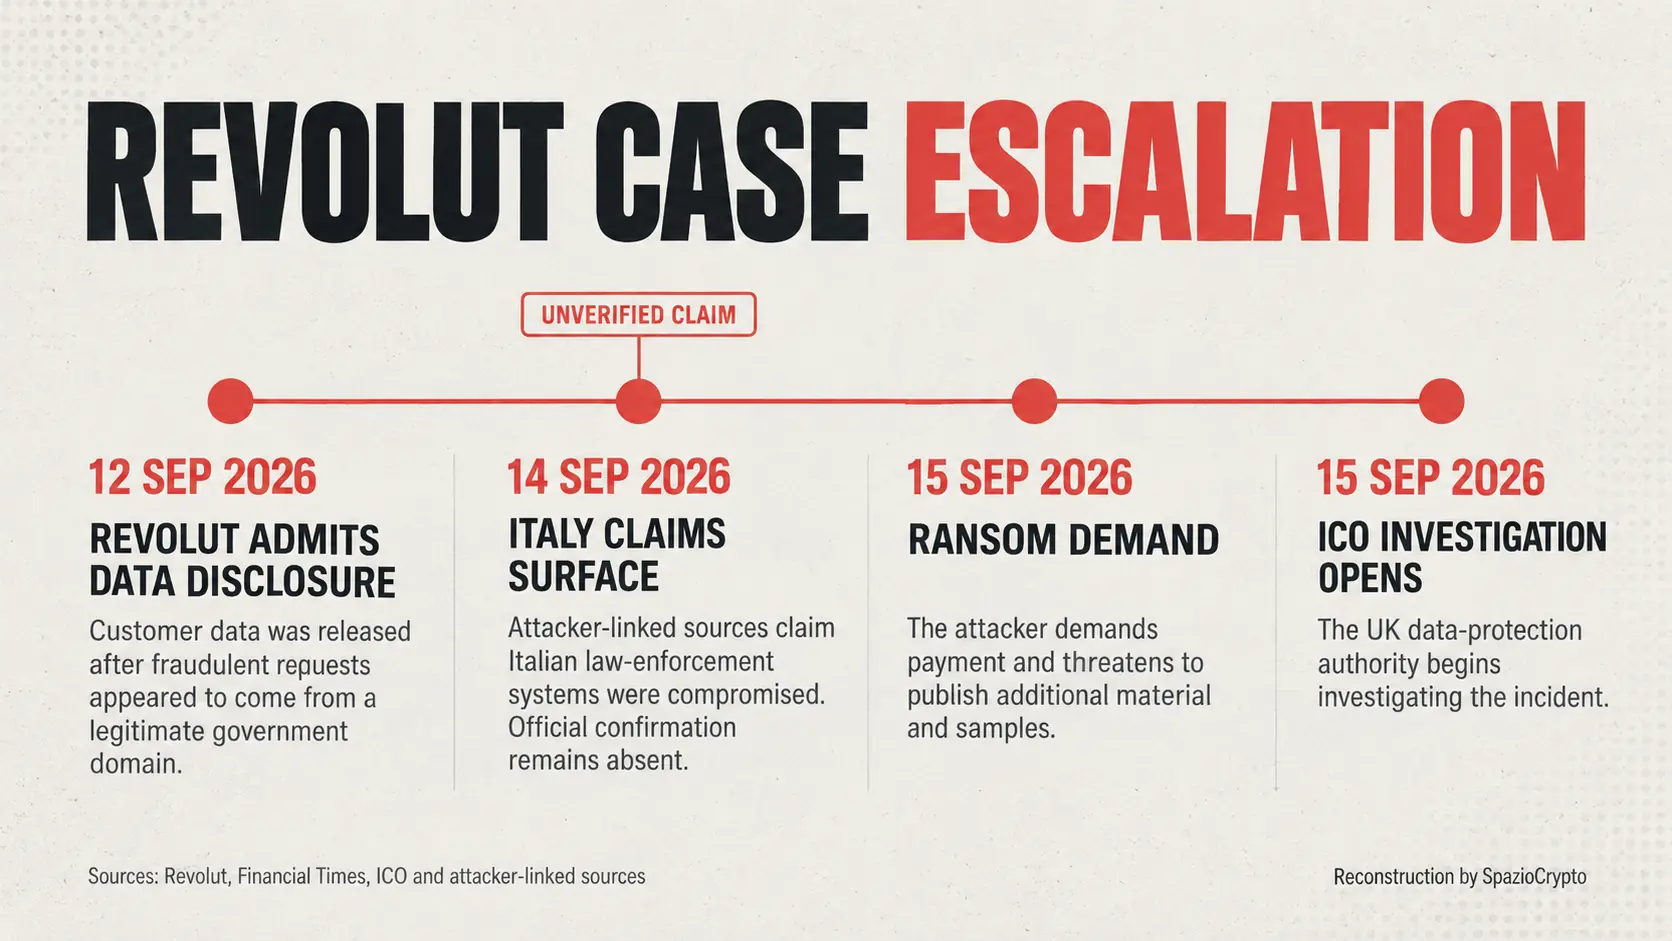
Los datos comprometidos, según las notificaciones compartidas públicamente, incluyen nombre y apellidos, fecha de nacimiento, ocupación, dirección de residencia, información de contacto, documento de identidad, la fotografía de verificación utilizada para el reconocimiento, datos bancarios, extractos de cuenta, registros de retiros y el historial completo de transacciones, incluidas las realizadas en Bitcoin cuando las hubiera. Revolut sostiene que sus sistemas internos no fueron vulnerados y que los fondos de los clientes no se vieron comprometidos. La autoridad británica de control de protección de datos ha abierto su propia investigación sobre el caso, y algunos observadores señalan que el episodio podría tener repercusiones en la próxima salida a bolsa de la empresa, prevista con una valoración de alrededor de 200.000 millones de dólares, según fuentes del sector financiero.
 Emma Woollacott
Las acusaciones sobre Italia: qué dice el atacante, y qué no
Concretamente, aquí es donde el caso debe manejarse con el máximo rigor. Un sujeto que utiliza un seudónimo, en contacto con una cuenta especializada en noticias de ciberseguridad, ha reivindicado haber hecho mucho más que sustraer datos a Revolut. Según esta fuente, habrían sido comprometidos varios departamentos de las fuerzas del orden italianas, cuyos sistemas habrían sido utilizados para enviar a Revolut las solicitudes fraudulentas. La operación contra la fintech habría durado aproximadamente seis meses, y el atacante afirma además estar en posesión de unos 147 gigabytes de material procedente de sistemas italianos, que incluiría documentos internos, calendarios y conversaciones personales atribuidas a agentes.
Es necesario ser precisos: estas son, en el estado actual, reivindicaciones no verificadas de forma independiente, no hechos contrastados. Las principales instituciones italianas competentes, entre ellas el Ministerio del Interior, la Agencia Nacional de Ciberseguridad y la Policía, no han confirmado ninguna vulneración. La dimensión exacta del eventual archivo, la duración real del acceso y el alcance de la implicación italiana siguen siendo, por ahora, afirmaciones exclusivas de la parte atacante. La formulación correcta, por tanto, no es “la policía italiana fue hackeada”, sino: el atacante sostiene haber comprometido varios departamentos de las fuerzas del orden italianas, una reivindicación que las autoridades competentes aún no han confirmado.
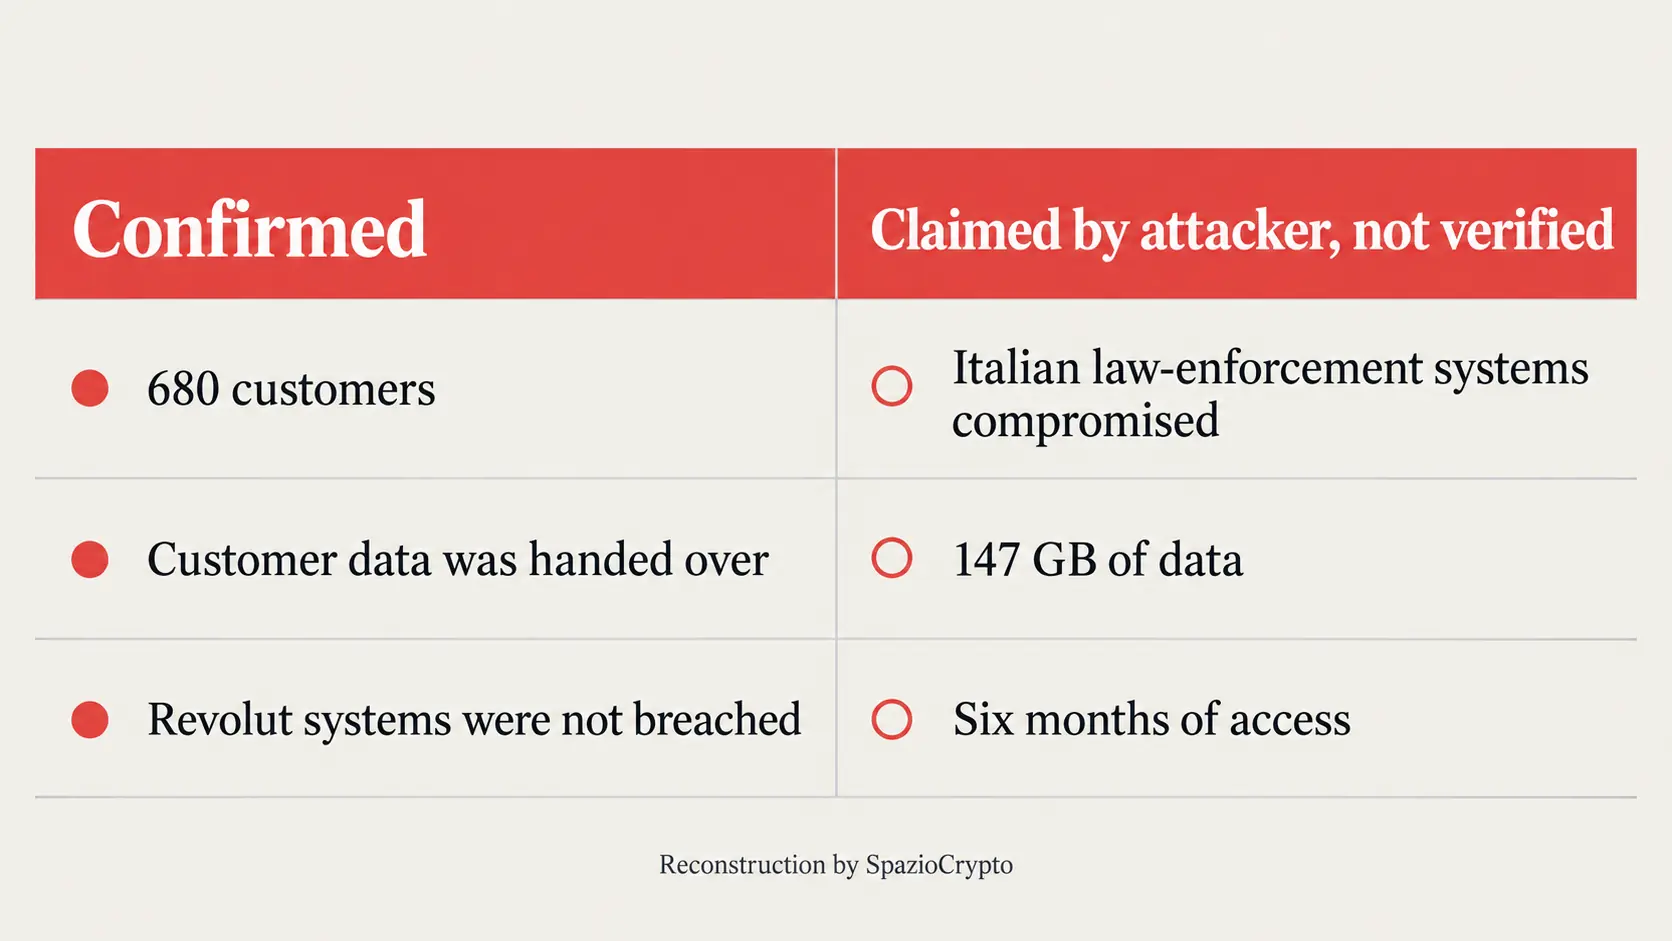
Confirmado frente a reivindicado
La distinción que importa. Fuente: Revolut, Financial Times, fuentes vinculadas al atacante, 2026
- Confirmado: datos de aproximadamente 680 clientes entregados tras solicitudes desde un dominio gubernamental auténtico.
- Reivindicado, no confirmado: vulneración de departamentos de las fuerzas del orden italianas, 147 GB de material.
- Documentado por varias fuentes: una solicitud de rescate de 10.000 BTC.
La extorsión y la publicación de muestras
El caso ha adquirido también los contornos de un intento de extorsión a gran escala. Quien se atribuye el ataque comenzó a publicar en un canal de mensajería algunas muestras de datos que, según una publicación especializada que los examinó, afectarían a figuras relevantes del mundo económico, deportivo y del espectáculo. La exigencia económica planteada ascendería a diez mil Bitcoin, un valor estimado entre seiscientos setenta y ochocientos millones de dólares según el tipo de cambio considerado, con la amenaza de publicar progresivamente más material ante la ausencia de un pago. Revolut no ha comentado públicamente esta petición concreta.
Según lo declarado por el propio atacante, los clientes afectados pertenecerían a unos treinta países distintos, con Suiza y Francia señaladas como las naciones más perjudicadas. Estos detalles geográficos, conviene subrayarlo con claridad, siguen siendo afirmaciones de la parte atacante, no confirmadas de forma independiente ni por Revolut ni por las autoridades. Para mayor exhaustividad, cabe señalar que episodios de este tipo no son del todo nuevos para la empresa: a principios de año, un exempleado había amenazado por separado con difundir los datos identificativos de un cliente crypto a cambio de un rescate en criptomonedas, un caso distinto en su dinámica pero que comparte el mismo esquema de fondo: datos sensibles recopilados por Revolut utilizados como palanca para una extorsión en cripto.
Por qué el verdadero salto de gravedad no es el que parece
Aquí está el punto central, el que hace que este caso sea diferente de una filtración de datos ordinaria. El problema de fondo no atañe solo a un correo fraudulento bien construido: afecta al proceso completo mediante el cual un intermediario financiero verifica la autenticidad de una solicitud proveniente de una autoridad. Un dominio de correo auténtico y controles técnicos automáticos que resultan coherentes no bastan, por sí solos, para garantizar que quien escribe tenga realmente la autoridad que declara, la competencia territorial correcta o el derecho a recibir información tan sensible como pasaportes, fotografías de verificación e historiales financieros completos.
Para solicitudes de esta delicadeza, una verificación más sólida requeriría, idealmente, una confirmación a través de un canal independiente y previamente validado, un registro oficial o un contacto institucional conocido, no simplemente los datos de contacto contenidos en el propio correo de solicitud. Es el mismo principio de fondo, aprovechar un canal de confianza ya existente en lugar de vulnerar directamente un sistema técnico, que observamos al analizar los falsos correos de seguridad que afectaron a los usuarios de BitBox y Trezor en la misma semana en que emergió el primer capítulo de este caso.
La lectura más amplia
Esta actualización, más allá de su desenlace aún incierto en varios frentes, confirma una lección que ya emergió al analizar el primer capítulo de este caso: en el mundo financiero digital, la seguridad no depende únicamente de la solidez técnica de los sistemas, sino también, y en este caso sobre todo, de los procesos con los que se verifican las identidades y las autoridades con las que una empresa interactúa a diario. Un sistema informático puede permanecer técnicamente intacto y aun así generar un daño enorme, si el proceso humano y procedimental que lo rodea es engañado con éxito.
Para el observador, la lección práctica es doble. Por un lado, este caso demuestra la importancia de resistir, para cualquiera que siga noticias de ciberseguridad de esta envergadura, la tentación de convertir cada reivindicación de un presunto atacante en un hecho consumado, especialmente cuando las instituciones directamente implicadas no han confirmado nada todavía. Por otro, el episodio confirma una vez más que la combinación entre identidad verificada, documentos e historial de tenencias en criptomonedas representa un objetivo particularmente codiciado para quienes operan en el crimen informático organizado. Seguiremos los desarrollos de esta historia con el mismo rigor, actualizando la reconstrucción solo cuando surjan confirmaciones verificables, no simples reivindicaciones. Para profundizar en las prácticas correctas de protección, sigue siendo útil la guía sobre cómo custodiar las criptomonedas de forma segura.