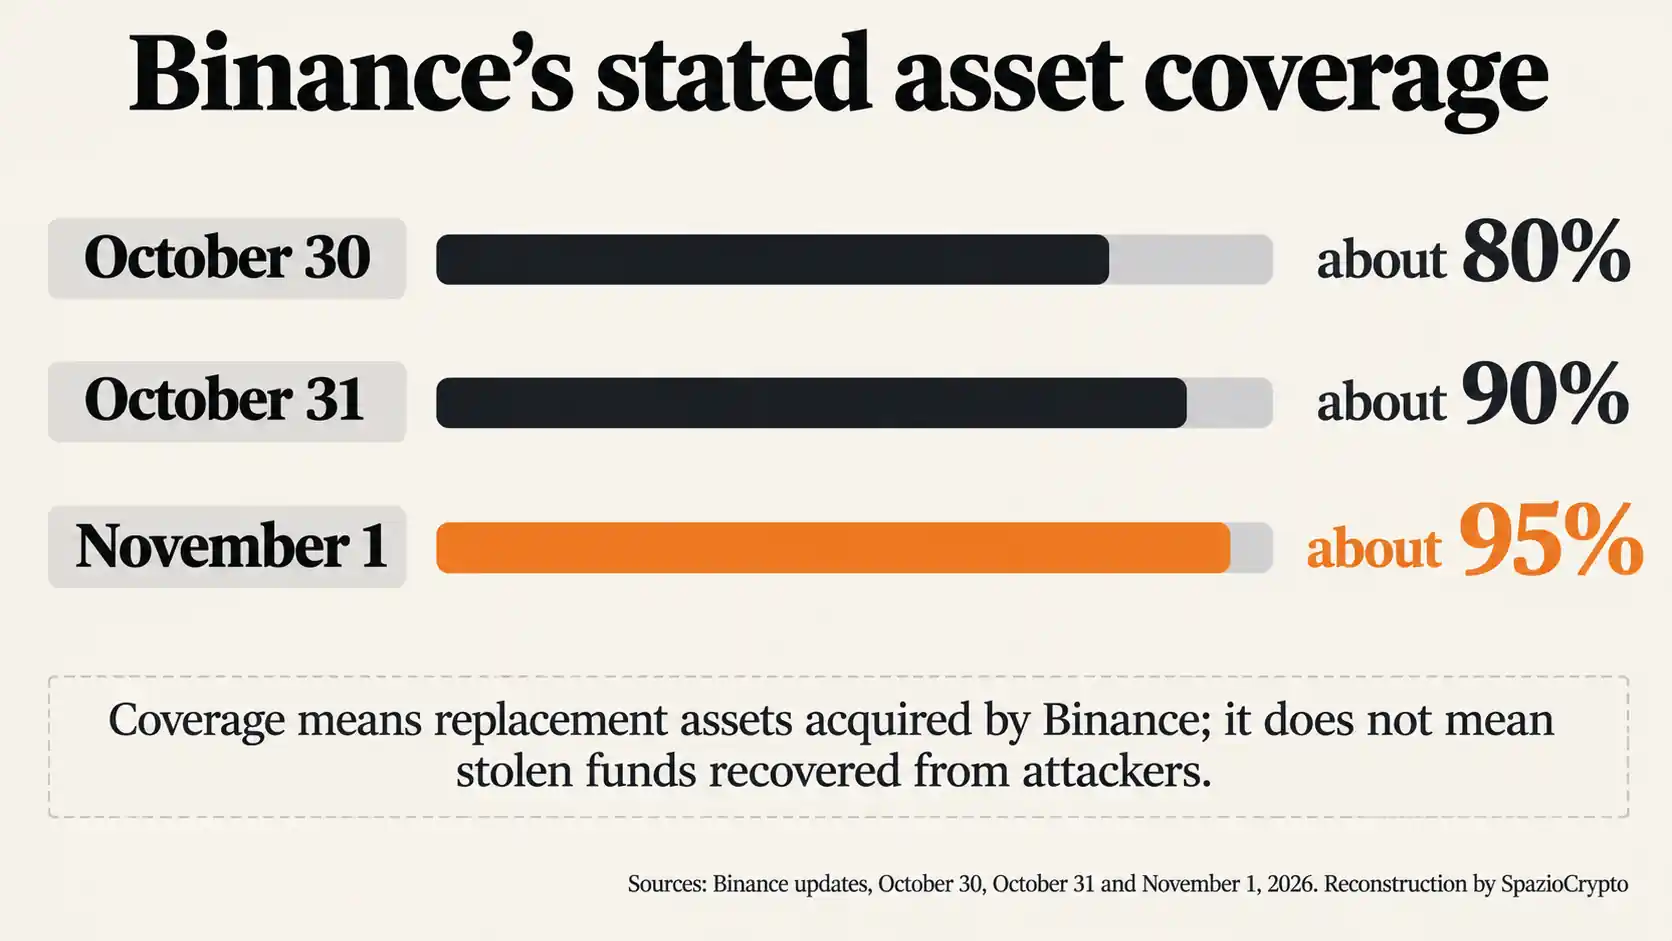
Binance afirma haber reconstituido el 95% de los activos sustraídos en el ataque del 29 de octubre, equivalentes a unos 6.300 millones de dólares según la estimación inicial del exchange. La actualización del 1 de noviembre supera el 90% comunicado el día anterior y acompaña el anuncio de una reapertura gradual de los retiros. La cobertura del hackeo de Binance proviene, sin embargo, de la compra de tokens sustitutivos con recursos empresariales y fondos internos: no demuestra que los atacantes hayan devuelto esa proporción.
Hemos revisado las actualizaciones oficiales de Binance del 30 y 31 de octubre y del 1 de noviembre, así como el aviso del FBI que atribuye el ataque a TraderTraitor, grupo vinculado a Corea del Norte. Los reportes de Reuters se citan únicamente a través de resultados de búsqueda y su republicación accesible en Euronext.
Del 90% al 95% en una nueva actualización
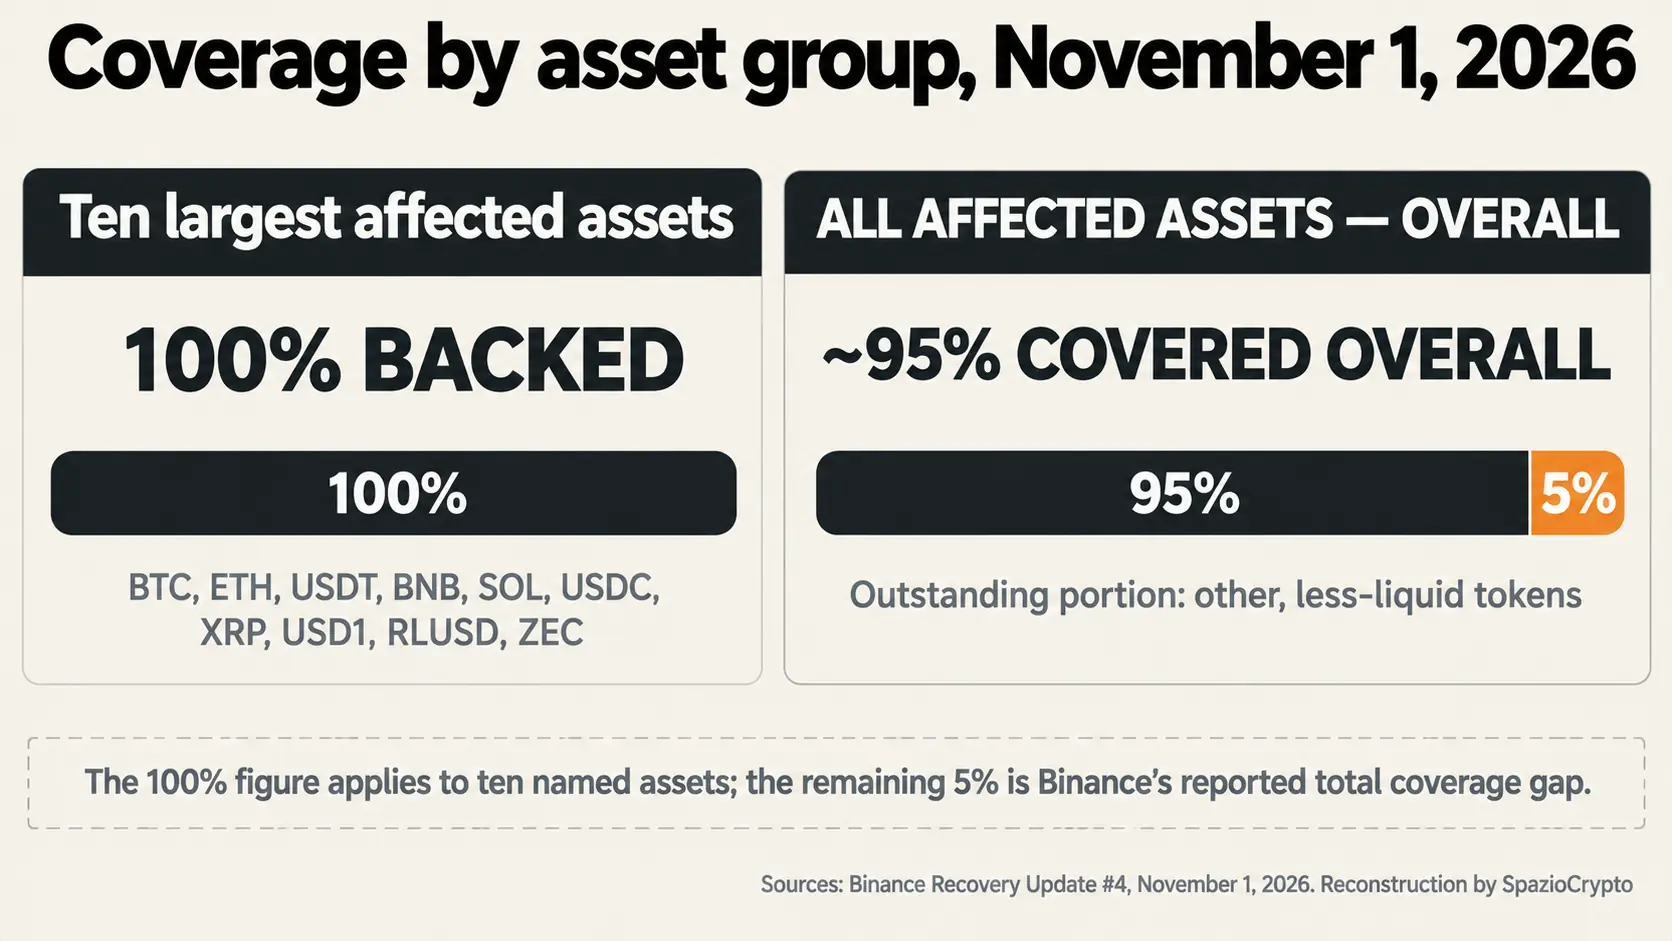
El 31 de octubre Binance había declarado haber cubierto el 90% del valor de los activos involucrados. La compañía indicaba que Bitcoin, Ether, USDT, BNB, Solana, USDC, XRP, USD1, RLUSD y Zcash habían vuelto a estar cubiertos al 100%; la brecha restante correspondía a tokens menos líquidos, fuera de los diez principales, que el exchange estaba adquiriendo en los mercados y mediante operaciones over the counter.
En la cuarta actualización, publicada el 1 de noviembre, Binance elevó la cobertura declarada al 95%. El comunicado recoge la progresión anterior del 80% al 90%, precisa luego que la cuota ha subido al 95% y que queda por adquirir el 5% restante. El dato más reciente es, por tanto, ese 95%, sin borrar la progresión comunicada por la empresa.
El dato describe la cantidad de activos sustitutivos que Binance afirma haber obtenido, no un porcentaje de los fondos sustraídos rastreados o devueltos. El exchange señala que la cobertura se financia con fondos empresariales, una parte del fondo SAFU para usuarios y una parte del fondo de seguro de Futuros. En su actualización del 30 de octubre había declarado haber reservado más de 6.340 millones de dólares, con cerca de 5.000 millones ya mantenidos en los mismos tokens afectados.
Cubierto no equivale a recuperado
Concretamente, la distinción es fundamental. Una compra en el mercado puede restablecer la correspondencia entre los activos que el exchange mantiene y los compromisos con los clientes, pero no devuelve el control de los tokens que pasaron a manos de los atacantes. Binance promete asumir el impacto económico del robo sin trasladarlo a los usuarios; la sustracción sigue siendo objeto de rastreo e investigación.
Por eso las cifras sobre el congelamiento deben mantenerse separadas. En la actualización del 30 de octubre, Binance informó que cerca de 3.000 millones de dólares habían sido congelados on-chain gracias a la colaboración con fuerzas del orden, empresas de análisis, emisores y socios del sector. Reuters, en su reporte del 1 de noviembre, habla de cerca de 3.000 millones localizados a viernes. Un activo localizado no está necesariamente congelado, y ninguno de los dos términos equivale a una recuperación completada.
Este episodio se inserta en el debate más amplio sobre los ataques a los exchanges y los procedimientos de custodia. En SpazioCrypto hemos documentado el anuncio inicial sobre el ataque a Binance y reunido otros casos en la sección dedicada a los hackeos cripto. La diferencia entre mantener activos en un intermediario y gestionar una wallet personal se explica en nuestra guía de custodia de criptomonedas.
El FBI atribuye el ataque a TraderTraitor
El 31 de octubre el FBI atribuyó a Corea del Norte el robo de más de 6.000 millones de dólares en activos virtuales de Binance, ocurrido alrededor del 29 de octubre. La agencia identifica esta actividad informática específica con el nombre TraderTraitor. Se trata de una atribución oficial del FBI, no de un resultado judicial ni de un informe técnico completo de la intrusión.
Según el aviso del FBI, la agencia y sus socios estadounidenses observaron cómo los operadores convertían los activos sustraídos principalmente en Ethereum. La agencia advierte que podrían seguir conversiones adicionales mediante servicios DeFi e intercambios instantáneos, en el marco del lavado de dinero. El comunicado no cuantifica la parte ya convertida en ETH. Binance, por su parte, ha declarado que colabora con las autoridades y con los socios del sector para rastrear los fondos.
El propio FBI solicitó a operadores de nodos, servicios DeFi, exchanges instantáneos y proveedores de servicios de activos virtuales que bloquearan las transacciones asociadas a las direcciones publicadas en el aviso. La medida busca obstaculizar los movimientos posteriores; no prueba por sí sola que los fondos hayan sido recuperados. Los detalles sobre cómo se produjo la vulneración siguen siendo incompletos: Binance había mencionado múltiples puntos de acceso y una investigación todavía abierta.
El panorama completo de los incidentes de seguridad puede seguirse en el archivo Seguridad de SpazioCrypto. Un caso reciente con una pérdida declarada y direcciones inactivas es el de CoinDCX; para los aspectos específicos de las wallets, también está disponible el análisis de las vulneraciones de datos vinculadas a wallets.
Retiros: reapertura anunciada por fases
La cuarta actualización de Binance fija el inicio de la primera fase entre las 06:00 y las 09:00 UTC del 1 de noviembre. La compañía enumera 15 redes, entre ellas Bitcoin, Ethereum, BNB Chain, Tron, Solana, XRP, Dogecoin, Polygon, Avalanche, Arbitrum, Base, Optimism y Sui. La disponibilidad varía según la combinación de red y activo, y cada una puede reactivarse en momentos distintos.
Binance invita a los usuarios a consultar la página de retiros o el estado de la red para verificar la disponibilidad efectiva. El anuncio prevé posibles retrasos durante la fase inicial y precisa que los demás activos se rehabilitarán progresivamente, tras verificaciones de estabilidad y seguridad. La ventana anunciada ya había transcurrido en el momento de redactar este artículo, aunque el comunicado consultado no certifica que cada red haya completado su reapertura.
La suspensión se había presentado como medida de precaución para contener el incidente, evaluar su alcance y verificar la infraestructura de retiros. La reanudación gradual del servicio es, por tanto, un indicador operativo distinto de la restitución de reservas: una plataforma puede reanudar algunas transferencias mientras sigue comprando los activos faltantes y busca los robados.
Binance
Qué está confirmado y qué no
- Confirmado: Binance declara una cobertura del 95%; el FBI atribuye el ataque a TraderTraitor.
- No indicado: el 95% no es una proporción recuperada de los atacantes; el aviso del FBI no cuantifica los ETH convertidos.
- Por seguir: disponibilidad efectiva de los retiros por red, compra del 5% restante e informe técnico sobre el incidente.
La lectura de fondo
Nuestra valoración, declarada como tal, es que la respuesta de Binance intenta resolver dos problemas en paralelo: mantener cubiertos los saldos de los clientes y contener los movimientos de los fondos sustraídos. El primero depende de la capacidad financiera del exchange para comprar activos sustitutivos; el segundo, de la colaboración entre autoridades, emisores y operadores capaces de identificar o bloquear transacciones. El avance en el primer frente no mide automáticamente el éxito en el segundo.
Las señales concretas a seguir son la publicación de pruebas de reservas actualizadas y verificables, la reapertura efectiva de cada par red y activo, la cuota de tokens aún por adquirir y las actualizaciones de las autoridades sobre los fondos rastreados o congelados. Binance ha prometido un informe post-incidente tras la conclusión de la investigación. Hasta ese momento, el 95% sigue siendo una declaración del exchange sobre su nivel de cobertura, mientras que la atribución a TraderTraitor es la formulada por el FBI. Para los usuarios de LATAM con fondos en Binance, la pregunta práctica es una sola: cuándo estará disponible el retiro de su red y su par de activos específico.