Un banco francés fue robado en euros. El robo, sin embargo, se ve en dólares digitales.
El 4 de noviembre, Crédit Mutuel Arkéa confirmó un ciberataque: los agresores entraron a través de la plataforma de un proveedor externo y usaron la cuenta bancaria de la propia institución para enviar transferencias hacia otros bancos. Según el comunicado de la entidad, esas transferencias podrían haber permitido convertir el dinero en criptoactivos a través de plataformas especializadas. La estimación provisional es del orden de los 100 millones de euros; una parte fue bloqueada y los clientes, incluidos los de Fortuneo, no resultaron afectados. Es aquí donde el ataque a Crédit Mutuel Arkéa y la pista cripto se cruzan: según Bitquery, se rastrearon 126,04 millones de dólares en USDC salidos de Kraken, Crypto.com y OKX hacia 17 wallets, pero el vínculo completo con la pérdida del banco no ha sido demostrado públicamente.


Hemos revisado el comunicado del banco, el despacho de AFP retomado por Boursorama, la investigación de Bitquery, Ledger Insights, Cryptoast y las declaraciones de los exchanges. Reuters no fue accesible con nuestras herramientas, y la publicación del periodista Grégory Raymond en X la citamos a través de Bitquery.
El robo no ocurrió en la blockchain
La primera paradoja es que no se robó ninguna clave privada. Según el banco, los agresores accedieron a Arkéa a través de la plataforma de un proveedor cuyo nombre no fue revelado. Utilizaron la cuenta corporativa de la institución, no las de los clientes de las federaciones ni las de las filiales. El banco descarta el error humano y habla de un ataque sofisticado llegado desde el exterior, ahora contenido. Ningún acceso, precisa la entidad, pasó por Fortuneo.
Según AFP, el miércoles 4 de noviembre Arkéa presentó una denuncia ante la sección de ciberdelincuencia de la fiscalía de París. La fiscalía abrió una investigación por acceso a un sistema informático en banda organizada y la asignó a la oficina anticibercrimen de la policía. El banco asegura que las sumas no ponen en duda su solidez: en el primer semestre, recuerda AFP, registró 230 millones de euros de beneficio neto.
La pista lleva a cuentas en exchanges regulados
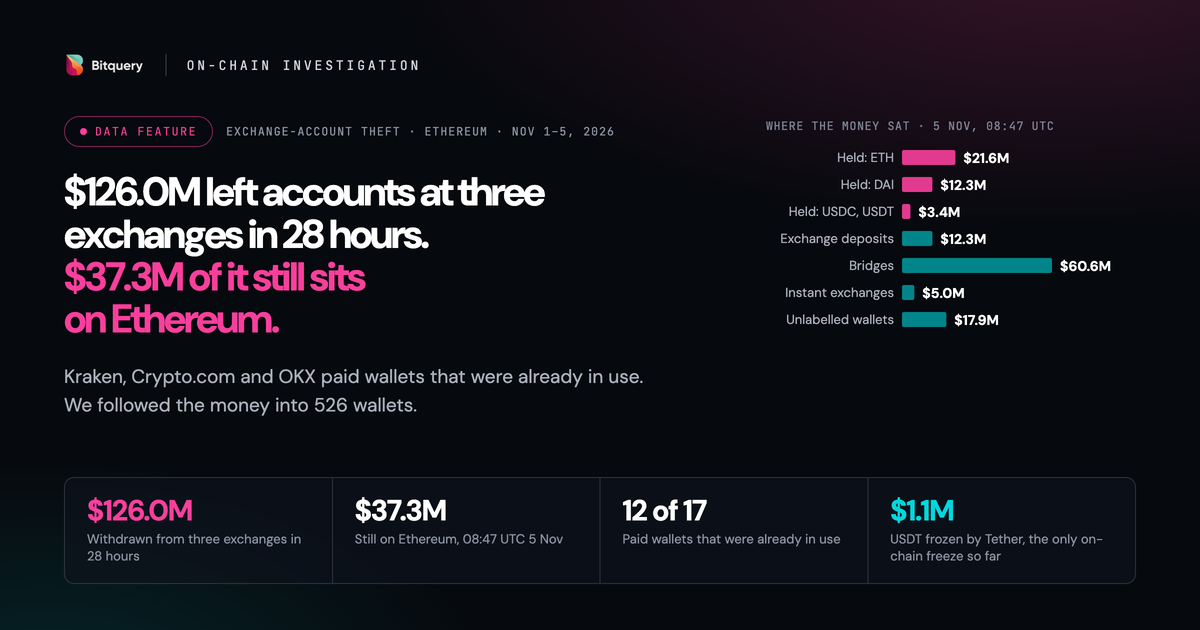
La segunda paradoja tiene que ver con el camino elegido. Según Grégory Raymond, citado por Bitquery, las transferencias llegaron a cuentas de exchanges abiertas con nombres falsos. Ledger Insights reconstruyó los retiros de USDC del 1 y 2 de noviembre: 102 millones desde cuentas en Kraken, 5,4 millones en Crypto.com y alrededor de 660.000 dólares en OKX. Con frecuencia había un pago de prueba de 1.000 dólares antes del saldo, entre 5 y 10 millones por vez. Bitquery llega a 126,04 millones hacia 17 wallets, con Kraken representando cerca del 95% del total; sin los cuatro wallets vinculados de forma indirecta, el total baja a 95,71 millones.
Kraken, según Ledger Insights, afirma que el incidente no se originó en su plataforma, que limitó las cuentas involucradas, que colabora con las fuerzas del orden y que ninguna cuenta de clientes fue comprometida. Crypto.com y OKX, según AMBCrypto, declararon bloquear los fondos relacionados y verificar el caso. Kraken opera en la Unión Europea con una licencia MiCA emitida por el Banco Central de Irlanda en 2025, según The Block. Las reglas europeas sobre proveedores de servicios de criptoactivos también son el eje de nuestro análisis sobre las estafas que imitan exchanges y autoridades.
Los fondos corren más rápido que los comunicados
Básicamente, según Bitquery, el primer retiro partió de OKX a las 12:25 UTC del domingo 1 de noviembre, y en solo tres horas hasta las 23:00 salieron aproximadamente 73,2 millones de dólares. En unas cuatro horas, 62,98 millones de stablecoins se convirtieron en 27.553 ETH a través de UniswapX. Después los fondos se dividieron. Alrededor de 36,09 millones fueron hacia LI.FI, incluido un servicio que convierte en Monero, cuyo rastro en la blockchain no es visible. Otros 8,14 millones terminaron en una dirección de depósito vinculada por TRM a Kyrrex. A las 08:47 UTC del 5 de noviembre quedaban rastreables aproximadamente 37,26 millones, el 30% del total.
El banco habló el 4 de noviembre, tres días después de los primeros retiros rastreados por Bitquery. ZachXBT, el investigador que había señalado el caso el 2 de noviembre sin nombrar a la víctima, sostiene que el silencio inicial permitió blanquear más de 30 millones de dólares. Según Cryptoast, ZachXBT también evalúa “con un alto grado de confianza” que los autores no están vinculados a Lazarus. Son valoraciones suyas, no conclusiones de las autoridades.
Quién bloquea y quién no
En las primeras horas el freno llegó principalmente de los exchanges, que limitaron las cuentas. En la blockchain los bloqueos fueron escasos: según Bitquery, Tether congeló alrededor de 1,14 millones de USDT el 2 de noviembre, mientras que al 5 de noviembre Circle no había bloqueado ninguno de los 1,71 millones de USDC que aún permanecían en los wallets rastreados. La diferencia entre emisores es uno de los temas de nuestra comparativa entre USDT y USDC, y el poder de congelamiento de Tether forma parte de la delgada línea entre estabilidad e inquietudes que rodea al emisor.
Las cifras no cuadran, todavía
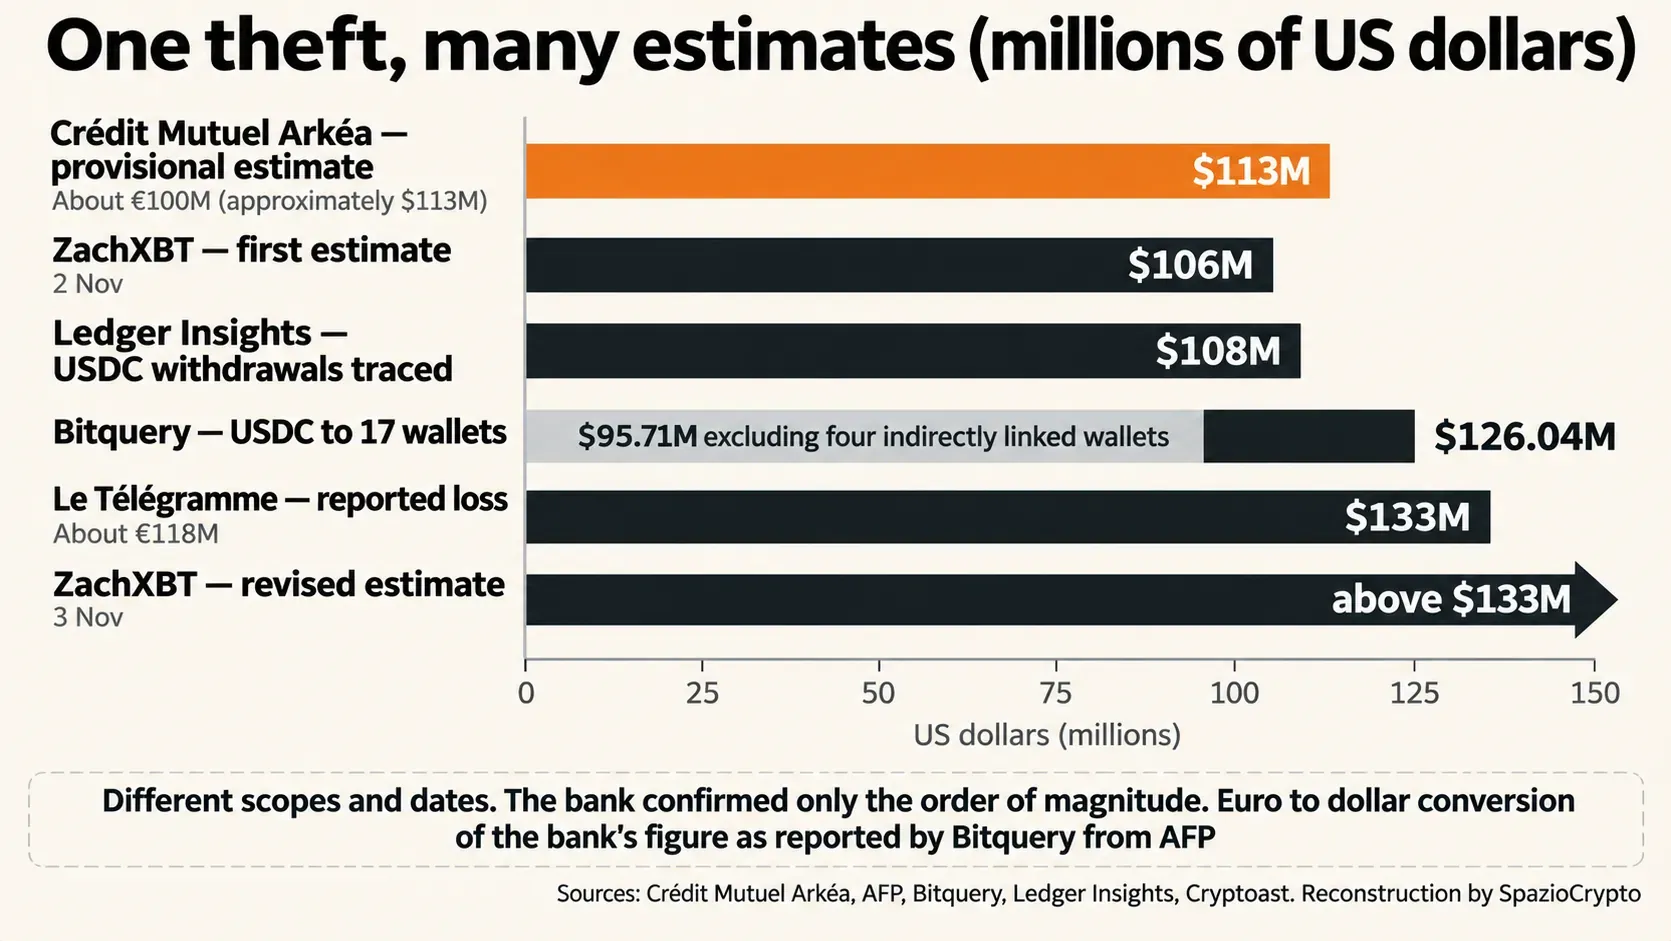
La tercera paradoja es que la víctima declara menos de lo que contabilizan los demás. El banco habla de unos 100 millones de euros, equivalentes a unos 113 millones de dólares al tipo de cambio usado por AFP según Bitquery. Le Télégramme escribió 133 millones de dólares, 118 millones de euros, y Arkéa aceptó el orden de magnitud sin confirmar la cifra exacta. ZachXBT partió de 106 millones y los elevó a más de 133. Bitquery admite que aún no sabe explicar la distancia entre estas estimaciones.
Qué falta por demostrar
Mucho. El vínculo completo entre las transferencias salidas del banco y los flujos on-chain no ha sido demostrado públicamente: Bitquery no atribuye los 17 wallets a ninguna persona y basa la conexión en reportes de prensa y en el comportamiento de los wallets. No se conocen el nombre del proveedor externo, la fecha exacta de la intrusión, la forma en que se abrieron las cuentas en los exchanges ni el importe bloqueado ni dónde.
 Gaurav Agarwal
El caso Arkéa en síntesis
Qué está confirmado y qué no
- Confirmado: ataque a través de la plataforma de un proveedor externo, transferencias desde la cuenta del banco, estimación provisional del orden de los 100 millones de euros, clientes no afectados, denuncia e investigación en París.
- No indicado: nombre del proveedor, fecha de la intrusión, importe definitivo y bloqueado, prueba pública del vínculo con los 126,04 millones de USDC rastreados por Bitquery.
- Por seguir: la investigación de la fiscalía de París, la recuperación de los fondos, las verificaciones sobre las cuentas abiertas con nombres falsos y posibles bloqueos por parte de Circle.
La lectura más amplia
En la práctica, es nuestra lectura que este caso invierte el relato habitual. No fue la blockchain la que falló, sino la cadena de proveedores de un banco tradicional, y los criptoactivos llegaron después, como vía de salida rápida. La dependencia de proveedores externos es un problema que la finanza europea ya conoce, como muestra el caso de la finanza de la UE que depende de IA extranjeras, y aquí tuvo un coste medible.
El segundo punto atañe a quién puede detener el dinero. Los bancos llevan tiempo experimentando con la blockchain, como los británicos con los depósitos tokenizados interbancarios, pero cuando los fondos salen del sistema bancario el freno pasa a exchanges y emisores. Circle, que mientras tanto lleva USDC a 40 mercados emergentes, al 5 de noviembre no había bloqueado nada. Por seguir: la investigación, las verificaciones sobre la identidad de los titulares de las cuentas y la proporción de fondos que regresará.