El protocolo resistió. Lo que falló fue el software con que un trader firmaba sus propias órdenes.
El 16 de noviembre de 2026, Lighter, plataforma de derivados perpetuos construida como red de segunda capa sobre Ethereum, reactivó los retiros después de haberlos suspendido por la mañana. Según el post-mortem publicado a las 18:20 UTC, un software de firma externo a sus SDK oficiales reutilizaba los nonces y permitió reconstruir las claves privadas de las API a partir de las firmas públicas. Este es el exploit de Lighter a través de las API keys: según Bitquery, citada por CoinDesk y Cointelegraph, se verificó on-chain un retiro de 10.393.057 USDC, mientras que el consejo de seguridad devolvió aproximadamente 5 millones al trader afectado.
Las fuentes consultadas para este artículo incluyen The Defiant, TokenPost, CoinDesk, Cointelegraph y crypto.news. Los horarios se obtuvieron a partir de los identificadores de los posts en X. El análisis de Bitquery se cita a través de CoinDesk y Cointelegraph, ya que el enlace original no estaba disponible.
, Lighter (@Lighter_xyz) November 16, 2026
Deposits and withdrawals are back to normal following the deactivation of Guardian Mode by the Lighter Security Council.
, Lighter (@Lighter_xyz) November 16, 2026
More details on what happened: https://t.co/HLIw6E7UdO https://t.co/rYf8oXx7Du
El protocolo resistió, el software del cliente no
Lighter atribuye el incidente a un código de firma inseguro utilizado por las cuentas afectadas, no a sus propios SDK. El protocolo, los contratos inteligentes y la infraestructura, según la empresa, no fueron comprometidos. Un nonce es un valor secreto que debe usarse una sola vez para generar cada firma digital. Si ese mismo valor aparece en dos firmas distintas, la matemática permite a cualquiera que las observe recuperar la clave privada. Se trata de un error conocido desde hace años en la criptografía aplicada.
Quién resultó afectado sigue siendo poco claro. The Defiant habla de un trader y sus claves API. CoinDesk informa de que Lighter había advertido a usuarios con cuentas vinculadas a API de creadores de mercado. Investigadores citados por crypto.news mencionaban dos grandes cuentas de market makers. El nombre del software de firma no fue divulgado.
Una clave limitada encontró una puerta trasera
La segunda paradoja es que las API keys de Lighter no pueden retirar fondos hacia una billetera externa. Según la documentación citada por Cointelegraph, sirven para hacer trading, gestionar posiciones y mover fondos entre cuentas de la misma billetera, mientras que las transferencias hacia otros titulares requieren la firma de la billetera. La regla funcionó, pero había un resquicio.
Según la reconstrucción de Lighter reportada por The Defiant, un pool público creado por una cuenta contaba como subcuenta propia. Con la clave robada, el atacante podía mover fondos hacia ese pool. Compró cuotas del pool desde otra cuenta, transfirió los fondos sin generar nuevas cuotas y luego las rescató y retiró. A partir de ahora, las transferencias hacia pools públicos requieren la firma de la billetera y las firmas de las API keys ya no son públicas.
Diez millones de USDC convertidos en ether en minutos
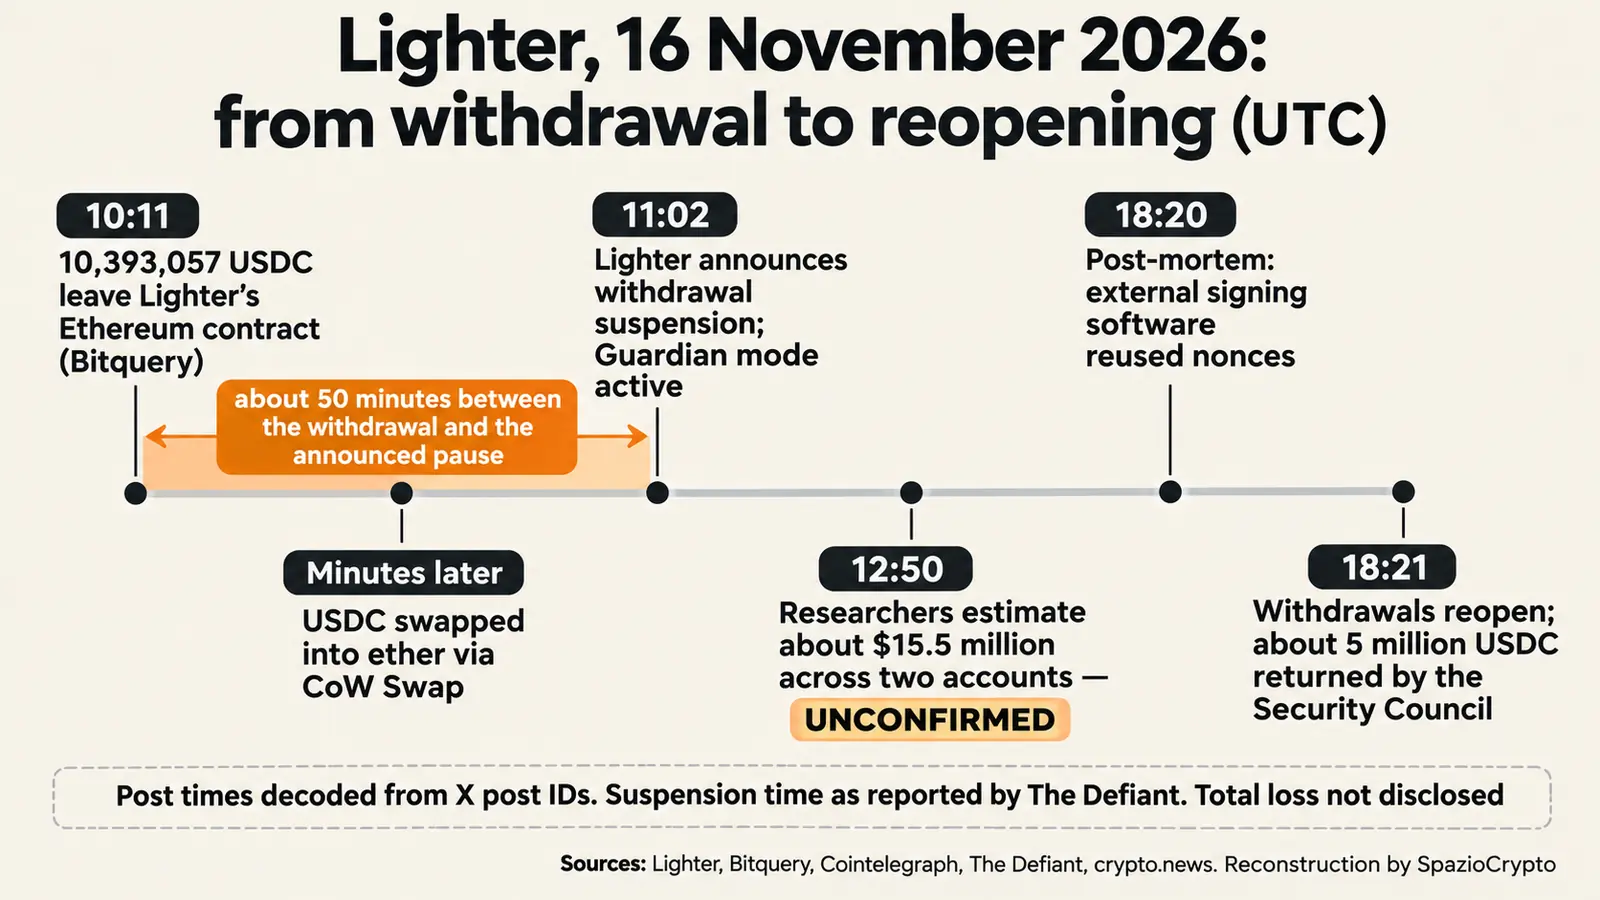
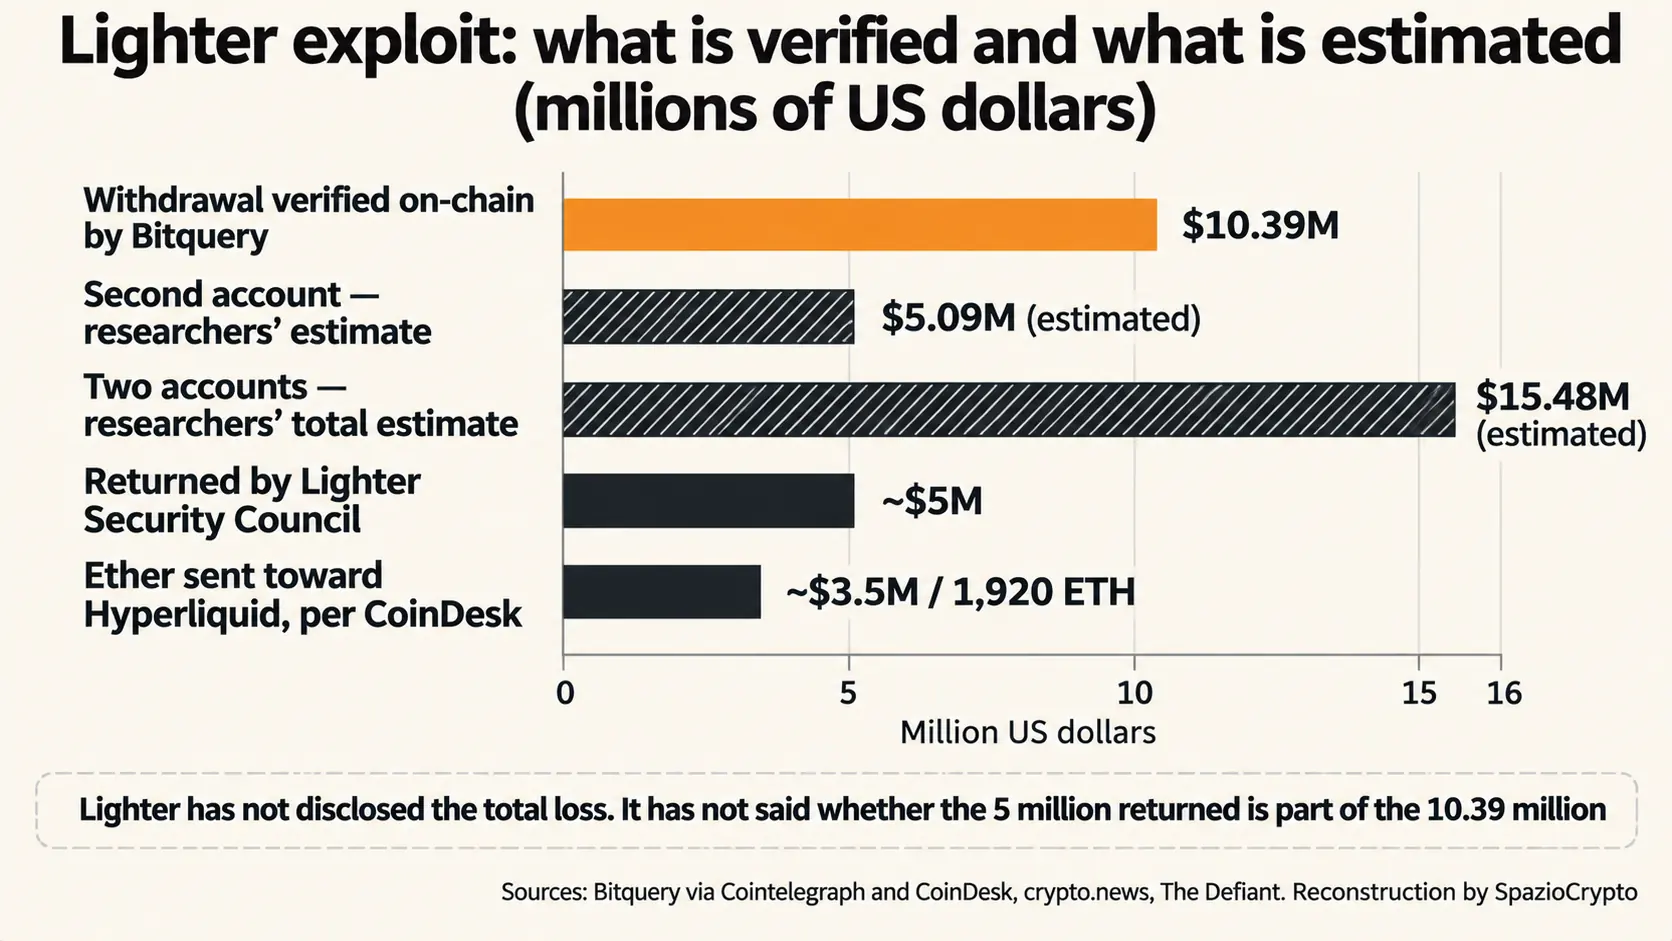
Básicamente, según Bitquery, citada por Cointelegraph, 10.393.057 USDC salieron del contrato de Lighter en Ethereum a las 10:11 UTC, hacia una billetera que comienza con 0xb3f y que Lighter vinculó públicamente al atacante. En pocos minutos, los USDC fueron convertidos en ether a través de CoW Swap. Crypto.news reporta aproximadamente 5.400 ETH. Según CoinDesk, alrededor de 1.920 ETH, equivalentes a 3,5 millones de dólares, pasaron desde 12 billeteras hacia Hyperliquid para comprar XMR1, un token que remite a Monero.
La rapidez de la conversión no parece casual. Los USDC pueden ser congelados por el emisor; el ether, no. Esta diferencia entre stablecoins en términos de control es uno de los temas centrales al comparar USDT y USDC. El poder de bloqueo de los emisores forma parte también de la delgada línea entre estabilidad y preocupaciones que acompaña a las stablecoins, especialmente relevante en mercados latinoamericanos donde la dolarización digital es una realidad cotidiana.
El freno llegó después del robo
El sistema Guardian suspendió los retiros y la creación de nuevos pools. Según The Defiant, Lighter anunció la suspensión a las 6:02 hora de Nueva York (11:02 UTC), aproximadamente cincuenta minutos después del retiro de los 10,39 millones. El freno protegió el resto, no esa suma.
Por la tarde, el consejo de seguridad desactivó el modo Guardian y devolvió aproximadamente 5 millones de USDC al trader afectado. The Defiant describe esta acción como una recuperación gestionada por el consejo durante la pausa, no como una devolución voluntaria del atacante. A las 18:21 UTC, Lighter comunicó que depósitos y retiros habían vuelto a la normalidad, con las solicitudes pendientes aún en proceso. Según TokenPost, la empresa prevé también listas de direcciones IP autorizadas, permisos y límites por clave. Un monitoreo para revocar las que presenten riesgo.
Las cifras que faltan
Lighter no ha comunicado la pérdida total. El dato verificado on-chain es el retiro de 10.393.057 USDC. Investigadores citados por crypto.news estimaban aproximadamente 15,5 millones en dos cuentas: 10,39 más cerca de 5,09 millones adicionales. Sin embargo, según CoinDesk, Lighter no confirmó esa cifra. Los 5 millones devueltos se acercan a la estimación sobre la segunda cuenta, pero la empresa no aclaró si ambas sumas coinciden ni si forman parte de los 10,39 millones.
El mercado reaccionó de inmediato. Según CoinDesk, el token LIT cayó más del 10%, por debajo de los 2,48 dólares, antes de recuperarse hasta 2,62. Crypto.news reporta que Upbit y Bithumb habrían suspendido depósitos y retiros de LIT. Para leer estos movimientos con perspectiva, conviene entender el valor total del token, tal como explicamos en nuestra guía sobre cómo se lee la market cap.
Qué cambia para quienes usan las API
Lighter pidió a quienes usan software de firma personalizado o de terceros que roten todas sus API keys. Quien no tenga la certeza de que los nonces no se reutilizan, añade la empresa, debería migrar a las herramientas oficiales. El punto va más allá de Lighter. Una clave API es una clave a todos los efectos, aunque sea limitada. Debe custodiarse con el mismo cuidado que una billetera, tal como explicamos en nuestra guía sobre self-custody, exchanges y wallets y en la de cómo abrir una crypto wallet.
El caso Lighter en síntesis
Qué está confirmado y qué no
- Confirmado: retiro on-chain de 10.393.057 USDC a las 10:11 UTC, retiros suspendidos por el sistema Guardian, aproximadamente 5 millones de USDC devueltos por el consejo de seguridad, retiros reactivados a las 18:21 UTC del 16 de noviembre.
- Sin confirmar: la pérdida total, el nombre del software de firma, la relación entre los 5 millones devueltos y los 10,39 millones retirados, la validez de la estimación de 15,5 millones.
- Por seguir: el resultado de las solicitudes de retiro pendientes, los nuevos permisos y límites para las API keys, el destino de los ether convertidos y la posible exposición de otras cuentas afectadas.
La lectura más amplia
En la práctica, nuestra lectura, que declaramos como tal: en las finanzas descentralizadas, el eslabón débil se está desplazando del contrato al cliente. Los contratos inteligentes de Lighter resistieron, pero un trader profesional perdió fondos por un error en su propio software de firma. El mismo patrón, la clave perdida fuera de la plataforma, reaparece en muchos casos de robo, desde grandes vulneraciones hasta estafas que imitan exchanges y autoridades. En LATAM, donde muchos usuarios operan con software personalizado o bots de trading para sortear restricciones cambiarias, este tipo de riesgo es especialmente relevante.
El segundo punto es el consejo de seguridad. Detuvo los retiros y devolvió 5 millones, protegiendo a los traders. Muestra también que el sistema tiene un freno de emergencia y alguien que lo controla: un poder que quienes usan la plataforma deben conocer. Tres señales por vigilar: si Lighter publicará la pérdida total, si aclarará cómo se realizó la devolución y si otras cuentas con firmas personalizadas resultaron expuestas.