El caso Revolut incorpora un elemento que transforma el estado de una parte fundamental del asunto: por primera vez existe una verificación institucional italiana, no solo una reivindicación del atacante, sobre un punto específico de compromiso ocurrido en Italia. El 18 de septiembre, respondiendo en el Parlamento a una interpelación urgente, la subsecretaria del Interior Wanda Ferro comunicó los resultados de las verificaciones realizadas por la Agencia para la Ciberseguridad Nacional: son 8, sobre un total de 680, los clientes italianos involucrados, y una dirección de correo electrónico certificado (PEC) vinculada a la Prefectura de Reggio Calabria aparece efectivamente comprometida. Esta actualización sobre el caso Revolut y la PEC italiana comprometida marca un cambio de estado preciso que debe narrarse con el mismo rigor aplicado hasta ahora.
Ante todo, la precisión más importante, sobre la que construir todo el análisis: esta confirmación se refiere a un elemento específico y acotado. No confirma, y no debe confundirse con, las reivindicaciones mucho más amplias formuladas por el atacante en días pasados sobre una supuesta compromisión de varios departamentos de las fuerzas de seguridad italianas durante seis meses, con ciento cuarenta y siete gigabytes de material sustraído. Esa parte de la historia sigue siendo, a día de hoy, no confirmada por las autoridades italianas. Veamos con orden qué dice realmente la comunicación oficial.
Qué dijo el Gobierno en el Parlamento
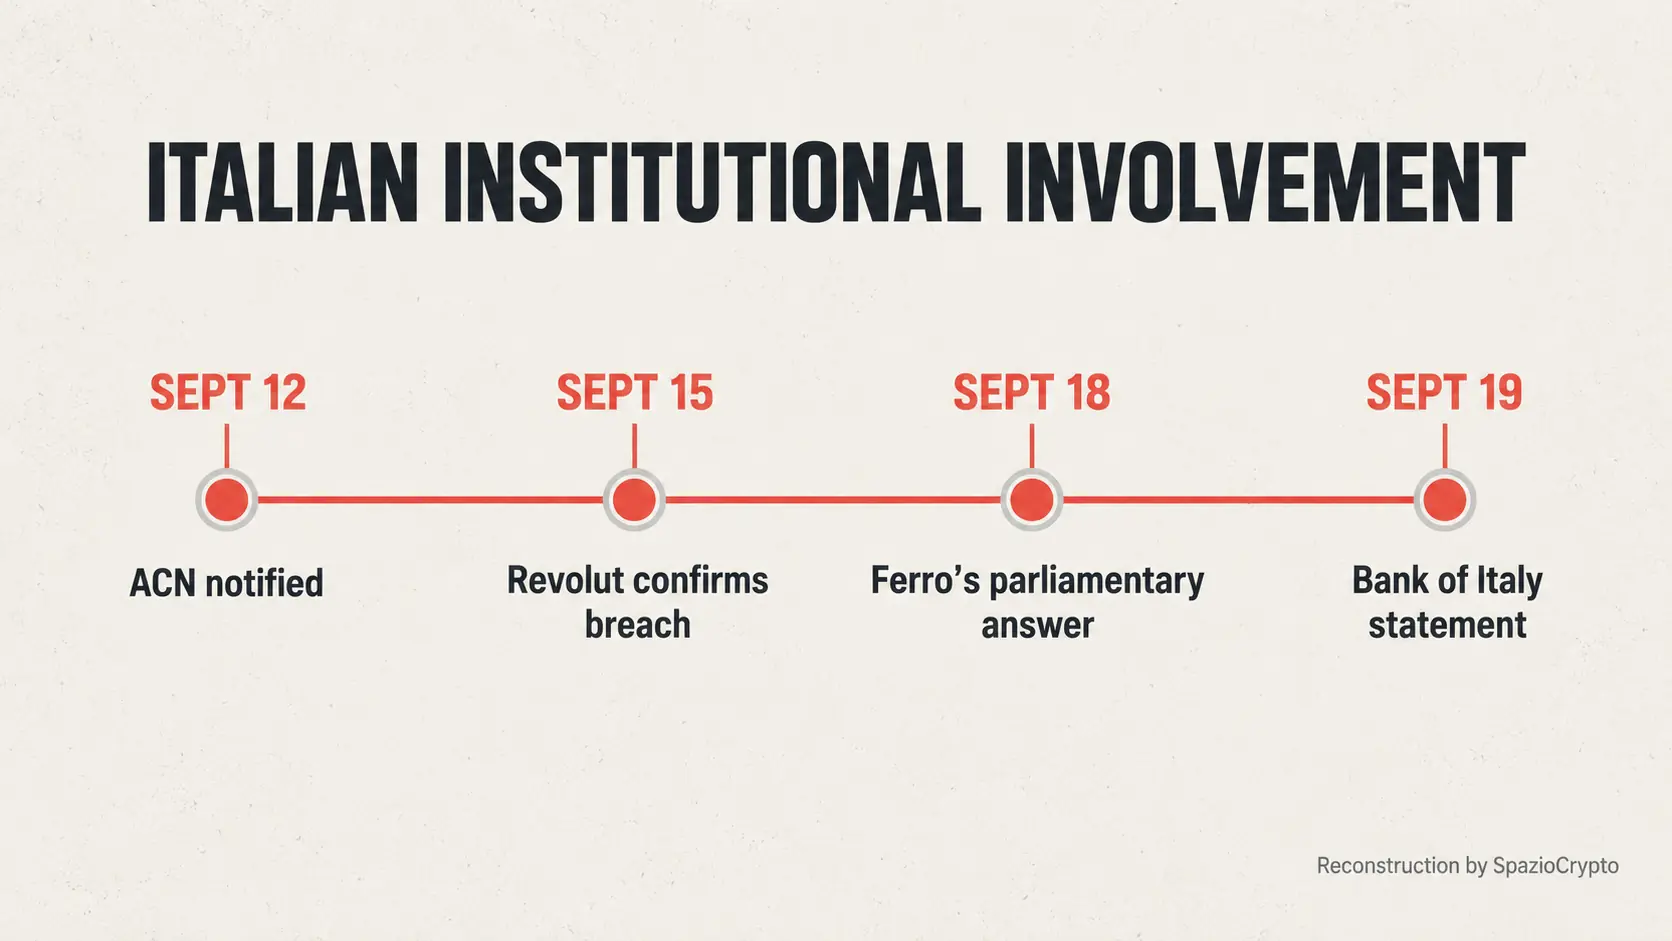
Según lo referido por la subsecretaria Ferro, la Agencia para la Ciberseguridad Nacional fue informada por Revolut el 12 de septiembre de un posible incidente informático. El 15 de septiembre, la empresa confirmó formalmente la filtración de datos, precisando haber proporcionado datos relativos a seiscientos ochenta clientes en total, de los cuales ocho eran italianos, y haber notificado directamente a las personas afectadas. En concreto, Revolut señaló la compromisión de una dirección de correo electrónico certificado vinculada precisamente a la Prefectura de Reggio Calabria.
Un detalle técnico relevante, explicado por la propia Ferro, aclara cómo se llegó a esta verificación: el CSIRT Italia, el equipo de la Agencia especializado en gestión de incidentes informáticos, pudo constatar la compromisión analizando una muestra facilitada por la propia Revolut de uno de los correos fraudulentos con los que los atacantes realizaban solicitudes de información. No se trata, por tanto, de una investigación independiente llevada a cabo directamente sobre los sistemas de la Prefectura, sino de la verificación de un elemento técnico concreto aportado por la misma empresa víctima del fraude.
Un detalle legal que explica el camino seguido
Concretamente, existe un elemento normativo, surgido de la propia respuesta parlamentaria, que ayuda a entender por qué este asunto se ha canalizado a través de vías institucionales y políticas en lugar de un procedimiento de conformidad estándar. Revolut, en tanto que entidad de derecho británico, no está entre los sujetos sometidos a las obligaciones previstas por la normativa italiana y europea sobre seguridad de redes, la denominada NIS, y por tanto no estaría obligada a realizar notificaciones formales a la Agencia nacional según los procedimientos ordinarios previstos para empresas que operan bajo esa jurisdicción. Esto explica por qué la información llegó a las autoridades italianas por una vía más informal, y por qué el caso terminó debatiéndose directamente en el Parlamento en lugar de seguir el trámite técnico-burocrático estándar.
Las investigaciones, precisó Ferro, siguen en curso. La Agencia para la Ciberseguridad Nacional informó de estar manteniendo interlocuciones continuas con Revolut para profundizar en los elementos detectados, además de colaborar con el Ministerio del Interior en la mitigación de la amenaza. En las verificaciones participan también la Policía Postal y la Dirección Nacional Antimafia y Antiterrorismo, un detalle que revela el nivel de atención institucional dedicado al caso, pese a que por ahora solo se ha confirmado la compromisión de una única dirección.
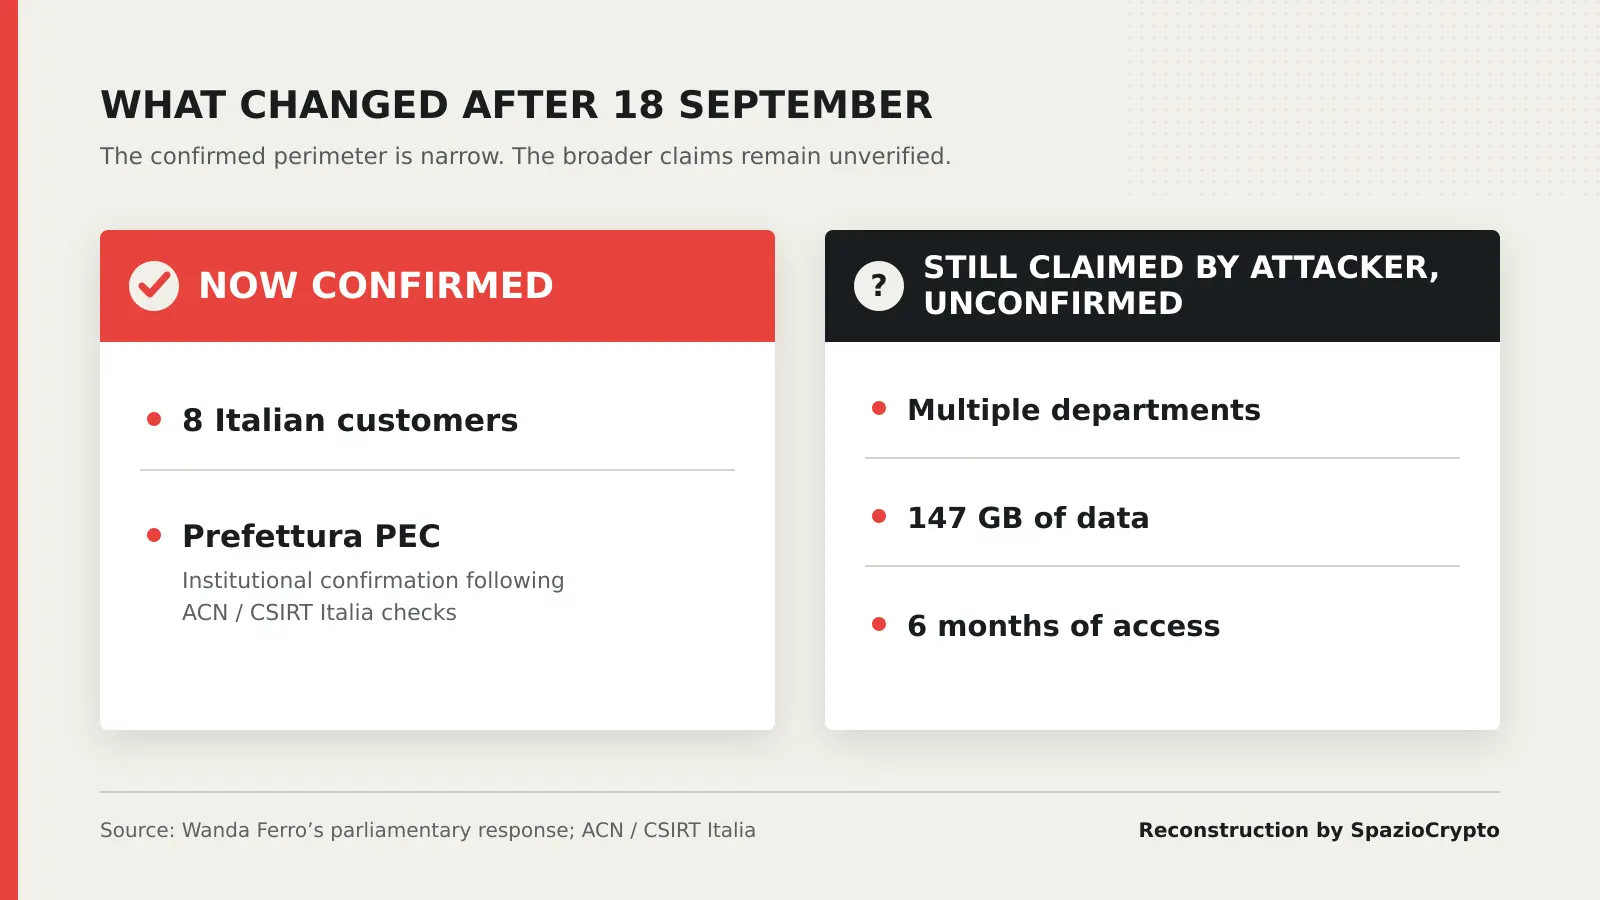
Confirmado frente a aún reivindicado (actualizado)
Qué cambia con la actualización del 18 de septiembre. Fuente: respuesta parlamentaria, ACN/CSIRT Italia, 2026
- Ahora confirmado: 8 clientes italianos de un total de 680; la PEC de la Prefectura de Reggio Calabria comprometida.
- Aún reivindicado, no confirmado: varios departamentos de fuerzas de seguridad, 147 GB, seis meses de acceso.
- Aún abierto: las investigaciones continúan, sin ninguna conclusión definitiva anunciada.
El Banco de Italia también sigue el asunto
Para completar el cuadro institucional, el 19 de septiembre llegaron declaraciones atribuidas a fuentes del Banco de Italia, según las cuales la institución central sigue con atención la evolución de la situación. Es una intervención que, aunque concisa, confirma que el caso ya está siendo monitoreado en múltiples niveles del aparato institucional italiano, desde la seguridad informática hasta la supervisión financiera. Un indicio claro de que las implicaciones del asunto se consideran relevantes más allá del episodio de seguridad concreto.
Por qué la distinción sigue siendo esencial
Volvamos al punto metodológico que ya habíamos señalado en las actualizaciones anteriores sobre este asunto, porque sigue siendo válido y se vuelve todavía más importante ahora que una parte de la historia ha recibido confirmación oficial. La verificación de hoy se refiere a una única dirección de correo electrónico certificado, identificada mediante el análisis de una muestra proporcionada por la propia Revolut. No se refiere, y no debe confundirse con, las afirmaciones mucho más extensas formuladas por quien se atribuyó el ataque, según las cuales habrían sido comprometidos varios departamentos de las fuerzas de seguridad italianas durante seis meses, con ciento cuarenta y siete gigabytes de material sustraído, tal como recogimos en nuestra actualización anterior sobre esas reivindicaciones.
Las autoridades italianas no han confirmado, a día de hoy, esa parte más amplia de la historia. La confirmación de hoy sobre una única dirección PEC no debe leerse como una validación indirecta de toda la narrativa del atacante. Son dos planos distintos, y tratarlos como si fueran lo mismo sería un error periodístico, además de potencialmente injusto con las instituciones implicadas, antes de que las investigaciones en curso lleguen a conclusiones definitivas.
La lectura más amplia
Esta actualización, aunque acotada en su alcance concreto, marca un paso significativo en el asunto que empezamos a seguir con el primer relato de la falsa solicitud gubernamental que engañó a Revolut. Por primera vez, un elemento específico del componente italiano de la historia sale del terreno de las meras reivindicaciones y recibe una verificación institucional, aunque obtenida de manera indirecta a través de una muestra proporcionada por la propia empresa afectada, no por una investigación autónoma y concluida sobre los sistemas de la administración pública.
La lección para quien observa sigue siendo la misma de los capítulos anteriores, reforzada por este último desarrollo: en los asuntos de ciberseguridad de esta complejidad, la verdad emerge casi siempre por etapas, con confirmaciones parciales que llegan en momentos distintos y que deben manejarse con el mismo rigor, sin extender jamás una confirmación específica a toda una narrativa más amplia. Continuaremos siguiendo los avances de este asunto con el mismo método, actualizando la reconstrucción solo cuando surjan nuevas confirmaciones verificables y distinguiendo siempre con claridad qué sabemos con certeza de lo que sigue siendo, por ahora, solo una afirmación pendiente de verificar.