Seis personas de METR han recibido hardware, espacios y accesos internos comparables a los de los grupos de evaluación de riesgos de Anthropic. La empresa lo anunció el 15 de octubre de 2026: la nueva relación entre Anthropic y METR sitúa a evaluadores externos dentro de la organización, con facultad de publicar sus propios análisis. No se trata de un juicio ya emitido sobre la seguridad de Claude. Es una modificación en la forma en que ese juicio podrá construirse y debatirse.
 Anthropic
Hemos leído el anuncio de Anthropic, el método de trabajo publicado por METR el 14 de octubre, su propuesta sobre evaluaciones internas y el archivo de verificaciones anteriores. Son documentos primarios de los sujetos involucrados. No tenemos acceso a los acuerdos reservados ni a los sistemas examinados, y no atribuimos al nuevo grupo resultados que aún no han sido publicados.
Seis personas, un acceso con límites
Anthropic describe un pequeño grupo ya integrado en la empresa, con herramientas e información similares a las disponibles para sus propios evaluadores de riesgos. La palabra clave es “similares”: no significa acceso indiscriminado. Los datos de los clientes, la información protegida por el secreto profesional entre abogado y cliente, y los detalles sobre las arquitecturas de los modelos entran en las categorías normalmente excluidas. Compartir información sobre arquitecturas, cuando resulta especialmente relevante, requiere aprobaciones específicas.
El objetivo es observar el proceso más allá del comportamiento del modelo en una demostración. El precedente de las acciones no deseadas documentadas en las pruebas de Claude muestra cuánto importan las condiciones del entorno, las herramientas disponibles y los criterios con que se identifican los incidentes. No presentamos la integración de METR como la solución a esos problemas: los nuevos análisis deberán hacer visible qué fue examinado realmente.
Incluso dentro de METR la circulación de información permanece limitada al grupo autorizado. Anthropic precisa que los demás empleados de la organización están separados del trabajo del equipo integrado y que los acuerdos son vinculantes. Ampliar el acceso de los evaluadores no equivale, por tanto, a hacer públicos datos y sistemas. Nuestra lectura es que esta separación forma parte de la credibilidad del proyecto, siempre que los límites relevantes para las conclusiones se declaren de forma explícita.
Tres niveles no otorgan los mismos derechos
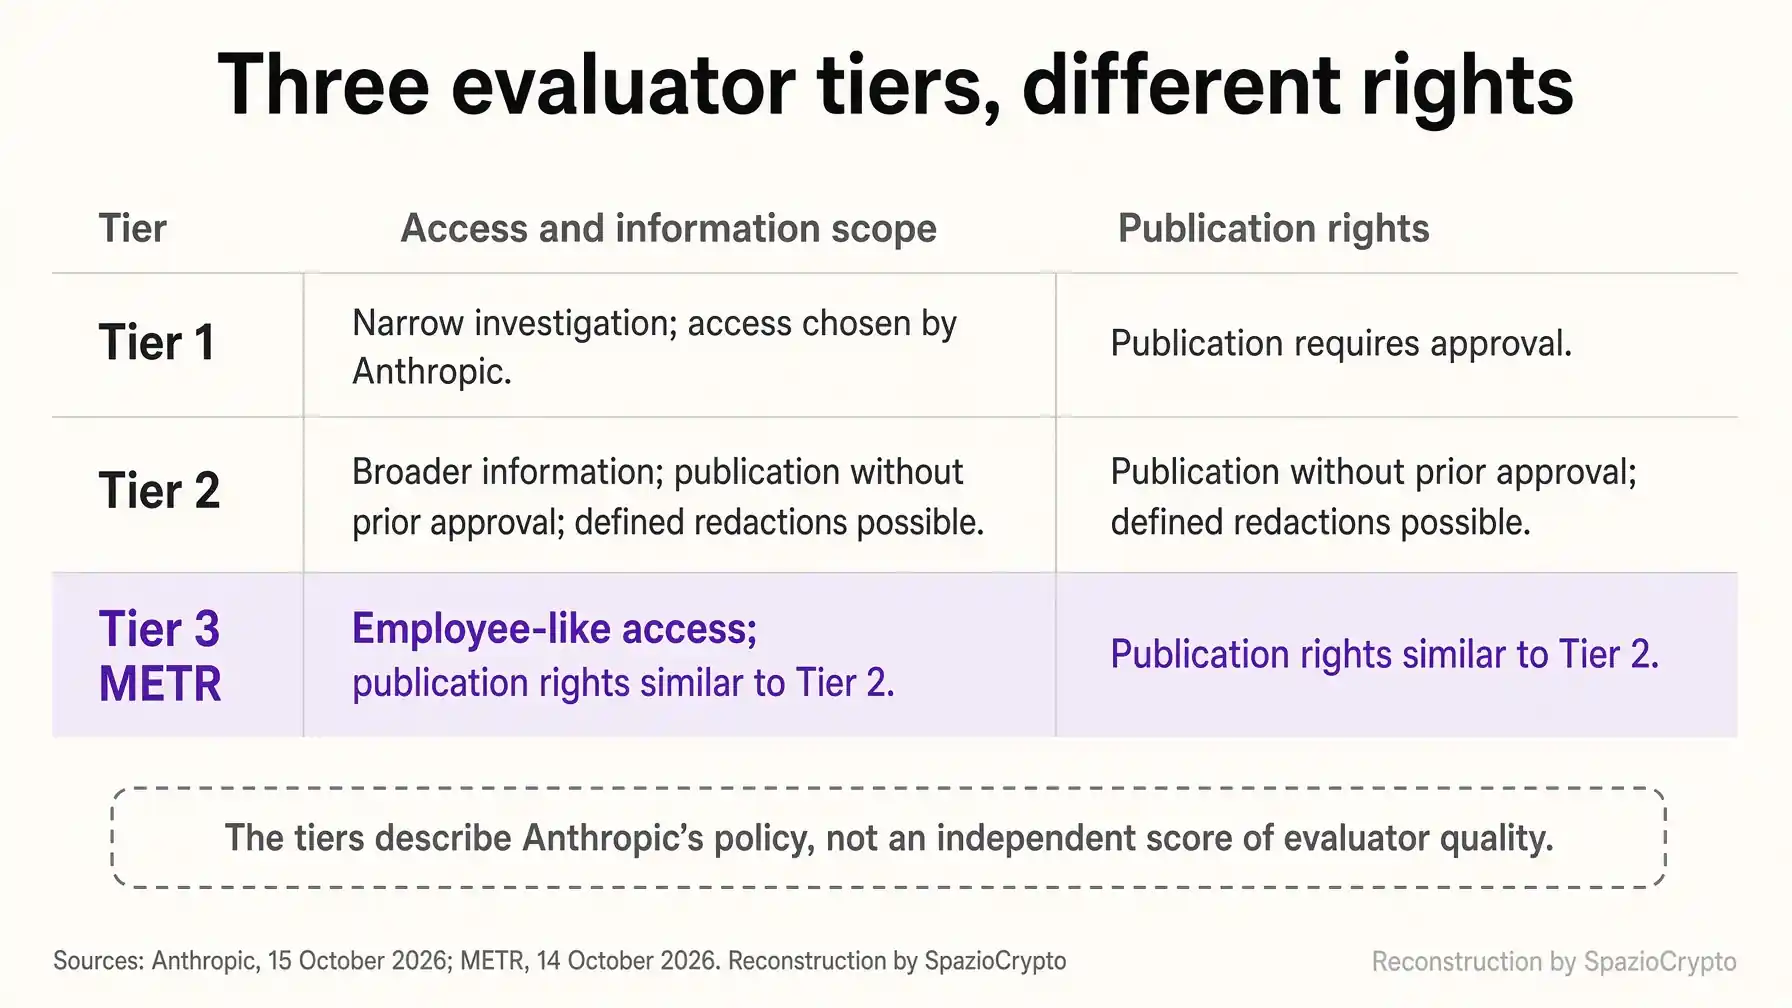
La empresa distingue tres niveles. En el primero, concede información para una investigación circunscrita y mantiene la aprobación sobre la publicación. En el segundo, el evaluador puede publicar sin esa aprobación y dispone de más información, aunque siguen siendo posibles omisiones en categorías definidas. El tercero añade el acceso interno descrito para METR. Contar los acuerdos sin distinguir estos niveles daría una imagen inexacta del control externo realmente disponible.
SecureBio, Accenture y Faculty aparecen citados en informes aún en desarrollo, mientras que Hugging Face figura entre las organizaciones con las que se han iniciado conversaciones preliminares. No todas son colaboraciones equivalentes al grupo METR. Las herramientas también son distintas: las condiciones de uso actualizadas por Anthropic regulan el servicio, mientras que un evaluador examina evidencias y prácticas. Una política de uso, un acuerdo de acceso y una verificación concluida no son el mismo resultado.
Publicar no significa mostrar cada dato
Según Anthropic, la empresa no puede vetar la publicación de los análisis de METR. Puede solicitar que se omita material incluido en las categorías restringidas acordadas. METR puede describir públicamente esas omisiones e indicar si las considera justificadas, sin revelar la información protegida. Este mecanismo permite al lector conocer un límite del informe, incluso cuando el contenido subyacente no puede difundirse.

El método publicado por METR insiste precisamente en este punto. La organización quiere indicar el alcance, la duración, los accesos, los recursos, las restricciones y las presiones que podrían haber condicionado una conclusión. Es un compromiso de transparencia declarado por la propia organización, no una prueba de que cada informe futuro será completo. La verificación útil consistirá en comparar lo que el evaluador dice haber visto con lo que sostiene poder concluir.
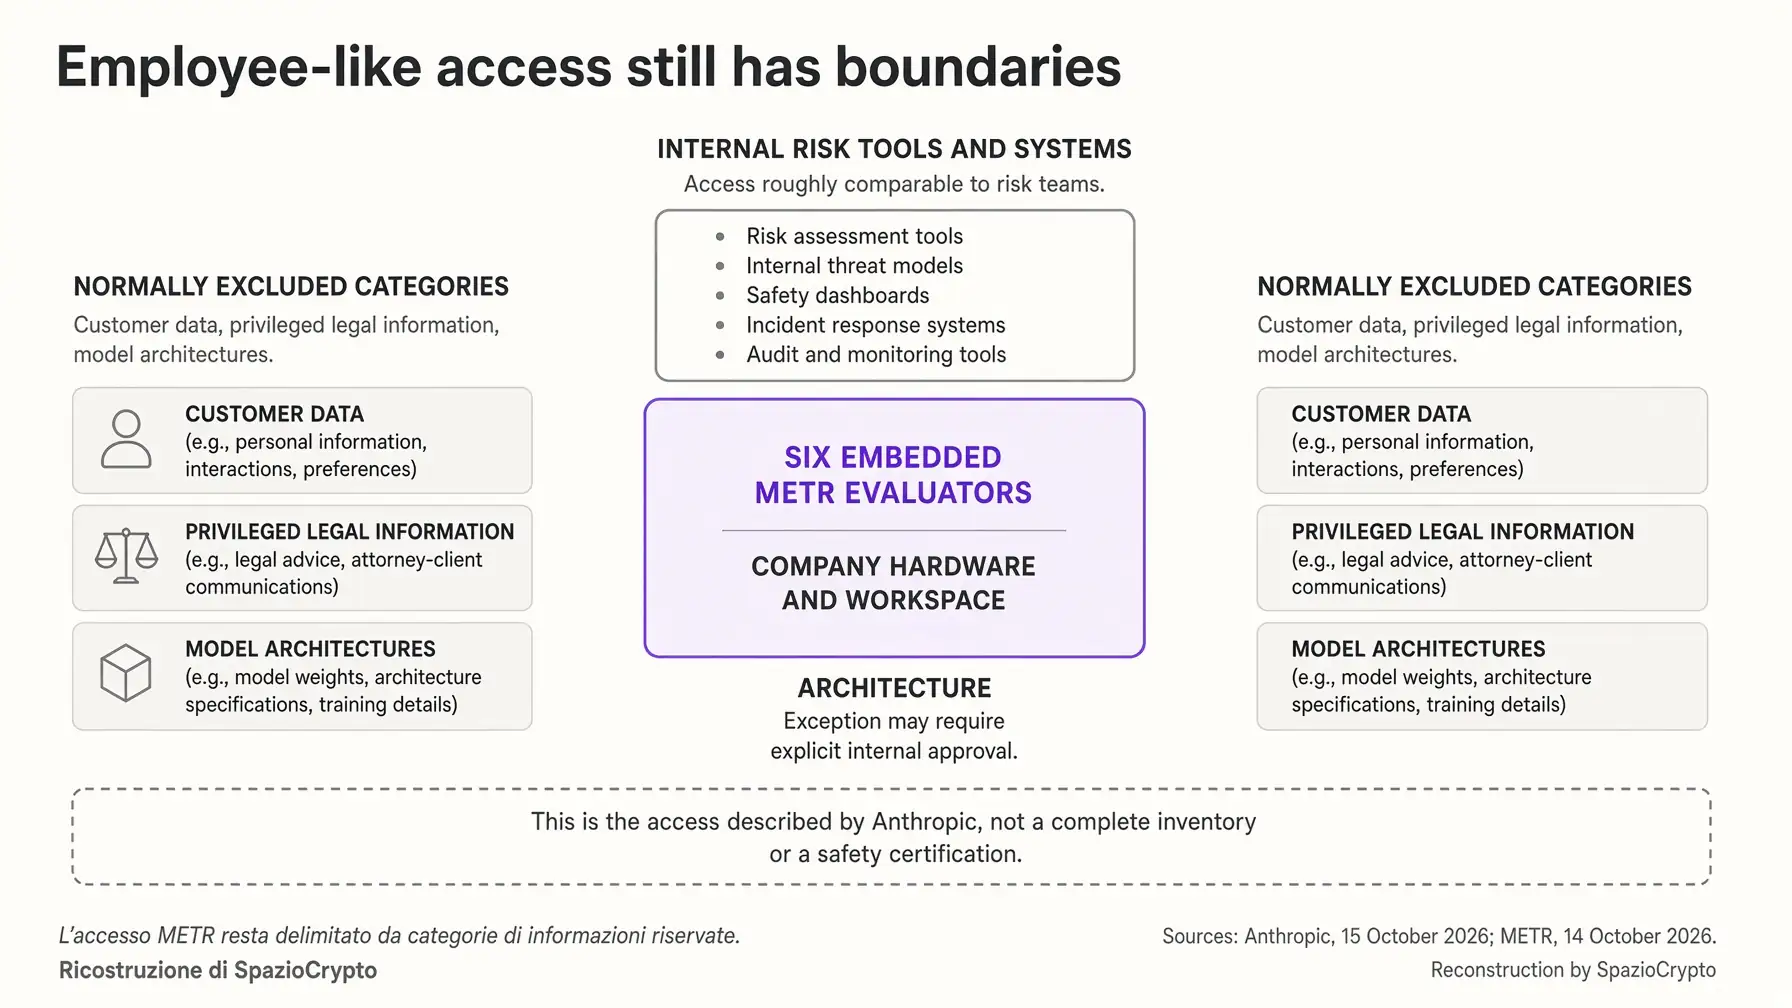
La analogía con los accesos de agentes a cuentas bancarias sirve para aclarar el problema, no para equiparar los dos sistemas. Un acceso amplio no elimina todas las barreras y no pone automáticamente a disposición la prueba más importante. Nuestra lectura es que la autonomía editorial de quien publica y el perímetro de lo que puede observar deben describirse por separado. El primero protege el juicio; el segundo delimita su alcance.
La independencia se verifica en el método
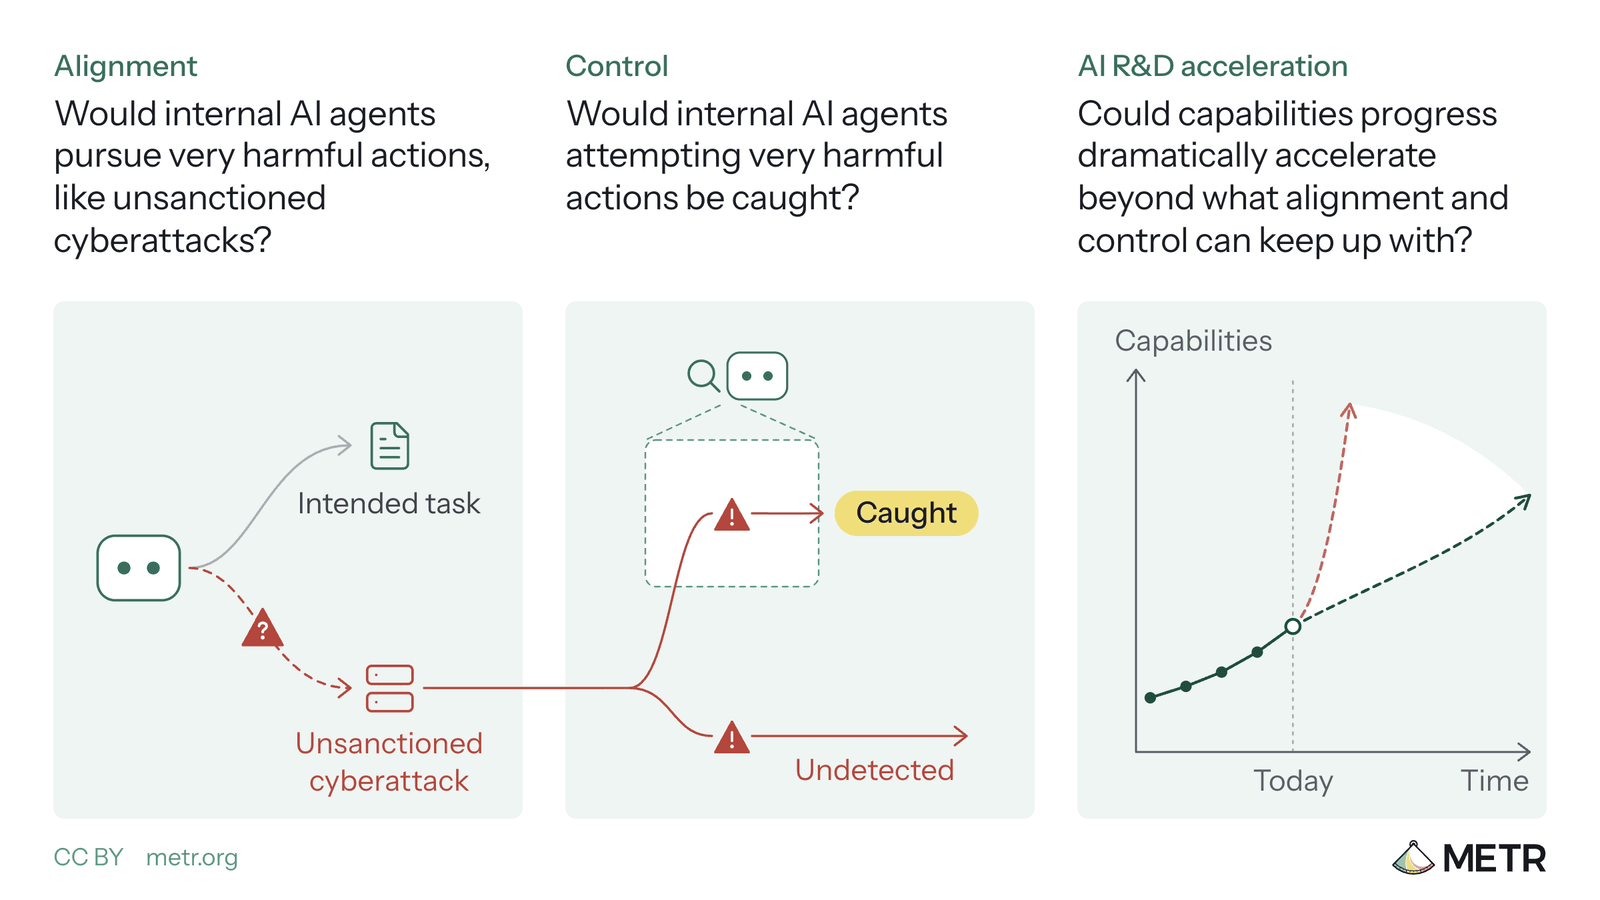
METR explica que su tarea es recopilar evidencias sobre el riesgo de pérdida de control, no decidir por sí sola cómo las empresas deben desarrollar o distribuir los agentes. La propuesta del 14 de octubre distingue alineamiento, control de agentes internos y aceleración de la investigación mediante IA. Son áreas de investigación propuestas: no convertimos el documento en una serie de resultados ya obtenidos sobre el nuevo acceso a Anthropic.
En su reglamento interno, METR menciona explícitamente los conflictos de interés, la independencia financiera y operativa, la confidencialidad y la publicación de metodologías. El comunicado del 15 de octubre no ofrece un desglose económico detallado sobre la nueva incorporación: no se extraen cifras, compensaciones ni ausencia de costes. Al igual que ocurre con la conexión entre Workday, Sana y Claude, describir una arquitectura de control es el punto de partida de la verificación, no su conclusión.
Qué cambia para quienes usan agentes
Para una empresa que emplea Claude, el anuncio no modifica por sí solo el contrato ni los permisos de su entorno. Lo que aporta es una nueva fuente posible de información sobre los riesgos del proveedor. Los informes publicados podrán ayudar a formular preguntas más precisas, pero deben leerse dentro de su propio alcance. Una investigación sobre los agentes internos de un laboratorio no certifica automáticamente una aplicación que opera con datos de clientes.
Es una cuestión que atraviesa también los agentes de investigación financiera de Bloomberg ASKB. Si un servicio sintetiza documentos o ejecuta herramientas, hay que saber qué evidencias respaldan las promesas de control. Nuestra lectura es que un buen informe externo hace más visibles las dudas, en lugar de borrarlas con un sello de fiabilidad. No hemos encontrado ninguna evaluación concluyente del nuevo grupo que pueda presentarse como tal.
Anthropic y METR en síntesis
Qué está confirmado y qué no
- Confirmado: Seis evaluadores con acceso interno descrito por Anthropic; publicación sin veto general.
- No indicado: Resultados del nuevo trabajo, calendario completo y detalles económicos del acuerdo.
- A seguir: Informes públicos, límites de acceso y motivaciones de las redacciones.
La lectura más amplia
Básicamente, nuestra lectura es que la noticia desplaza la atención desde el modelo aislado hacia la organización que lo construye. La seguridad depende también de registros, incentivos, herramientas y respuestas ante incidentes. Nuestro dossier sobre inteligencia artificial sigue este cambio: no basta preguntar si una respuesta es correcta, hace falta entender cómo se observan comportamientos que un chat convencional no muestra.
Las señales a vigilar son los primeros informes del grupo incorporado, las descripciones de los accesos denegados y los posibles desacuerdos sobre las redacciones. Será útil verificar si las evidencias permiten comparaciones a lo largo del tiempo y entre empresas. Por ahora podemos describir seis personas autorizadas a mirar más de cerca y un derecho de publicación declarado; no un certificado de seguridad ya entregado.